


ローカルで起動していた Supabase に、外から攻撃が来ていた話 ― 0.0.0.0 と Docker の公開の既定
 Kohei Kondo25 min read
はじめに
こんにちは、koheです。
自宅の PC は、ふだん Wi-Fi で自分のルーターの配下(NAT あり)につないでいます。あるとき、たまたま有線で、PC を建物の壁の LAN の口に直接つないで作業していました。PC の不調を調べるついでにネットワークの状態を見直していて、PC にグローバル IP が直接付いていることに気づきました。
そのとき、試しに supabase init から 0 で立ち上げていたローカルの Supabase のポートが、インターネットから届く状態になっていました。Postgres のログを見ると、海外から乗っ取りを試すアクセスが来ていたことがわかりました。気づいてすぐに、スタックを止めています。
試されたパスワードの書き換えや権限の昇格は、すべて拒否されていました。立ち上げていたのは実験用のまっさらなスタックで、実際のプロダクトとは関係ありません。それでも、「試しに起動しただけ」のつもりのものが外から届いていたのは、気づいておくべき話だと思いました。
この記事では、何が起きていたかと、どう調べたかに加えて、その前提になる話を書きます。
- 127.0.0.1 と 0.0.0.0 の違い
- Docker がポートをどう公開するか(ufw では止まらない理由)
- Supabase の設定で、何ができて何ができないか
- 最近入った Supabase CLI の新しい起動方法(複数プロジェクトと、Docker を使わない native runtime)
最後に、塞ぎ方とチェックリストをまとめました。
※ Supabase CLI は v3.2.0 のソースとドキュメント、Docker は Engine 28.1 とドキュメントで確かめています。
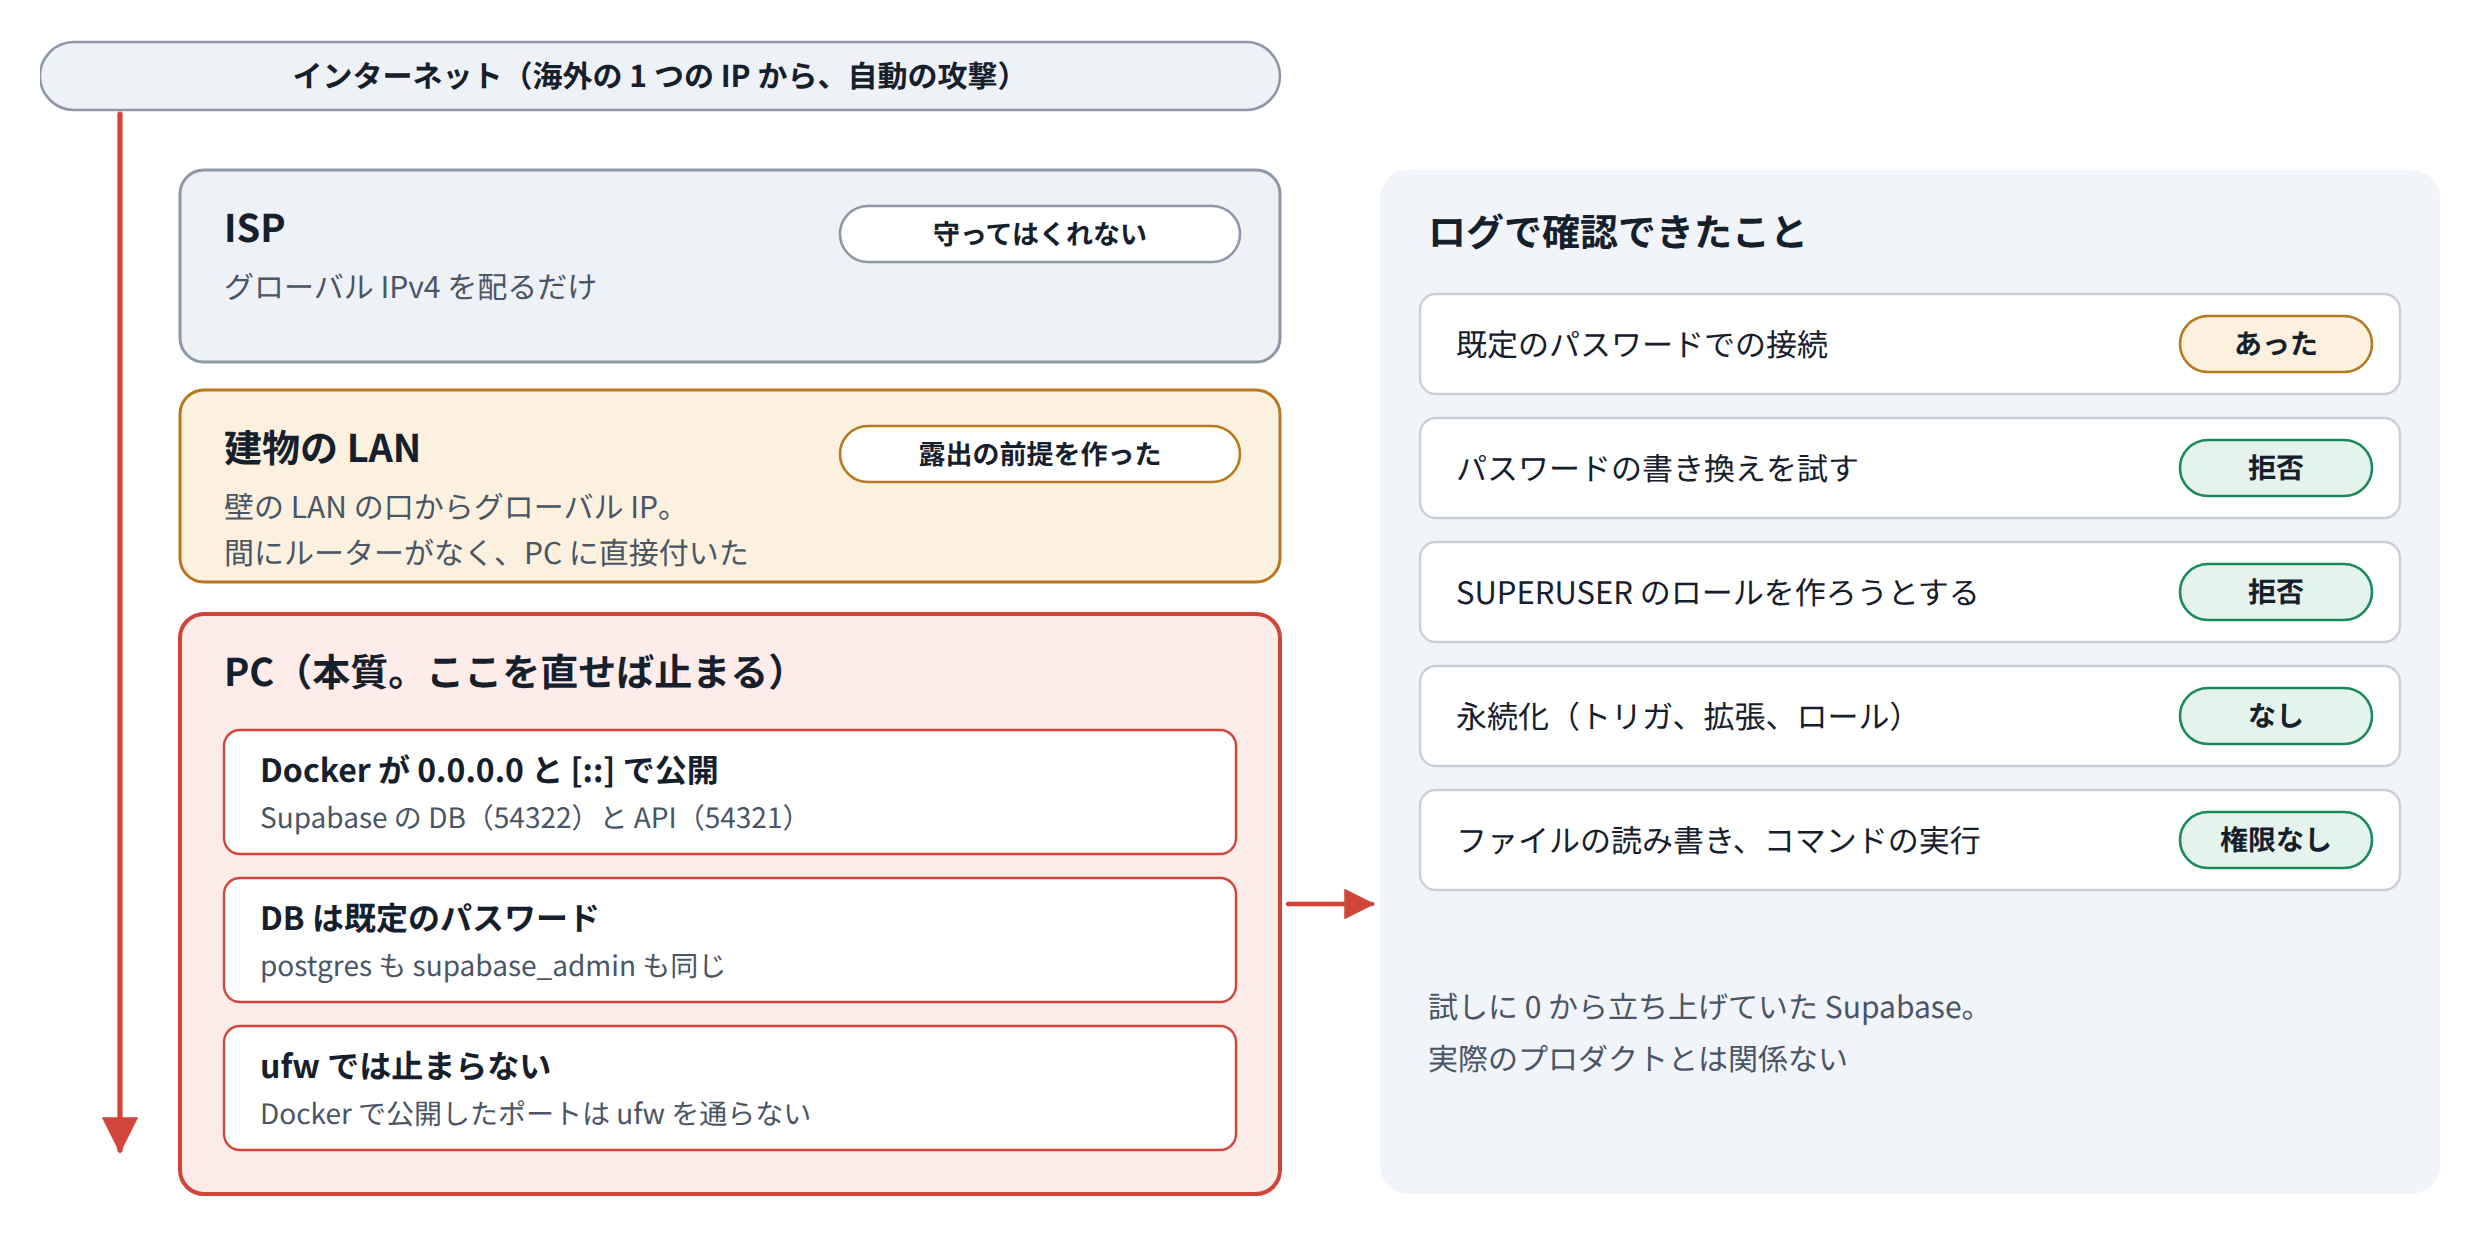
ログで確認できたこと
観点 | 結果 |
|---|---|
外からの到達(API の 54321、DB の 54322) | 届いた(外部の複数の地点から、TCP の接続が成立) |
同じ条件で、使っていないポート | 届かない(検査のしかたが正しいことの確認) |
既定のパスワードでの接続 | ログに残っていた( |
ロールの作成、SUPERUSER 化 | 拒否 |
既存のロールのパスワードの変更 | 拒否 |
永続化(イベントトリガ、拡張、新しいロール) | 見つからない |
露出は、3 つが重なって起きていました。
- PC の NIC に、グローバル IPv4 が直接付いていた(NAT がない)
- Docker が、Supabase のポートを
0.0.0.0で公開していた - DB のパスワードが既定のままだった
ufw は、Ubuntu に標準で入っているファイアウォールの設定ツールで、ホスト自身のプログラムあての通信を守ります。ただ、ufw を有効にしていても、この露出は止まりません。Docker で公開したポートは ufw を通らないので、NAT のない口に直接つなげば、そのまま外から届きます。理由はあとで書きます。
※ 住んでいる建物のネットは、壁の LAN の口からグローバル IP が配られる形です。ふだんの Wi-Fi は自分のルーターの配下なので NAT がありますが、壁の口に直接つなぐと、公開 IP が PC にそのまま付きます。
127.0.0.1 と 0.0.0.0 の違い
サーバーのプログラムは、「どのアドレスで待つか」を決めて待ち受けます。
When INADDR_ANY is specified in the bind call, the socket will be bound to all local interfaces.
127.0.0.1(loopback)で待つと、同じマシンからしか届きません。0.0.0.0で待つと、そのマシンのすべてのインターフェースで受けます。IPv6 の[::]も同じです。
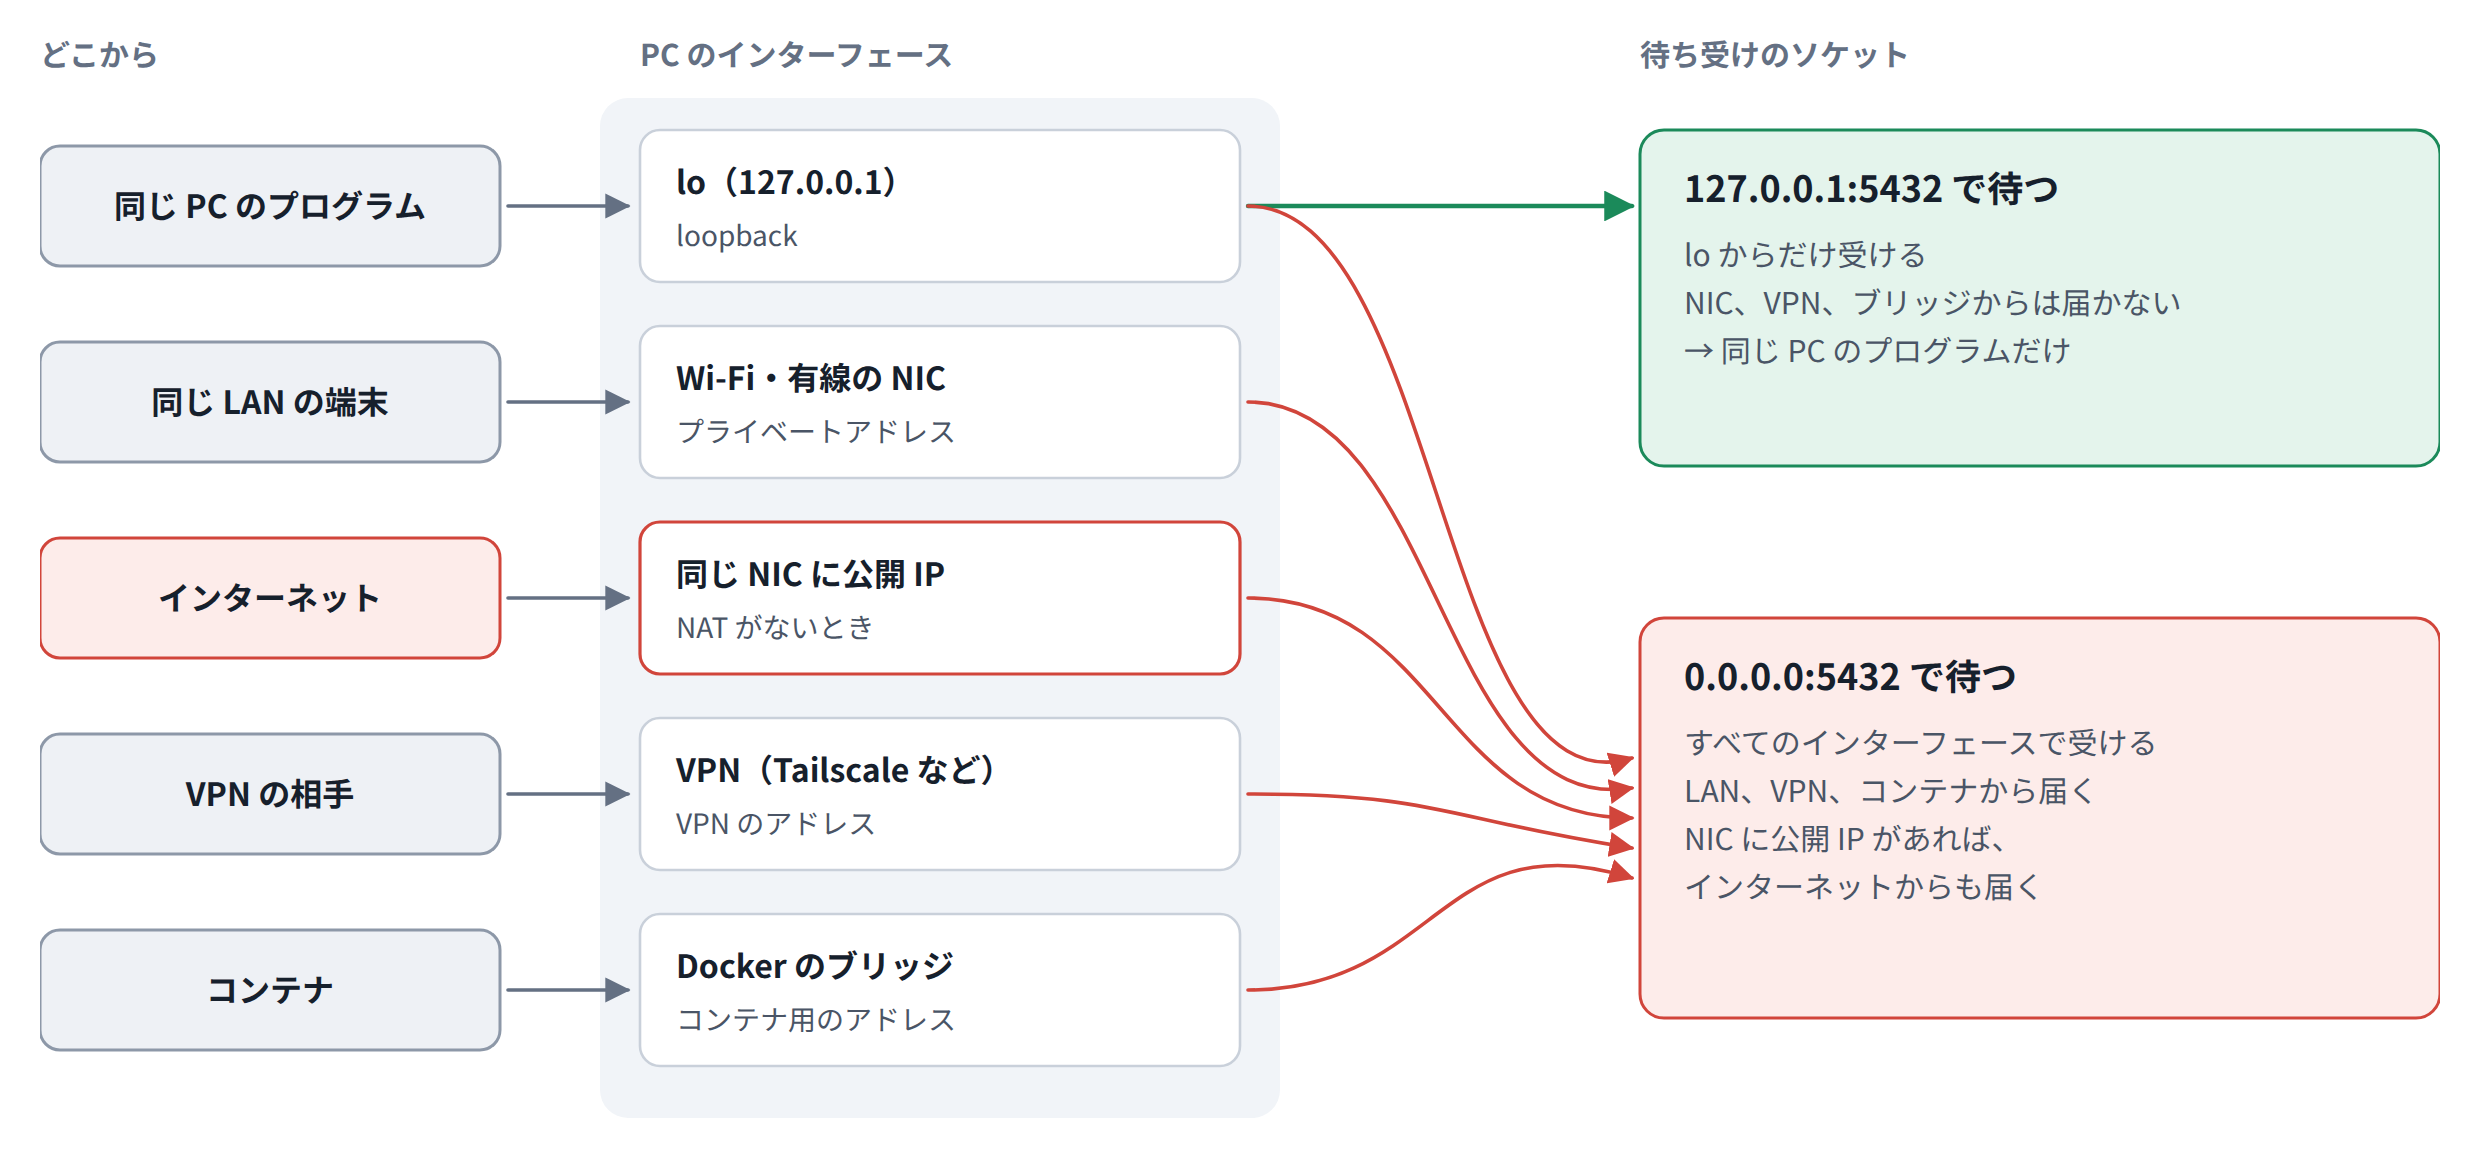
「すべてのインターフェース」には、Wi-Fi や有線の NIC、VPN(Tailscale など)、Docker のブリッジが入ります。Docker のブリッジは、Docker がホストの中に作る仮想のスイッチで、コンテナはここにつながります(docker0 や br-… という名前で、ip link show type bridge で見られます)。
- NIC にプライベートアドレスしかなければ、届くのは同じ LAN と VPN の相手まで
- NIC に公開 IP が付いていれば、
0.0.0.0は「インターネットのどこからでも」という意味になる - IPv6 には NAT がないので、グローバルな IPv6 が付いていれば、
[::]は外から届きうる。ただ、家庭用のルーターの多くは、外から入ってくる IPv6 の接続を既定で止めるので、ふつうはルーターのところで止まる
気をつけたいのは、「localhost で開ける」と「localhost でしか開けない」は別の話だということです。http://localhost:54321 で開けるのは、どちらの待ち方でも同じです。見分けるには、待ち受けのアドレスを見ます。
ss -tln | awk '$4 ~ /^(0\.0\.0\.0|\[::\]):/' # すべてのインターフェースで待っているもの127.0.0.1:ポート と出ていれば、同じマシンからだけです。0.0.0.0:ポート や [::]:ポート と出ていれば、外から届くかどうかは、そのマシンがどのネットワークにつながっているか次第です。
Docker の基本の考え方
公開は、既定ですべてのアドレス
Publishing container ports is insecure by default. Meaning, when you publish a container's ports it becomes available not only to the Docker host, but to the outside world as well.
-p 8080:80 のようにホスト側のアドレスを書かないと、Docker は 0.0.0.0 と [::] の両方に公開します。-p 127.0.0.1:8080:80 と書けば、そのホストからしか届きません。
Docker の作りは、「公開したポートは、外から使うためのもの」という考え方です。サーバーで動かすことが前提で、どこまで届かせるかを絞るのは、使う側の仕事になっています。開発用の PC でも、この既定はそのままです。
ufw では止まらない
When you publish a container's ports using Docker, traffic to and from that container gets diverted before it goes through the ufw firewall settings.
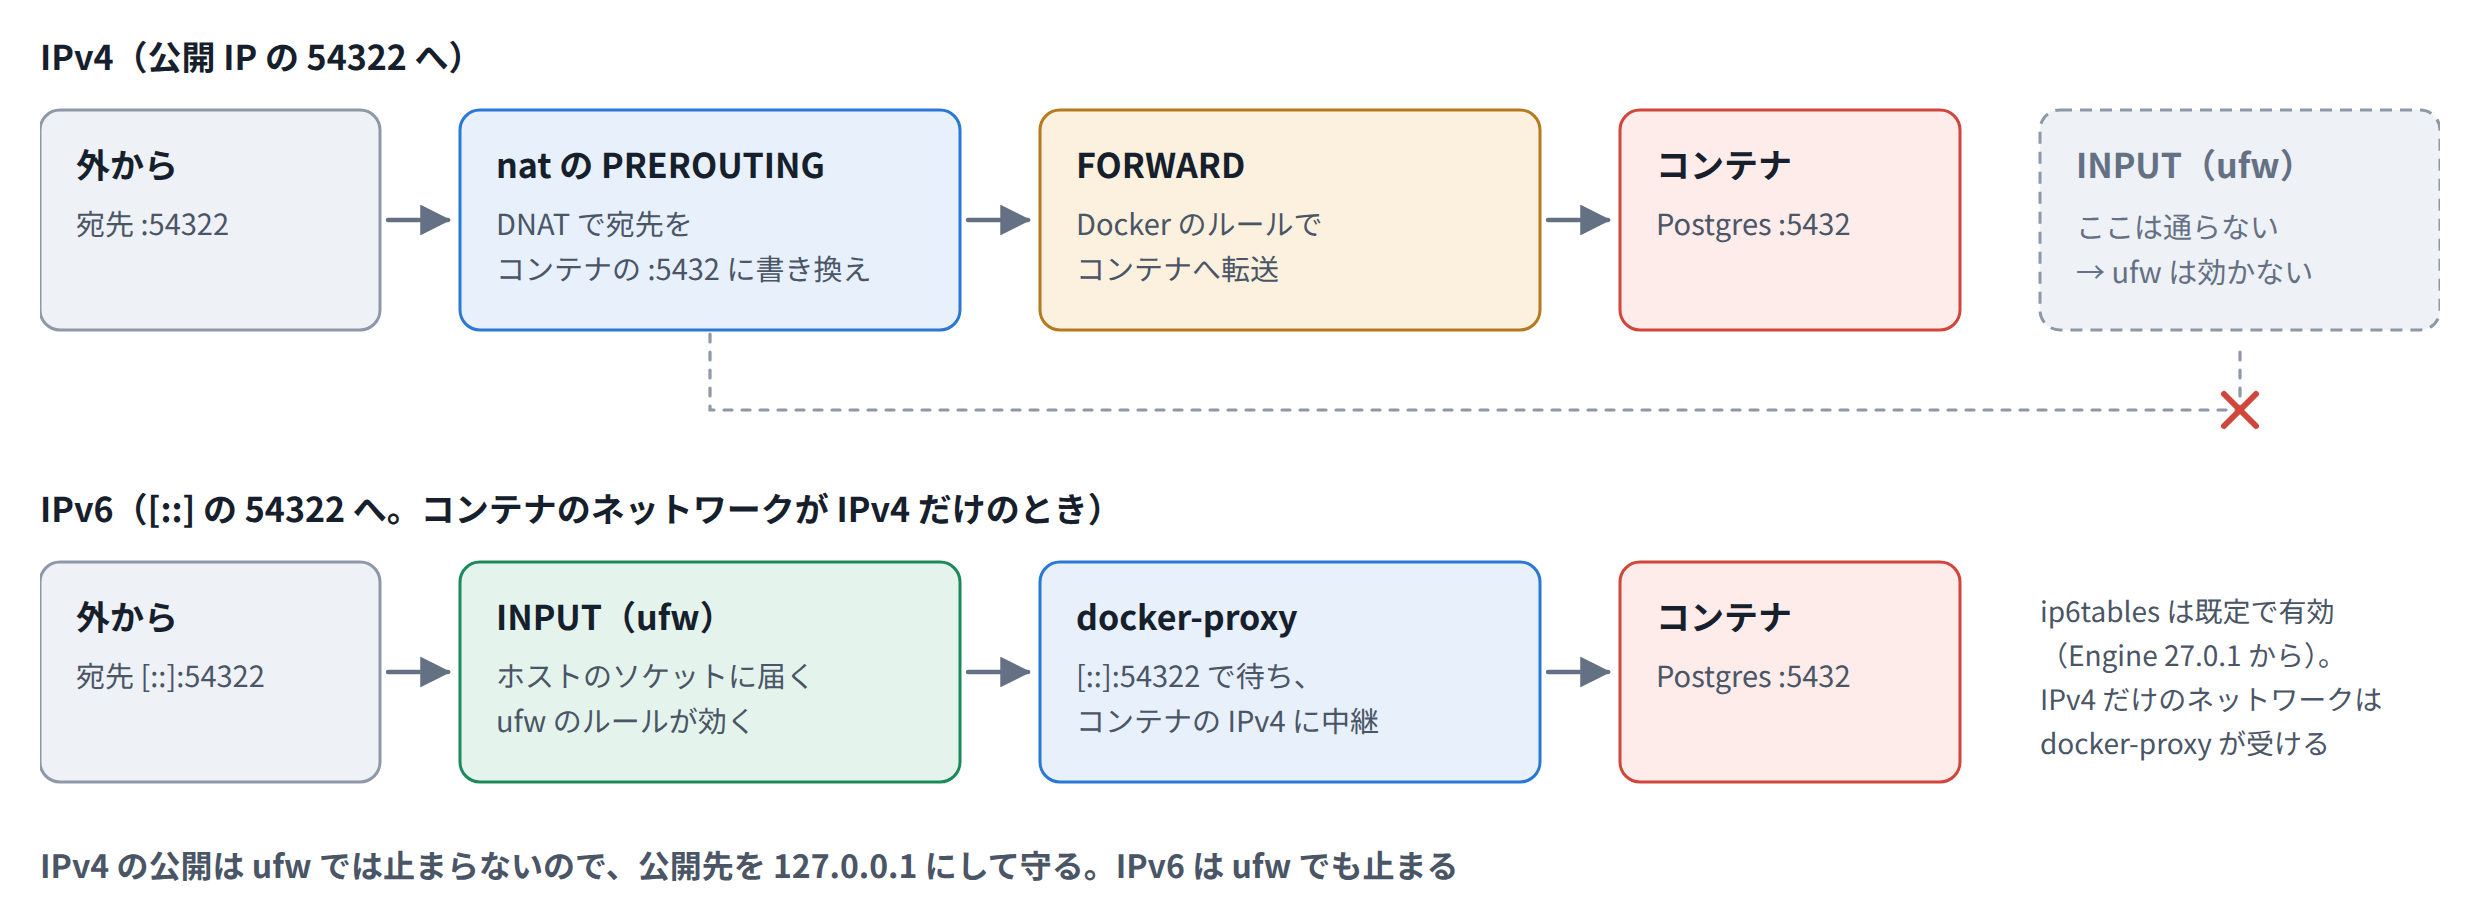
公開したポートへの IPv4 の通信は、iptables の nat テーブルで宛先がコンテナのアドレスとポートに書き換えられ(DNAT)、FORWARD のチェーンを通ってコンテナに届きます。ufw が見ているのは INPUT のチェーンなので、ufw のルールは当たりません。
※ チェーンは、Linux のファイアウォール(netfilter)がパケットを調べる場所の名前です。INPUT はホスト自身あての通信を、FORWARD はホストを通り抜けて別の宛先(ここではコンテナ)に転送される通信を調べます。DNAT は、パケットの宛先のアドレスとポートを書き換えることです。
なので、Docker で公開したポートは、ufw ではなく、公開先の指定で守ります(「塞ぎ方」で書きます)。
※ サーバーなどで、Docker の前で外からの通信をまとめて止めたいときは、Docker が用意している DOCKER-USER というチェーンにルールを書きます。届いた時点で宛先はコンテナのポートに書き換わっているので、ホスト側のポート番号では当たらない点に注意が要ります(Docker with iptables)。
IPv6 は経路が違います。コンテナのネットワークが IPv4 だけのとき、ホストの IPv6 のポートは、Docker の userland proxy(docker-proxy)が受けて、コンテナの IPv4 に中継します。手元の PC で見ると、こうなっていました。
/usr/bin/docker-proxy -proto tcp -host-ip :: -host-port 54322 -container-ip <コンテナ> -container-port 5432この経路はホストのソケットで受けるので、INPUT を通ります。こちらは ufw(IPV6=yes)で止められます。
※ Docker の ip6tables(IPv6 用のルール)は、Engine 27.0.1 から既定で有効です。それでも IPv6 が INPUT を通るのは、ネットワークが IPv4 だけで、docker-proxy が受けるからです。
Docker 28 で変わったこと、変わらないこと
Docker Engine 28.0 では、公開していないコンテナのポートに、外から直接ルーティングで届く経路が塞がれました。loopback に公開したポートに、同じ L2 にいるほかのホストから届く問題も直っています。
ただ、-p で公開したポートは対象外です。リリースノートにも、公開したポートは、これまでどおりホストのアドレスで届くと書かれています。
既定の公開先を変える設定
設定 | 効く範囲 |
|---|---|
| そのポートだけ |
ネットワークの | そのネットワークで公開するポート |
| 既定の bridge( |
| これから作る、すべての bridge ネットワーク。すでにあるネットワークには効かない |
いちばんの落とし穴は、daemon.json の "ip" です。名前からは全体の既定に見えますが、効くのは既定の bridge だけです。compose や Supabase CLI は自分でネットワークを作るので、こちらは効きません。全体の既定を変えるなら、default-network-opts を使います。
{
  "default-network-opts": {
    "bridge": {
      "com.docker.network.bridge.host_binding_ipv4": "127.0.0.1"
    }
  }
}
手元で、一時的なネットワークを 2 つ作って試しました。
ネットワーク | 待ち受け | 同じ PC から LAN 側のアドレスにつなぐ |
|---|---|---|
|
| つながらない |
オプションなし |
| つながる |
※ スマホの実機から試すなど、LAN から使いたいサービスだけは、-p 0.0.0.0:… のようにポートごとに明示します。
「誰のせいか」を 3 層に分ける
調査のきっかけは、「公開 IP が PC に直接来るのは、ISP のせいか、モデムのせいか」という疑問でした。層に分けると、こうなります。
層 | 決めること | 今回の状態 | 危険かどうか |
|---|---|---|---|
ISP | どんな IP を配るか。一部のポート(25 や 445 など)をフィルタするか | グローバル IPv4 を 1 つ配る。高い番号のポートは素通し | 守ってはくれない |
建物の LAN と宅内のルーター | NAT するか、公開 IP をそのまま渡すか | 壁の LAN の口からグローバル IP が配られ、間にルーターがないので PC に直接付いた | 露出の前提を作った |
PC | 待ち受けのアドレス、ファイアウォール、資格情報 | Docker が | 本質。ここを直せば止まる |
ISP は、契約どおり IP を配っているだけです。間にルーターを入れて NAT にすれば、インターネットからの入口は閉じます。ただ、PC 側が変わらなければ、ポート転送、UPnP による自動の開放、同じ LAN にいるほかの端末から、同じことが起きます。UPnP は、LAN の中のアプリが、ルーターに頼んでポート転送を自動で開けてもらう仕組みです。直すべきなのは PC 側でした。
※ 家庭向けの光回線では、NAT をしているのは ISP ではなく宅内のルーターで、今回のように公開 IPv4 が PC に直接付くのはめずらしい形です。ただ、VPS やクラウドのサーバーでは公開 IP が直接付くのが普通です。IPv6 では各端末にグローバルなアドレスが付き、外の Wi-Fi では同じネットワークの全員から届きます。同じことは、こうした場面で起きます。
外から実際に確かめる
まず、読み取りだけでわかることを見ました。root は要りません。
ip -4 -o addr show scope global            # NIC に公開 IP が直接付いているか
ip -4 route show default                   # 既定のゲートウェイ
ss -tln | awk '$4 ~ /^(0\.0\.0\.0|\[::\]):/'  # すべてのインターフェースで待っているもの
docker ps --format '{{.Names}}\t{{.Ports}}'  # 0.0.0.0:54322->5432/tcp なら全アドレスに公開
grep -E '^ENABLED=' /etc/ufw/ufw.conf      # ufw が有効か
Supabase 一式(54321〜54329)が 0.0.0.0 で待っていました。
ただ、自分の PC から自分の公開 IP につないでも、外から届くかどうかはわかりません。外部のポート検査サービスを使い、複数の国の地点から TCP の接続を試しました。
検査 | 結果 | 意味 |
|---|---|---|
外部の地点 → 54322(DB) | 接続が成立 | DB に外から届く |
外部の地点 → 54321(API) | 接続が成立 | API にも外から届く |
同じ地点 → 使っていないポート | 拒否、またはタイムアウト | 検査のしかたは正しい(誤検知ではない) |
使っていないポートでも同じ検査をしておくと、「どのポートでも成功と出る検査」ではないことを確かめられます。
ログに残っていた攻撃
Postgres のログには、接続元の IP、プロセスの PID、ロールが残ります。調べ始める前に、ログをコンテナの外に保全しました。
外部からのアクセスは、同じ自動のスクリプトが、約 10 時間おきに何度か来ていました。ほかに、API への HTTP のスキャン(すべて 400)もありました。実行された文と結果は、次のとおりです。
実行された文(伏せ字にしています) | 結果 |
|---|---|
| 失敗( |
| 失敗( |
| 失敗( |
試されたロール名は、よく使われるツールの名前を並べた汎用の辞書でした。特定の組織を狙ったものではなく、インターネット全体を巡回している自動の攻撃です。「既定のパスワードで入って、パスワードを書き換えて乗っ取る」という、よくある手口をそのまま試していました。
※ Postgres のログは、「実行した文」と「その結果」が別の行に出て、複数のセッションの行が交互に並びます。どの文が拒否されたかは、PID ごとに並べて、文と結果を対応させると確かめられます。
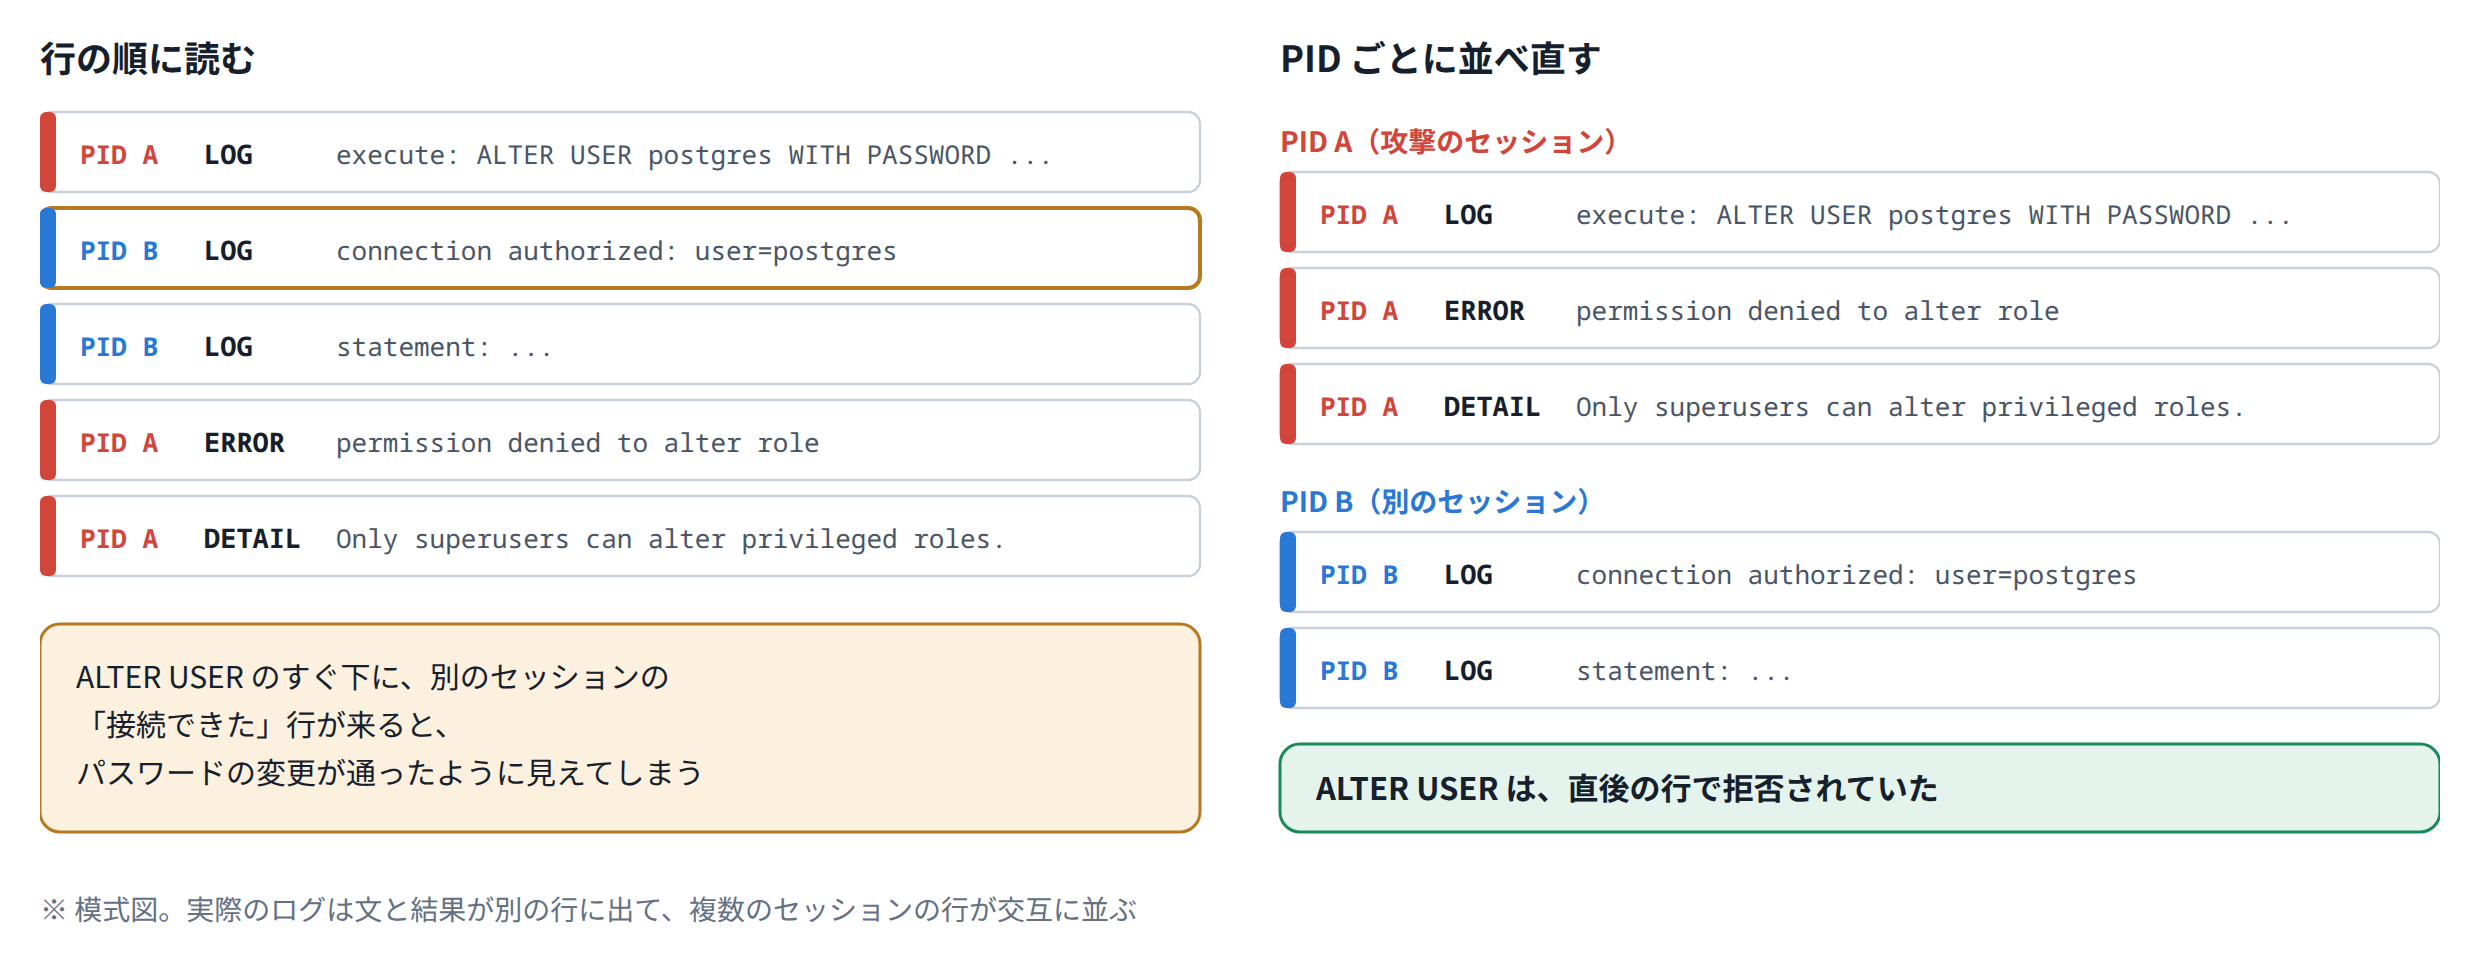
止まったのは、権限のおかげ
試された操作が拒否されたのは、Supabase の postgres ロールが superuser ではないからです。ロールの作成やパスワードの変更、サーバーのファイルの読み書き、OS コマンドの実行は、どれも権限がなくできません。イベントトリガや拡張、新しいロールも増えていないことを、pg_roles などで確かめました。
また、Supabase の DB はコンテナの中で動いています。仮に superuser に入られて、OS コマンドまで実行されても、動くのはコンテナの中です。既定では、コンテナの外の PC まで直接は届きません。
Supabase の設定でできること・できないこと
Supabase CLI(supabase start)は、既定では Docker でサービス一式を起動します。v3.2.0 のソースでは、ポートを docker create -p <ホスト側>:<コンテナ側> の形で、ホスト側のアドレスを付けずに公開しています。なので、Docker の既定どおり、0.0.0.0 と [::] で待ちます。
外にポートを公開するのは、DB、API(Kong)、Studio、Mailpit、Supavisor、Logflare の 6 つです。Auth、PostgREST、Storage などは、API の後ろにいて直接は公開されません。
やりたいこと | できるか | 方法・補足 |
|---|---|---|
公開先を 127.0.0.1 にする |
|
|
DB の接続元を CIDR で絞る | ローカルではできない |
|
JWT の秘密を変える | できる | 環境変数 |
DB のパスワードを変える | 起動の設定ではできない( | 起動したあとに |
公開先を縛る方法は、Supabase の公式ドキュメントに書かれています。
docker network create -o 'com.docker.network.bridge.host_binding_ipv4=127.0.0.1' local-network
supabase start --network-id local-network
If your local development machine is connected to an untrusted public network, you should create a separate Docker network and bind to 127.0.0.1 before starting the local development stack. This restricts network access to only your localhost machine.
config.toml に公開先の項目はありませんが、Docker のネットワークの側で縛れば、Supabase の設定を変えずに済みます。
開発チームの考え方
Supabase CLI がすべてのアドレスで待つのは、意図した既定です。既定を 127.0.0.1 に変える プルリクエスト では、メンテナーがこう説明して、マージせずに閉じています。
- スマホのアプリを、実機からローカルの Supabase につないで試せるようにするため
- 既定を変えると、既存の利用者にとって破壊的な変更になる
- CLI をインターネットに出すのは、使い方の誤り
このときは「v3 で既定を見直す」という話も出ていましたが、v3.2.0 の Docker の経路では、いまもすべてのアドレスで公開しています。ドキュメントには「You should never expose your local development stack publicly.」とも書かれています。ローカルの Supabase は、「信頼できるネットワークで使う」前提の道具だと考えておくのがよさそうです。
新しい起動方法:複数プロジェクトと native runtime
最近、Supabase CLI に新しいエンジンが入りました(v2.119.0 から、実験的な機能として)。公式ブログ A local Supabase project per agent, with or without Docker で紹介されています。AI のコーディングエージェントを何本も並べて開発する時代に合わせた変更で、大きく 2 つあります。
ポートを気にせず、複数のプロジェクトを並べて動かせる
git worktree ごとに supabase start するだけで、それぞれに専用の Postgres、Storage、Edge Functions、MCP サーバーが立ちます。
Each worktree gets its own Postgres, Storage, Edge Functions, and MCP server, on ports the CLI picks and remembers across restarts.
— A local Supabase project per agent, with or without Docker
git worktree add ../app-billing -b billing
git worktree add ../app-signup -b signup
# それぞれのフォルダで
supabase start
ポートは CLI が 20000〜32767 から選び、再起動しても同じものを使い続けます。これまでのように、プロジェクトごとに config.toml のポートをずらして、かぶらないように管理する必要がありません。エージェントには、supabase start --output-format json で URL と鍵を読ませます。
エージェント A が課金の機能を、エージェント B がサインアップを作っていても、A が supabase db reset したときに B のテストが壊れることはありません。ブログの計測では、起動も 37 秒から数秒に縮み、メモリも約 10 分の 1 になっています。手元のノート PC で、worktree ごとに 1 つずつ立てても現実的な重さです。
Docker なしで動く(native runtime)
13 のサービスを、コンテナではなく普通のプロセスとして動かします。コンテナのエンジンがないサンドボックスや CI のランナーでも、Supabase を立てられます。
supabase start --runtime native対応しているのは、Linux(glibc 2.35 以降)と、macOS 14 以降の Apple シリコンです。
有効にする
新しいエンジンは、まだ既定では無効です。
# 新しく作るとき
SUPABASE_EXPERIMENTAL_STACK=1 supabase init# すでにあるプロジェクトでは supabase/config.toml に足し、固定のポートを外す
[experimental]
stack = true詳しくは、ドキュメントの Running multiple local projects と Docker and native runtimes にあります。複数のプロジェクトを手元に並べるなら Docker、サンドボックスや CI に 1 つ立てるなら native、という使い分けが推奨されています。
今回の露出の観点では
v3.2.0 のソースとドキュメントで、Docker と native runtime の待ち受けを比べると、次のとおりです。
Docker で起動(既定) | native runtime | |
|---|---|---|
外に開く口 |
|
|
Postgres の待ち受け | TCP(コンテナの 5432 を公開) | Unix ソケットだけ。外への口は loopback のプロキシ経由 |
|
|
|
| パスワード認証(今回は既定のまま) | loopback の DB のポートからでも、パスワードなし(trust) |
ポート |
| 書かなければ自動(20000〜32767 から選び、再起動しても同じ) |
状態 | 正式 | 実験的。Linux(glibc 2.35 以降)と、macOS 14 以降の Apple シリコンだけ |
ソースでは、外に開く口のアドレスを次のように決めています。
const listenHost = options.runtime === "native" ? "127.0.0.1" : "0.0.0.0";今回のように「インターネットから DB に届く」ことは、native runtime では起きません。外に開く口が loopback だけだからです。Docker も要らず、待ち受けも安全側なので、手元で試しに立ち上げる用途にはうれしい作りです。
気をつける点は 3 つあります。
- 同じ PC で動くほかのプログラムからは、
supabase_admin(superuser)にパスワードなしで入れます。同じ PC の中は信頼する前提の作りです。 - 同じ新しいエンジンでも、Docker や Podman で動かしたときは、すべてのアドレスで待ちます。複数のプロジェクトを Docker で並べるなら、この記事の対策(公開先の指定や ufw)は引き続き要ります。
- 実験的な機能なので、フラグや挙動はリリースごとに変わりえます。
塞ぎ方
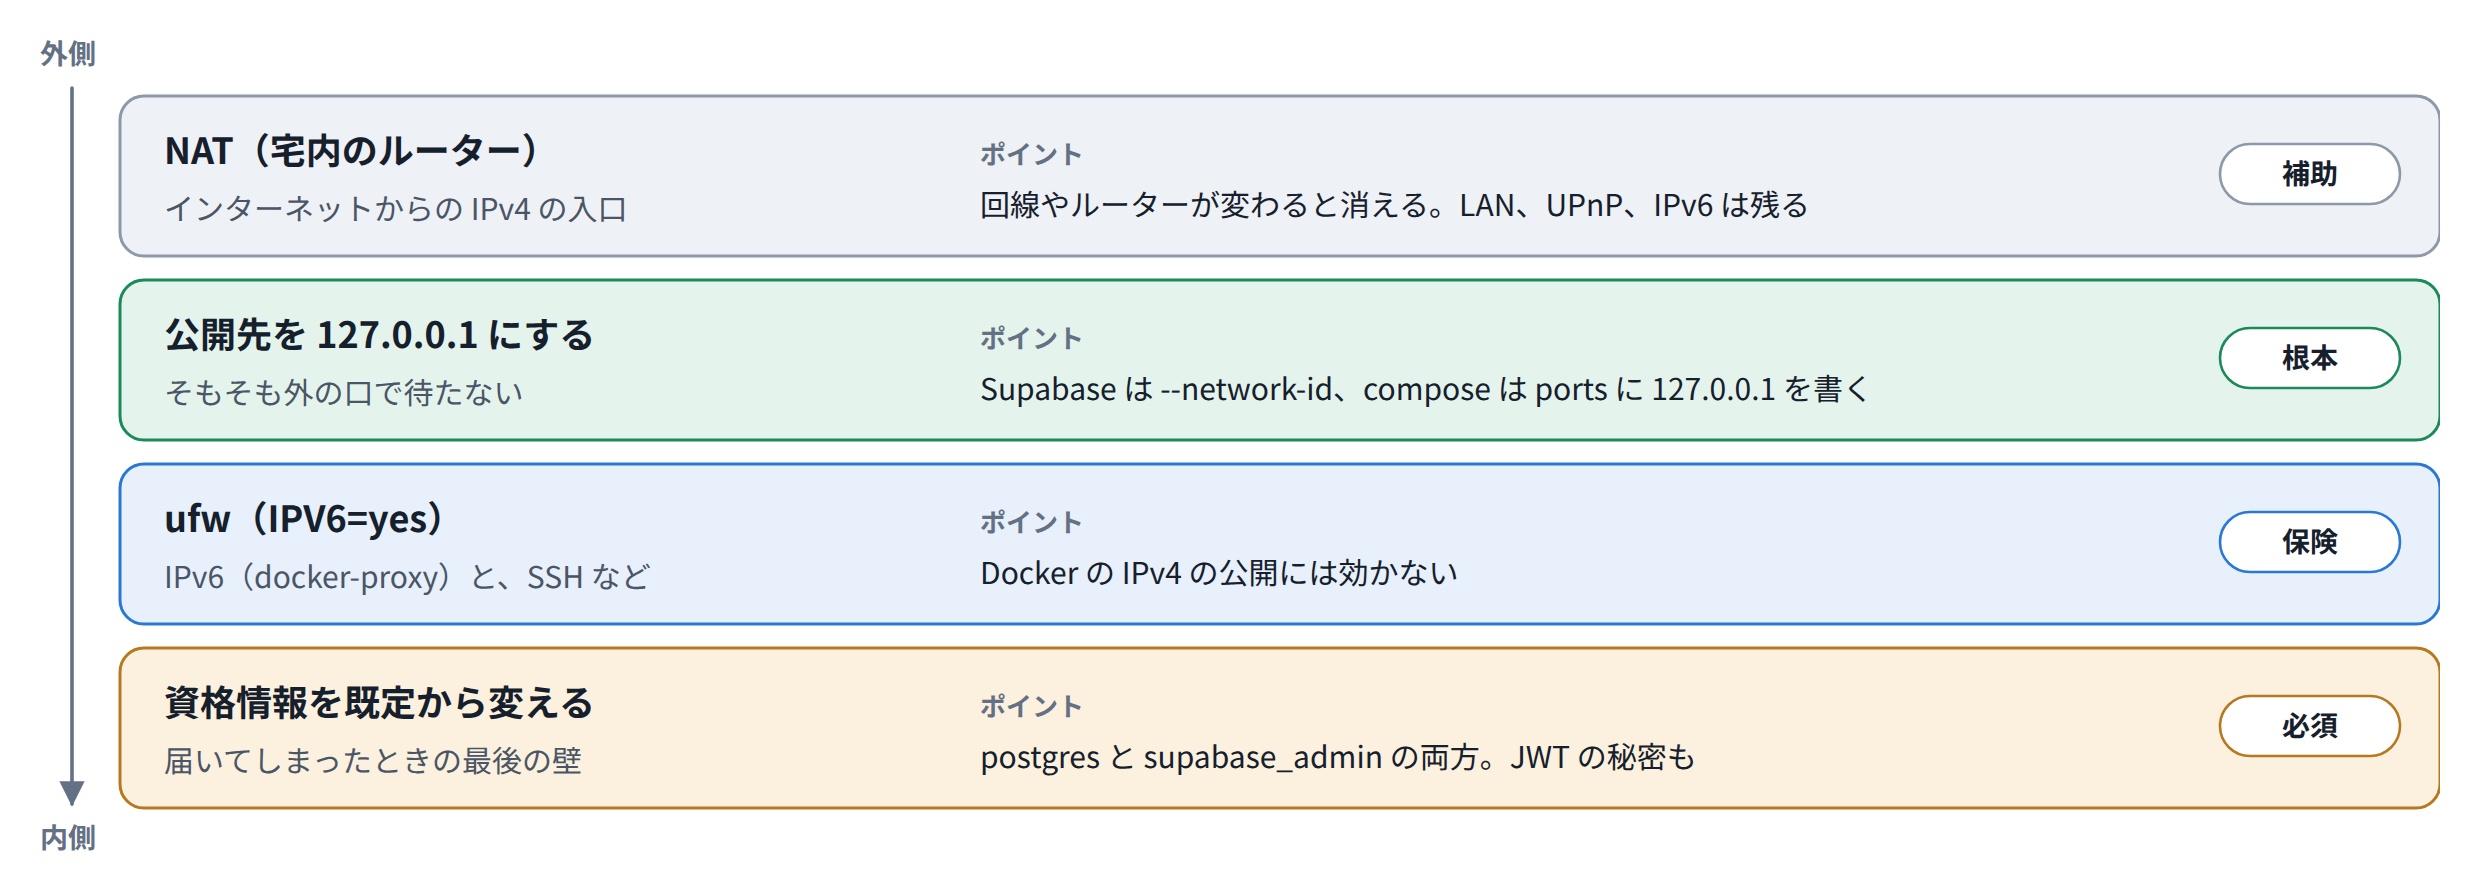
すぐに:止める
いちばん早いのは、ローカルのスタックを止めることです。supabase stop はコンテナを消しますが、データのボリュームは残るので、作り直しにはなりません。
supabase stop
docker stop <ほかに公開しているコンテナ>
根本:公開先を 127.0.0.1 にする
- Supabase:上の
--network-idの方法 - compose:
ports: ["127.0.0.1:5432:5432"]のように、ホスト側のアドレスを書く - 全体の既定:
daemon.jsonのdefault-network-opts。すでにあるネットワークは作り直す
この方法なら、ファイアウォールの設定に頼らず、そもそも外の口で待たなくなります。
縛ったあとは、スマホのテザリングなど別の回線や、同じ LAN の別の端末から、実際につながらないことまで確かめるのが確実です。
ufw は、IPv6 と Docker 以外の待ち受けに効く
ufw を有効にしても、Docker で公開したポートへの IPv4 の通信は止まりません。それでも、ufw が効く経路はあります。
経路 | ufw で止まるか | 理由 |
|---|---|---|
IPv4 で公開したポート | 止まらない | DNAT されて FORWARD を通るので、ufw の INPUT を通らない。公開先を |
IPv6 で公開したポート(ネットワークが IPv4 だけのとき) | 止まる( | docker-proxy がホストのソケットで受けるので、INPUT を通る |
Docker 以外の待ち受け(SSH など) | 止まる | 普通の INPUT の経路 |
公開先の指定と ufw の両方を入れておくと、IPv4 と IPv6 の両方が閉じます。
NAT の配下でも、残る入口
ふだんの Wi-Fi(自分のルーターの配下、NAT あり)に戻して、もう一度確かめました。NAT の配下かどうかは、3 つの経路で見ています。
確認 | 方法 | 結果 |
|---|---|---|
NIC の IP |
| プライベートアドレス |
外から見た IP | IP を返す外部のサービス 3 つ | 3 つとも同じ公開 IP で、NIC の IP とは違う |
ルーターの WAN 側の IP | UPnP(IGD)の | 上の公開 IP と一致 |
ポート転送、UPnP のマッピング | UPnP の | 0 件 |
※ IGD(Internet Gateway Device)は、UPnP のうち、ルーターに外側の IP を問い合わせたり、ポート転送を開けたりする機能です。手元からは upnpc -l(miniupnpc)で、同じ情報を見られます。
これで、インターネットからの入口は閉じました。ただ、NAT で閉じるのはルーターの外側だけです。PC 側が 0.0.0.0 で公開し、資格情報も既定のままなら、次の入口が残ります。
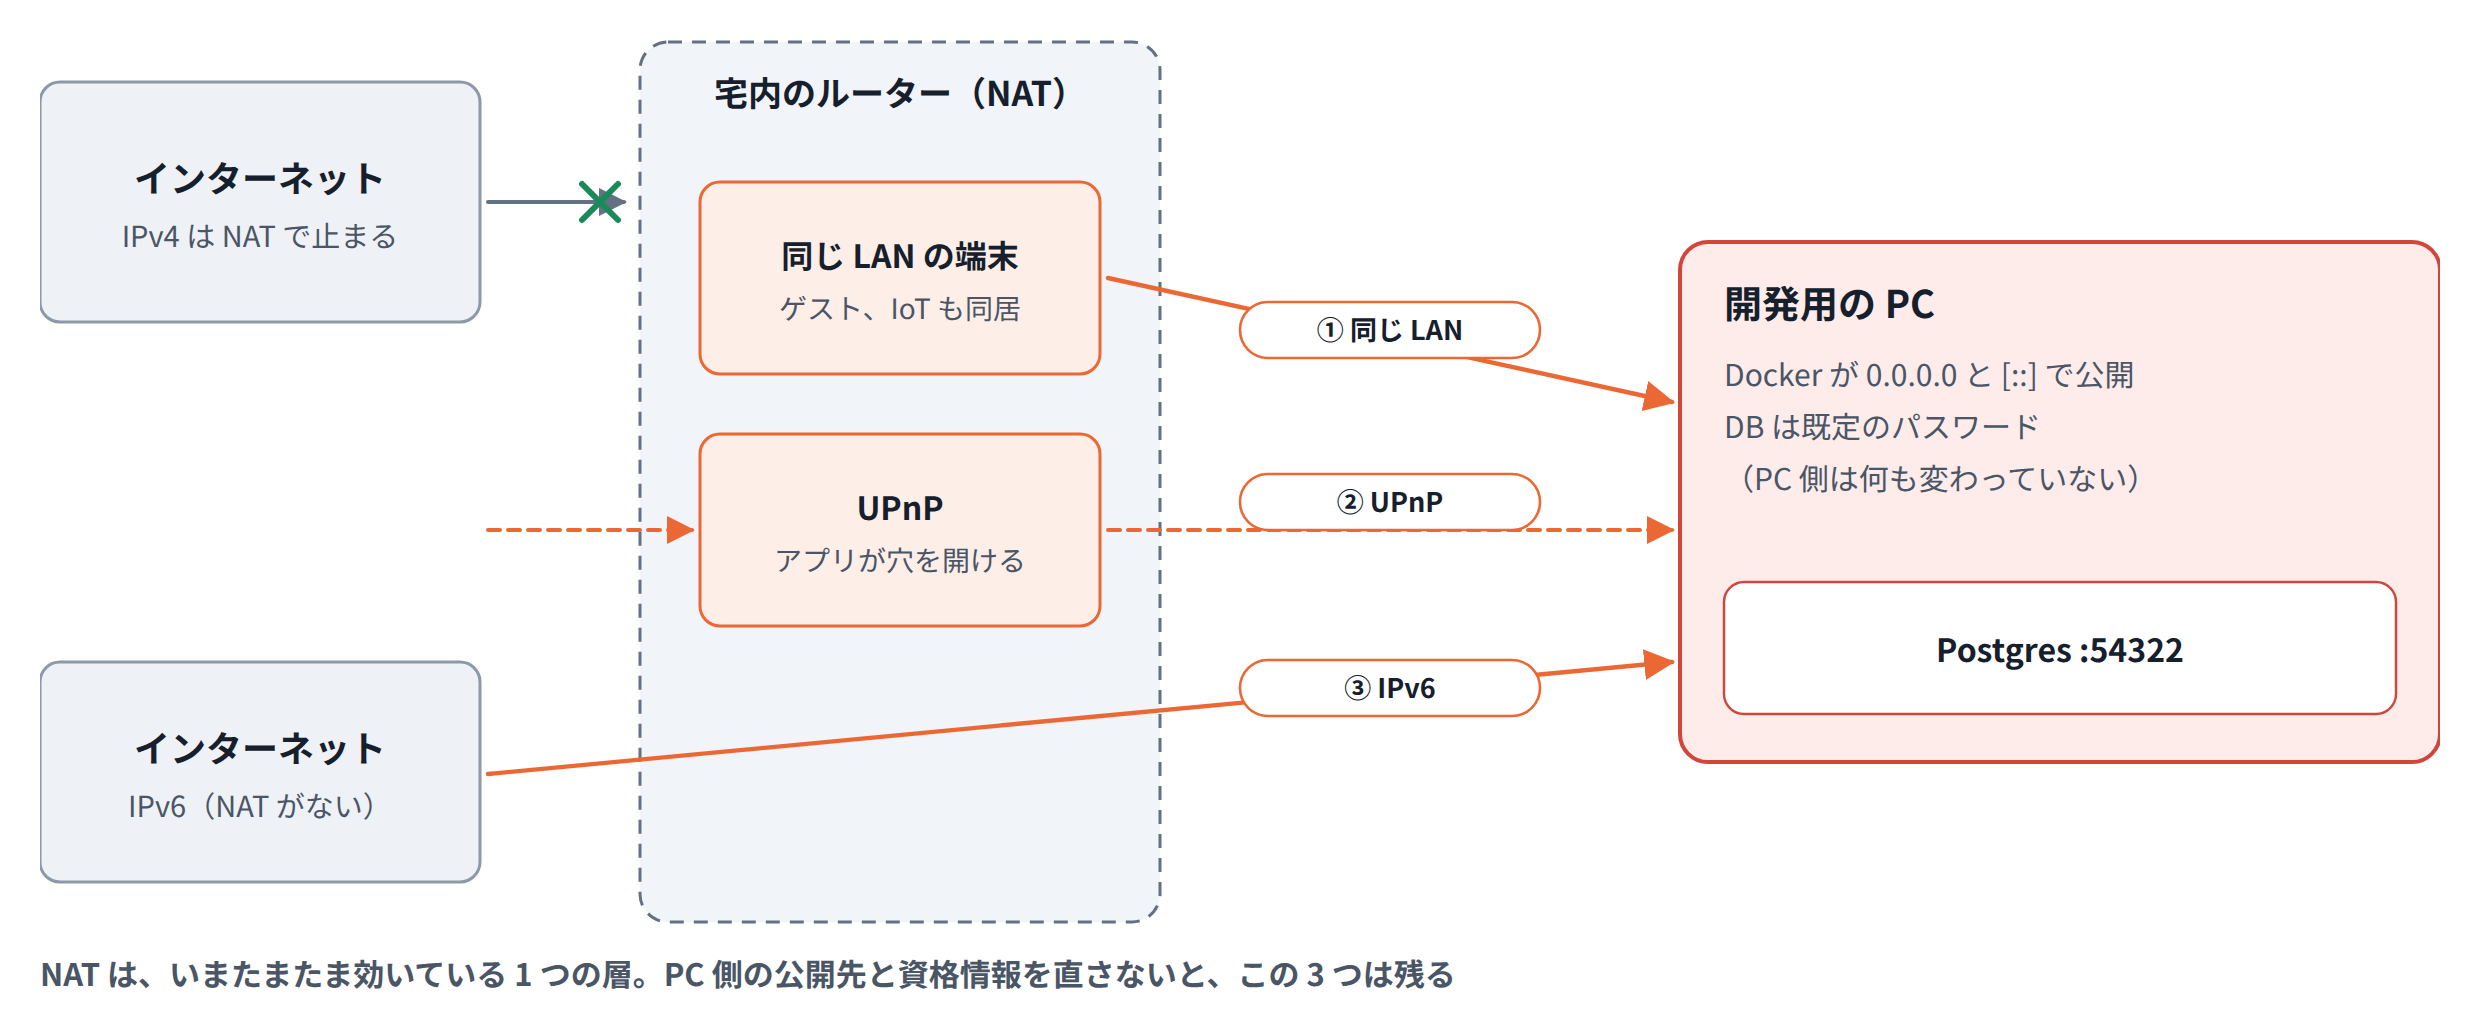
残る入口 | 中身 | 対策 |
|---|---|---|
同じ LAN のほかの端末 | 家の Wi-Fi の端末から DB に届く。ゲストや IoT の端末も同じ LAN にいる | 公開先を |
ルーターの UPnP | アプリや、LAN に入り込んだ攻撃者が、ポートを開けられる | ルーターで UPnP を無効にし、ときどきマッピングを確かめる |
IPv6 | グローバルな IPv6 が配られると、NAT と関係なく届きうる。多くのルーターは外からの IPv6 の接続を既定で止めるが、機器や設定によっては通す | ufw( |
別の Wi-Fi(モバイル回線のルーター)にもつないで試しました。IPv4 は NAT でしたが、IPv6 はグローバルなアドレスが 2 つ配られ、外向きの通信もできました。IPv6 には NAT がないので、外から届くかどうかは、キャリアや機器のフィルタ次第です。家庭用のルーターの多くは、外から入ってくる IPv6 の接続を既定で止めます。ただ、すべての機器がそうとは限らず、設定で通すようにもできます。
回線側のフィルタには頼らず、PC 側で塞いでおくのが確実です。公開先の指定と ufw の両方を入れておけば、IPv6 で届く回線につないでも閉じたままです。
「NAT になったから大丈夫」ではなく、「NAT の層が、いまはたまたま効いているだけ」と考えています。回線やルーターが変われば、その層はなくなります。
チェックリスト
待ち受けを見る
ss -tlnで、0.0.0.0や[::]で待っているものを見たかdocker psで、0.0.0.0:…->と出ている公開がないか- NIC に公開 IP が付いていないか。グローバルな IPv6 が配られていないか
Docker
- ポートを公開するときは、
127.0.0.1:を付けているか(compose のports:も) - 全体の既定を変えるなら、
"ip"ではなくdefault-network-optsを使っているか。既存のネットワークを作り直したか - ufw を有効にしただけで、安心していないか
- 公開先を縛ったあと、別の回線や別の端末から、実際につながらないことを確かめたか
Supabase
--network-idで、127.0.0.1に縛ったネットワークを使っているかsupabase_adminとpostgresのパスワードを、既定のままにしていないか- JWT の秘密を、既定のまま外に出していないか
外から届いていたとわかったら
- 調べる前に、ログを保全したか
- ログを PID 単位で読んだか(文と結果を、同じセッションで対応させたか)
- 念のため、資格情報とトークンを入れ替えたか
おわりに
試しに立ち上げただけの Supabase でも、条件がそろうと、外から攻撃が来ます。今回の露出は、どれか 1 つが悪かったというより、「Docker は既定で全アドレスに公開する」「Supabase CLI は信頼できるネットワークで使う前提」「たまたま有線で壁の LAN の口に直接つなぎ、公開 IP が PC に付いた」が重なって起きました。どれも単体では、よくある既定の挙動です。
学んだことは 4 つです。
- 「誰のせいか」を層に分けると、直す場所がわかる。今回は PC 側の、待ち受けのアドレスと資格情報だった。
- ufw を有効にしても、Docker で公開したポートは止まらない。止めるなら、公開先を
127.0.0.1にする。 - 開発用でも、既定の資格情報は、誰でも知っているものとして扱う。
- ログは読む順番が大事。PID 単位で組み直せば、何が拒否されたかまで確定できる。