


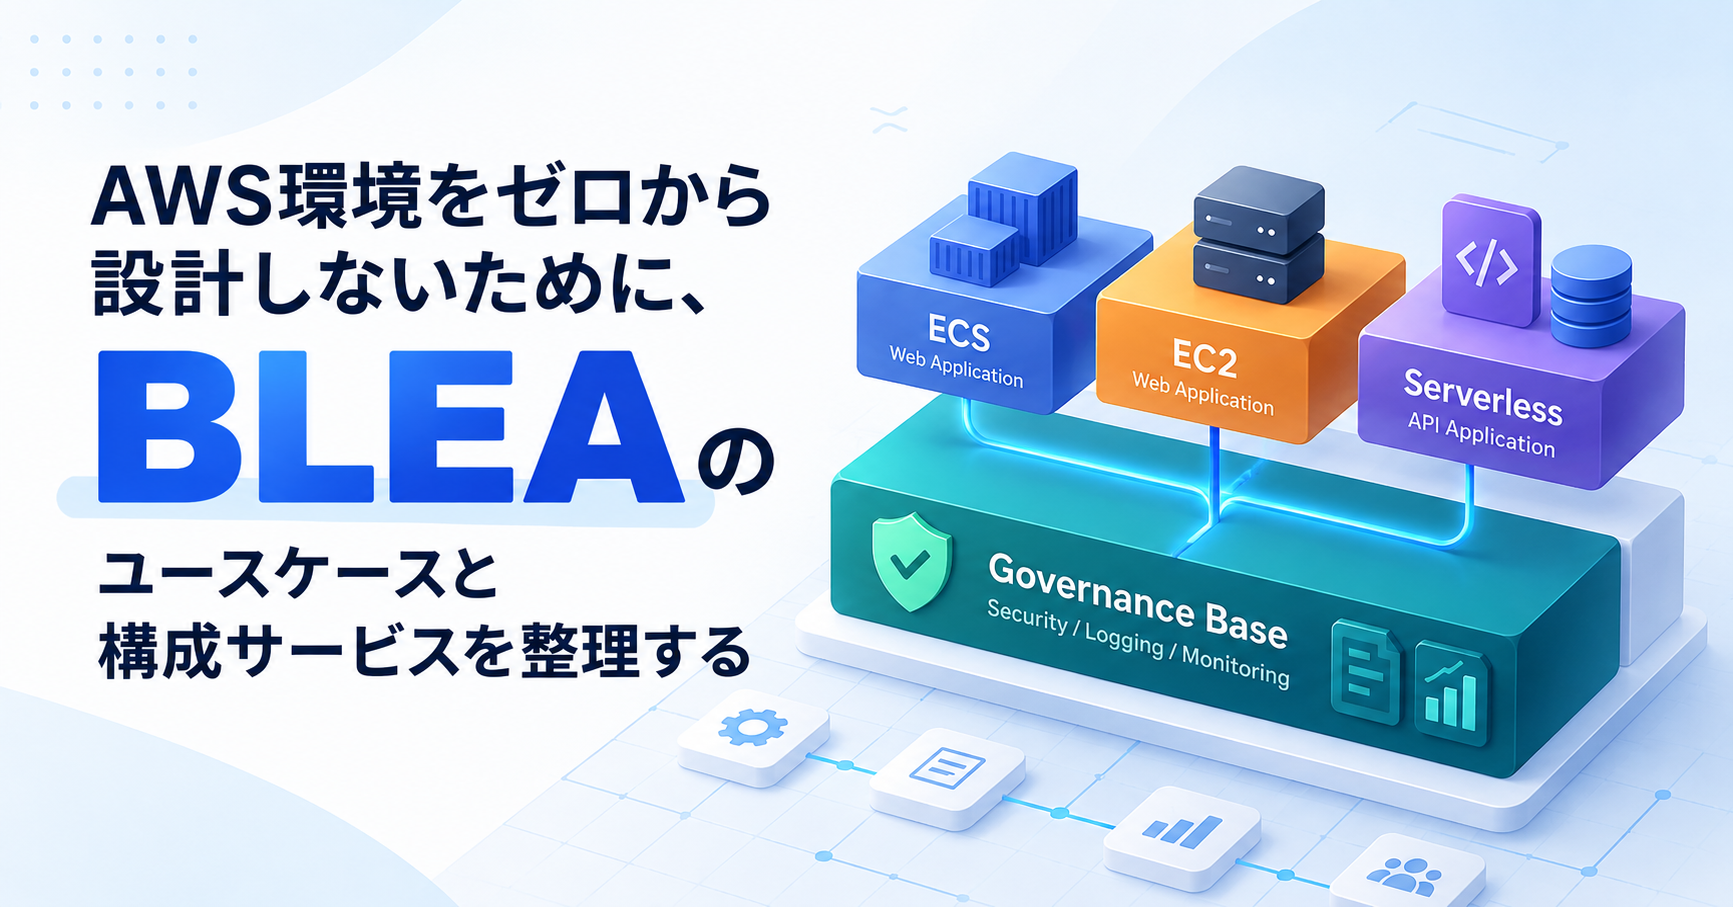
AWS環境をゼロから設計しないために、BLEAのユースケースと構成サービスを整理する
 Ryudai Anada
どうも、アンチパターンのryudaiです!
AWSインフラを1から設計して、さらにIaCに落とし込むのって大変ですよね。
私は主にCDKを使っているのですが、CDKのテンプレートとして「BLEA」を活用しています。
今回はそのBLEAについてAIに調査&まとめをしてもらい、今後の設計時に辞書代わりに使えたらなという思いで公開しています。
少し長くなってしまったので、気になるところだけ見ていっていただければと思います!
BLEAとは?
BLEAは、AWSのベストプラクティスを取り入れたセキュアな環境を構築するための、AWS CDKのリファレンステンプレート集です。
AWS SamplesとしてGitHub上に公開されています。
aws-samples/baseline-environment-on-aws
BLEAが目指していることを大まかにまとめると、次の3つです。
- セキュアなベースラインの提供:どのシステムにも共通して必要になるログ収集、セキュリティ検知、通知などを整える
- 典型的なアーキテクチャの提供:ECSやEC2、サーバーレスなどを利用したシステムの構成例を提供する
- 拡張可能な実装の提供:実際の要件に合わせてカスタマイズできるよう、CDKのコードやコメントを提供する
つまり、AWS環境を構築するときの「最初の設計・実装」を助けてくれるものです。
もちろんBLEAがすべての要件を満たしてくれるわけではありませんが、設計の出発点として非常に便利そうです。
BLEAの全体像
BLEAは、大きく2つの要素で構成されています。
分類 | 役割 |
|---|---|
Governance Base(ガバナンスベース) | AWSアカウント全体のセキュリティ、ログ収集、監視・通知などを整える |
Guest System(ゲストシステム) | ECS、EC2、Lambdaなどを用いたアプリケーションの実行環境を構築する |
イメージとしては、ガバナンスベースでAWS環境の土台を整え、その上にアプリケーションを構築するという考え方です。
なお、それぞれのユースケースは独立してデプロイできるようになっており、必ずしも両方を採用する必要はありません。
提供されている5つのユースケース
分類 | ユースケース | 目的 |
|---|---|---|
Governance | Standalone | 単一アカウントのガバナンス基盤 |
Governance | Control Tower | Control Tower管理下のアカウントに対するガバナンス基盤 |
Guest System | ECS Webアプリ | コンテナベースのWebアプリケーション |
Guest System | EC2 Webアプリ | EC2ベースのWebアプリケーション |
Guest System | Serverless API | サーバーレスのAPIアプリケーション |
なお、公式READMEに掲載されているのは上記5つですが、リポジトリには blea-guest-fsxn-data-analytics-sample というユースケースも存在します。
Amazon FSx for NetApp ONTAPを利用したデータ分析基盤のサンプルで、こちらはREADMEの一覧には含まれていないため、今回は詳細を割愛します。
それぞれの中身を見ていきます。
1. Governance Base:AWSアカウントの土台を整える
ガバナンスベースは、個々のアプリケーションに依存しない、AWSアカウント共通のセキュリティ設定などを実装するものです。
Standalone版とControl Tower版の2種類が用意されています。
1-1. Standalone版
usecases/blea-gov-base-standalone
単一のAWSアカウントに対して、基本的なセキュリティ・ガバナンス機能を構築するユースケースです。
主に以下のサービスが利用されています。
AWSサービス | BLEAでの主な役割 |
|---|---|
AWS CloudTrail | AWS APIの操作履歴を記録する |
AWS Config | リソースの構成変更を記録し、設定ルールへの準拠状況を評価する |
Amazon GuardDuty | 不審なアクティビティや脅威を検知する |
AWS Security Hub | セキュリティの検出結果を集約し、ベストプラクティスへの準拠状況を確認する |
Amazon EventBridge | セキュリティに関係するAWSイベントを検知する |
Amazon CloudWatch | ログのメトリクスフィルターやアラームを使って異常を検知する |
Amazon SNS | セキュリティに関する通知を配信する |
AWS Chatbot | Slackへの通知を連携する |
Amazon S3 / AWS KMS | ログの保存と暗号化を行う |
AWS IAM | ガバナンス用の権限・ロールを設定する |
AWS Systems Manager | デフォルトセキュリティグループの設定違反を自動修復する |
これらを組み合わせることで、例えば次のような仕組みが構築されます。
- CloudTrailでAWS APIの操作ログを取得する
- AWS Configでリソースの設定変更を記録する
- GuardDutyで不審な振る舞いを検知する
- Security Hubでセキュリティの設定状況をチェックする
- IAMポリシーやセキュリティグループの変更などを検知し、SNS経由でメールやSlackへ通知する
- デフォルトセキュリティグループに意図しない許可ルールが追加された場合、自動修復する
セキュリティ対策はサービスを有効化するだけではなく、検知結果を通知したり、問題のある設定を修復したりするところまで考える必要があります。
BLEAでは、このような仕組みをCDKで構築できるようになっています。
1-2. Control Tower版
usecases/blea-gov-base-ct
こちらは、AWS Control Towerで管理されたマルチアカウント環境を対象としたユースケースです。
Standalone版との大きな違いは、Control Towerが提供する機能を前提として、不足する設定をBLEAが補完することです。
例えば、次のような役割分担になります。
機能 | 主な担当 |
|---|---|
AWS Organizationsを利用したマルチアカウント管理 | Control Tower側 |
CloudTrailによる組織的な操作ログ管理 | Control Tower側 |
AWS Configの基本設定 | Control Tower側 |
GuardDuty / Security Hubの組織的な有効化・管理 | 別途、管理アカウント側などで設定 |
セキュリティに関係する操作の検知・通知 | BLEA |
デフォルトセキュリティグループの自動修復 | BLEA |
Control Tower版でも、BLEA側でCloudTrailとCloudWatch Logsを構築する処理があります。
これは、Control Towerのランディングゾーンのバージョンや設定によってはゲストアカウント内にCloudWatch Logsのロググループが用意されず、BLEAのセキュリティ監視に必要なログを確保するためです。
Standalone版と同じサービスをすべて重複してセットアップするわけではなく、Control Towerとの責任分担を意識した実装になっています。
また、Control Tower版にはCDK PipelinesやAccount Factory Customizationを利用したデプロイ方式も用意されています。
複数アカウントに対して共通のガバナンス設定を展開したい場合には、こちらが参考になりそうです。
2. Guest System:アプリケーションの実行環境を構築する
続いてゲストシステムです。
BLEAには、典型的なアプリケーション構成として3つのユースケースが用意されています。
ガバナンスベースがAWSアカウント共通の設定を扱うのに対し、ゲストシステムはアプリケーションに必要なインフラを扱います。
2-1. ECSによるWebアプリケーション
usecases/blea-guest-ecs-app-sample
Amazon ECSとAWS Fargateを利用する、コンテナベースのWebアプリケーションのサンプルです。
主要なサービスは以下のとおりです。
AWSサービス | 主な役割 |
|---|---|
Amazon VPC | アプリケーション用のネットワーク |
Amazon CloudFront | コンテンツ配信・Webアクセスの入口 |
AWS WAF | Webアプリケーションへの攻撃に対する保護 |
Application Load Balancer | ECSへのリクエスト振り分け |
Amazon ECS / AWS Fargate | アプリケーションコンテナの実行 |
Amazon ECR | コンテナイメージの管理 |
Amazon Aurora PostgreSQL | アプリケーションのデータベース |
Amazon S3 | 各種アクセスログやWebコンテンツの保存 |
AWS KMS | データの暗号化 |
Amazon CloudWatch | メトリクス・ログの監視、アラーム |
CloudWatch Synthetics | Webアプリケーションの外形監視 |
Amazon SNS / AWS Chatbot | 監視通知 |
特徴的なのは、ECSとAuroraを作成するだけでなく、CloudFrontやWAF、CloudWatchなども組み合わせているところです。
また、VPCフローログやALBのアクセスログ、CloudWatch Dashboard、外形監視など、運用面を考慮した実装も含まれています。
単にコンテナを動かすサンプルというよりは、Webアプリケーションを構築・運用するための構成例として参考になります。
なお、CloudFrontの独自ドメイン設定は、パラメータなどをカスタマイズして利用する形になっています。
2-2. EC2によるWebアプリケーション
usecases/blea-guest-ec2-app-sample
Amazon EC2を利用するWebアプリケーションのサンプルです。
AWSサービス | 主な役割 |
|---|---|
Amazon VPC | アプリケーション用のネットワーク |
Amazon EC2 | Webアプリケーションの実行 |
EC2 Auto Scaling | EC2インスタンスの台数管理 |
Application Load Balancer | EC2へのリクエスト振り分け |
AWS Systems Manager | EC2の管理・調査に利用 |
Amazon S3 | ALBアクセスログやVPCフローログの保存 |
AWS KMS | データの暗号化 |
Amazon SNS / AWS Chatbot | 監視通知 |
EC2インスタンスを複数配置する構成やAuto Scaling Groupを利用する構成が含まれています。
また、Systems Managerを利用するためのIAMロールや、調査用EC2インスタンスの実装も参考になります。
ECS版と比べるとシンプルですが、EC2を利用するシステムで、ネットワークや負荷分散、アクセス管理をどのように設計するかを確認できます。
※ READMEにはAurora PostgreSQLを使用する旨の記述もありますが、今回確認したmainブランチのEC2サンプルのスタックには、RDSを作成する処理は見当たりませんでした。実際に利用する際はコードを確認した方がよさそうです。
2-3. サーバーレスAPIアプリケーション
usecases/blea-guest-serverless-api-sample
API Gateway、Lambda、DynamoDBを利用するサーバーレスAPIのサンプルです。
AWSサービス | 主な役割 |
|---|---|
Amazon API Gateway | REST APIの公開・管理 |
AWS Lambda | APIのバックエンド処理 |
Amazon DynamoDB | データの永続化 |
Amazon CloudWatch | APIやLambdaのログ・監視 |
AWS KMS | データの暗号化 |
Amazon SNS / AWS Chatbot | 監視通知 |
Lambdaについては、Node.jsとPythonの両方の実装例が含まれています。
API GatewayからLambdaを呼び出し、DynamoDBにアクセスする、典型的なサーバーレス構成です。
EC2やECSを用意せずにAPIを構築したい場合には、このユースケースが参考になります。
3. BLEAをどう活用するか
ここまで5つのユースケースを見てきましたが、BLEAの便利なところは、CDKをデプロイしてすぐに環境を作れることだけではないと思います。
「ある目的を達成するために、AWSのどのサービスを組み合わせて、どのように設定すればよいか」をコードで確認できるところにも価値があります。
例えば、AWSアカウントのセキュリティ設定を見直したいならGovernance Base、ECSのアーキテクチャを検討したいならECSのGuest Systemを参考にできます。
ソースコードはGitHub上の usecases/ 以下に配置されており、ユースケースごとに独立しています。
実際に利用する際には、対象となるユースケースを選び、必要なパラメータを設定して、CDKをデプロイします。
ただし、BLEAはあくまでリファレンス実装なので、実案件にそのまま適用する前には確認が必要です。
特に注意しておきたいのは、以下の点です。
- セキュリティ対策の網羅性:BLEAを導入しても、すべてのセキュリティ対策が完了するわけではありません。Amazon InspectorやSystems Manager Quick Setupなど、別途設定が推奨されるものもあります。
- コスト:CloudTrail、Config、GuardDuty、Security Hubなど、利用量によって料金が発生するサービスが含まれています。
- 実際の要件との適合性:ネットワーク構成や監視設定、IAMの権限などは、プロジェクトの要件に合わせた調整が必要です。
- バージョンの確認:BLEAの実装は更新されるため、採用時には対象バージョンのREADMEだけでなく、実際のCDKコードも確認したいところです。
参考資料
※ 本記事は2026年10月時点の公開リポジトリを参考にしています。
まとめ
いかがでしたでしょうか?
今回はBLEAの全体像についてまとめていきました。
個人的にはセキュリティまわりを深堀りしていきたいので、今後もBLEAのシリーズがいくつかできる予定です。
余談ですが、今回久しぶりにAIにブログを書いてもらい、一発目からかなり自然な日本語で出してきたのでびっくりしています。人力での執筆も頑張っていきます。