


Ghost + Gatsby から EmDash on Cloudflare へ 2 日間でブログを移行した話
 Kohei Kondo6 min read
はじめに
こんにちは、koheです。
会社のテックブログ(tech.anti-pattern.co.jp)を、Ghost + Gatsby(S3 / CloudFront)から EmDash on Cloudflare(Workers / D1 / R2 / KV)へ移行しました。
2 日間の作業で、URL を 1 本も変えずに 255 記事・159 タグ・26 著者・645 枚の画像 を載せ替えています。作業は Claude Code を使いつつ、移行スクリプトと検証スクリプトを書いて確認しながら切り替えました。
この記事では、データ移行と検証のやり方、Cloudflare for SaaS を使った無停止ドメイン切り替え、パスキー引き継ぎの注意点などをまとめます。
EmDash とは
EmDash は、Astro をベースにしたオープンソースの CMS です。公式サイトでは以下のように説明されています。
EmDash is the spiritual successor to WordPress: an open source, agent-ready, full-stack CMS for Astro
「もし WordPress を今の技術スタックで作り直したらどうなるか」という発想で作られていて、実際に触ってみると嬉しいポイントがいくつかあります。
- Astro 統合として動く一体型構成(別サーバー不要): WordPress のように管理画面がサイトと同じアプリに組み込まれていて(
it’s just an Astro integration!)、CMS 用の別バックエンドを立てる必要がありません。一方で、フロントエンドの見た目やルーティングは Astro コンポーネントで普通に書けます。 - 公開と同時に即時反映(再ビルド不要): 従来の静的サイトジェネレーター(Gatsby 等)だと記事を 1 本直すたびにフルビルドが必要でしたが、EmDash は Astro の Live Content Collections を使って D1 からオンデマンドに読み込むため、公開した次のリクエストからすぐ反映されます。
- 人間にも AI エージェントにも同じ体験: 公式ブログ(EmDash 1.0)でも以下のように書かれている通り、あと付けではなく最初からエージェント連携前提で設計されています。
Like WordPress, the admin is built-in to the site (it’s just an Astro integration!), so there’s no separate backend to manage. But unlike most CMSs, anything that a human can do can also be done by an agent. The built-in MCP server includes OAuth with granular access controls, and a first class API and CLI.
- サーバーレスで運用が軽く、ロックインもない: Cloudflare Workers / D1 / R2 にそのまま乗せて運用でき、プラグインもサンドボックス隔離で動く設計です。Node.js 環境でも動かせるため、特定プラットフォームに縛られないのも安心感があります。
- パスキー(WebAuthn)標準の認証: 管理画面のログインにパスワードを持たず、パスキー前提で運用できます。
移行前と移行後の構成
読者から見た URL(/:slug/、/page/N/、/tag/:slug/、/author/:slug/、/rss、/sitemap*.xml)は旧サイトと同じまま、裏側の仕組みだけ入れ替えました。
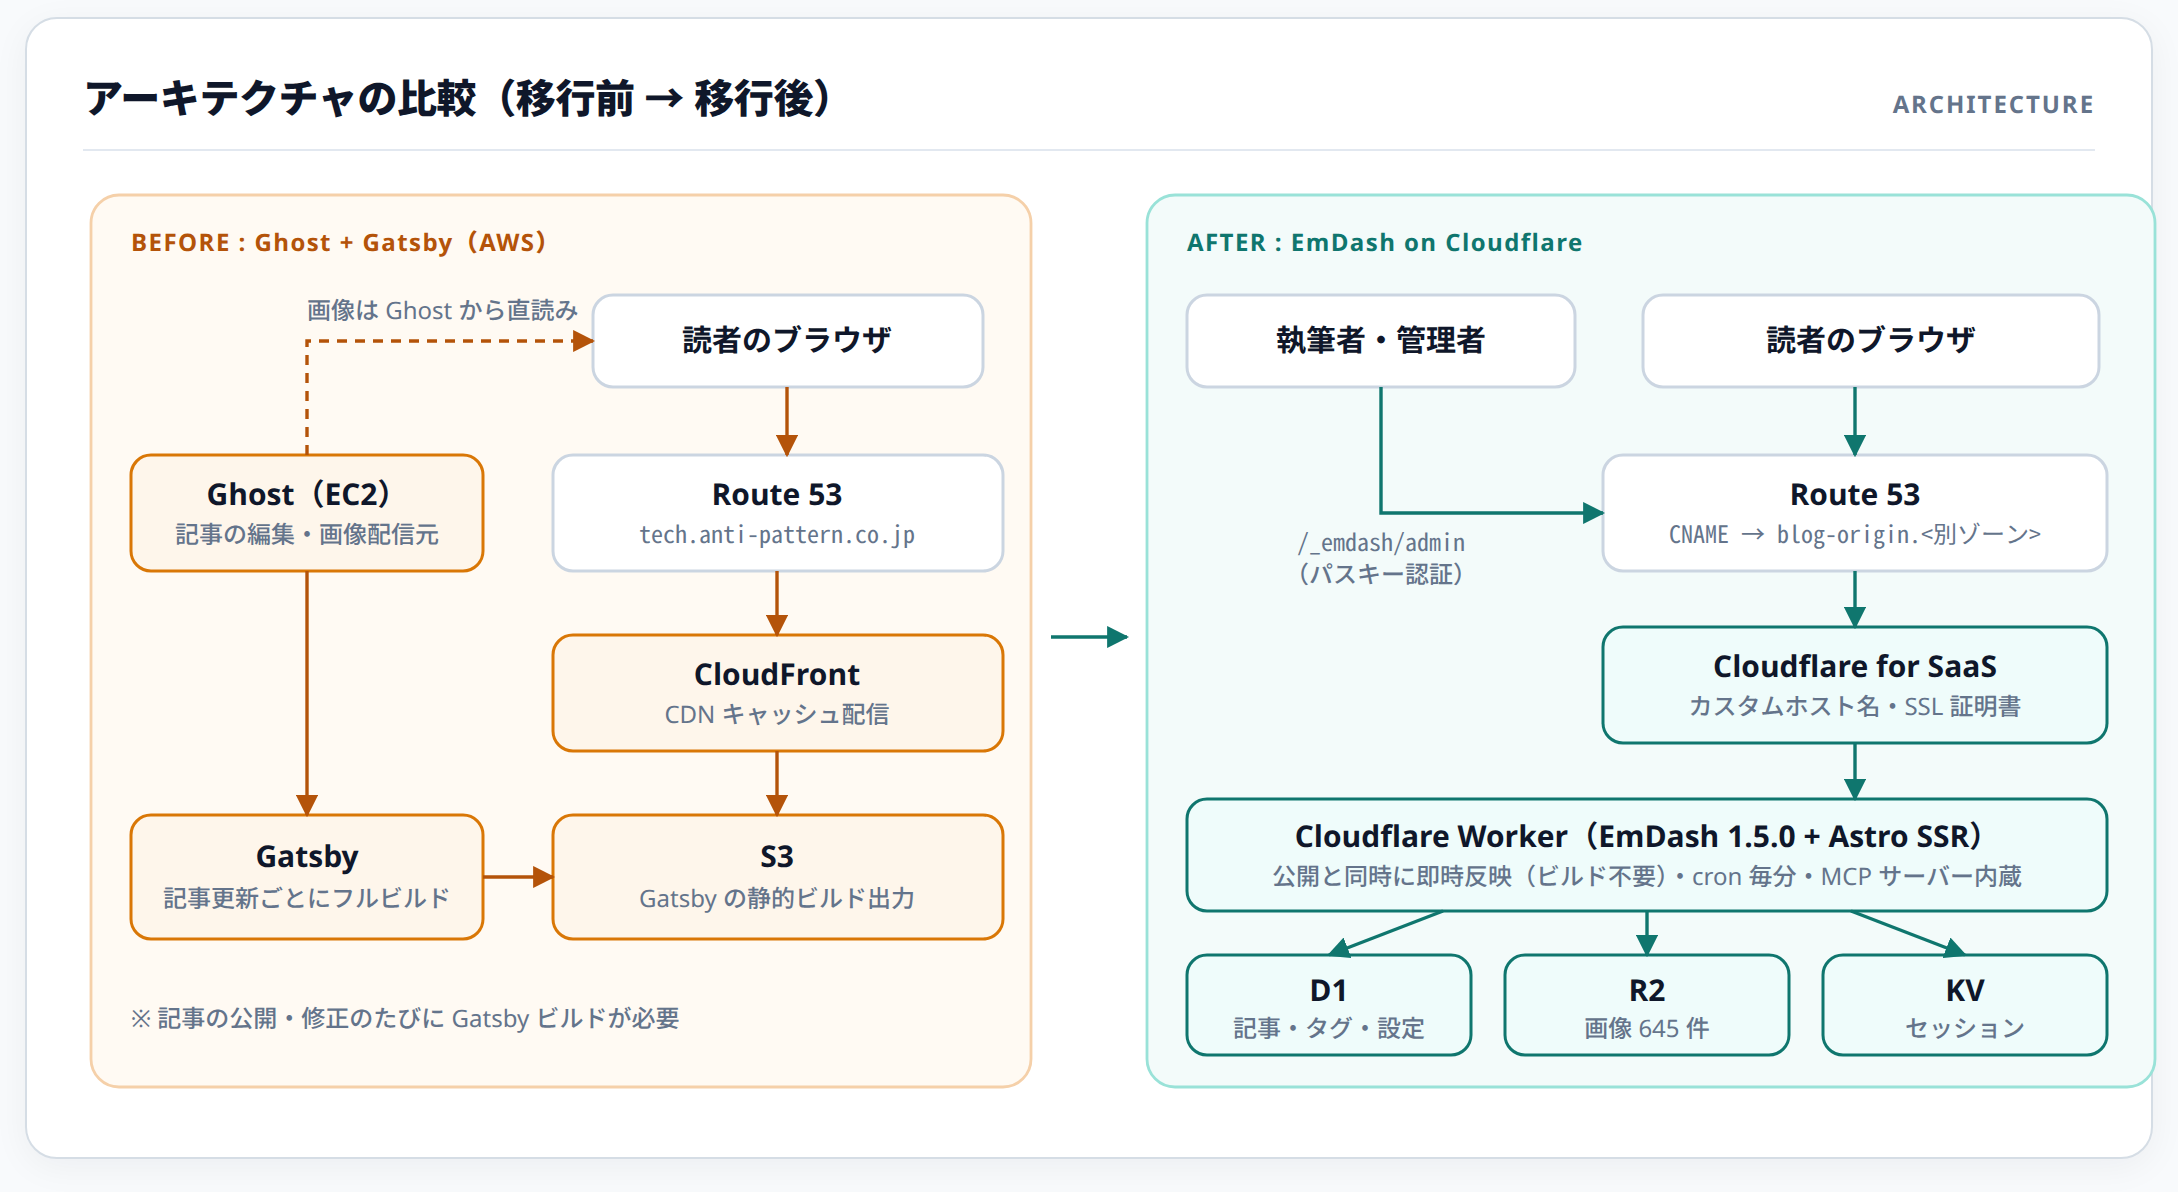
※ GTM コンテナも本番ビルド時のみ出力する形でそのまま引き継いでいます。パスが変わっていないため、計測データも途切れません。
Ghost の EC2 は触らず、S3 のビルド済みファイルからデータを取り出す
最初は Ghost が動いている EC2 から直接データを抜くルートも考えましたが、方針を変えて S3 に残っていた Gatsby のビルド済み出力からデータを取り出す ことにしました。
- 旧環境の本番 EC2 を探して触る手間とリスクをなくせる
- 実際に配信されていた HTML と
page-data.jsonがあるので、URL や並び順・OGP・本文の一致までそのまま突き合わせられる
AWS 側でやったのは S3 からの読み取りだけで、旧環境の S3 / CloudFront も切り戻し用に残したまま作業しています。
データ移行と自動検証(4 本のスクリプト)
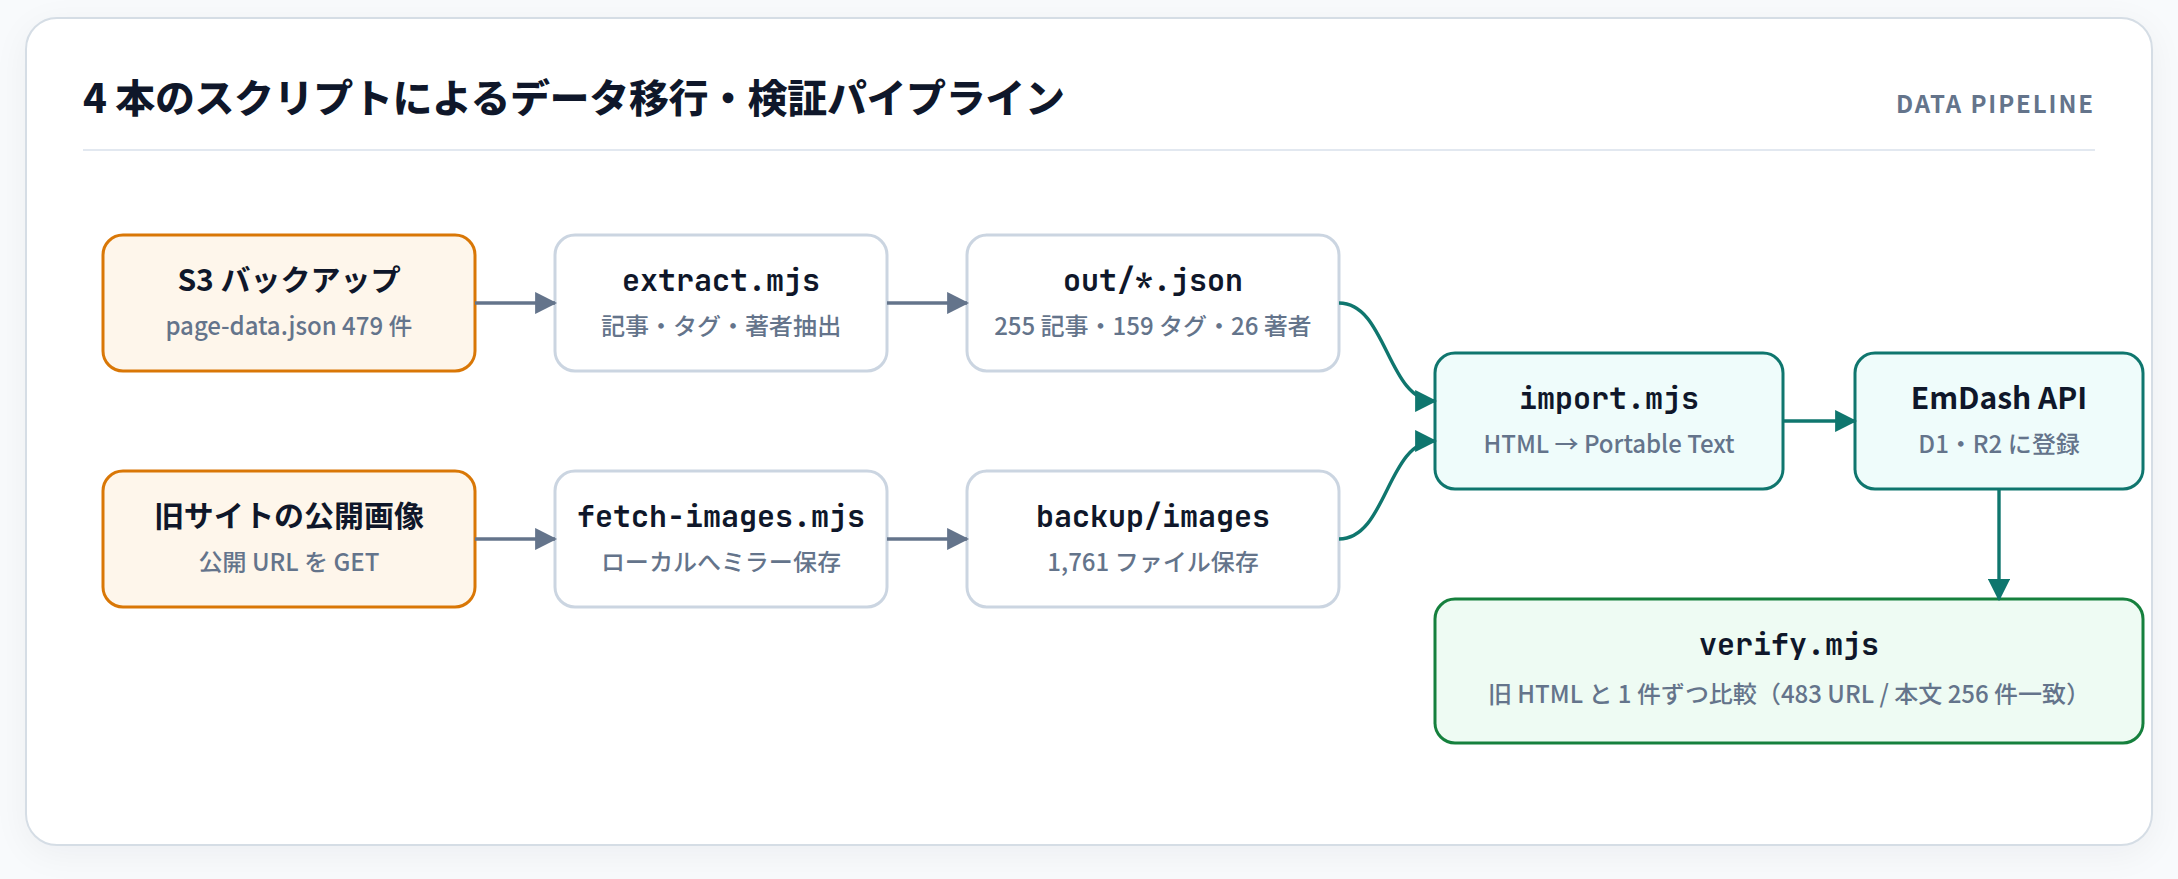
取り出し・画像保存・投入・検証の 4 本の Node.js スクリプトを書いて進めました。ローカル向けと本番 Cloudflare 向けで同じスクリプトを使い、向き先だけ切り替えています。
1. 抽出と画像ミラー(extract.mjs / fetch-images.mjs)
S3 のバックアップ(1,090 ファイル / 約 76MB)から記事・タグ・著者を抽出し、公開中のサイトマップおよび RSS と件数が一致することを確認しました。
画像は参照されていた 1,908 件のうち 1,761 件をローカルにミラーし、実際に記事で使われているものを R2 へ取り込んで本文中の URL を書き換えています(R2 に登録したのは 645 件。SVG 1 件はメディア登録できなかったので静的ファイルとして置いています)。なお、Ghost 側でもともと 404 だった 49 件や、外部サイト側の画像(レート制限で取得できなかったもの等)は旧サイトと同じ扱いにしています。
2. HTML → Portable Text 変換(import.mjs)
import.mjs は slug で既存データを判定して更新する冪等な作りにしたので、途中で通信エラーが起きてもそのまま再実行できます。
全 12,765 ブロックの変換内訳は以下の通りです。
ブロック種別 | 件数 | 割合 | 備考 |
|---|---|---|---|
段落・見出し・リストなど | 10,183 | 79.77% | EmDash 標準ブロック(管理画面でそのまま編集可) |
コードブロック | 1,385 | 10.85% | Shiki でハイライト |
画像 | 737 | 5.77% | R2 メディアへ参照を書き換え |
元の HTML を保持 | 460 | 3.61% | bookmark カード・表・Gist 埋め込み等 |
bookmark カードや Gist 埋め込みなど標準ブロックに落としきれないものだけ Raw HTML ブロックに入れて、見た目を崩さずに通常の記事はエディタでそのまま編集できるようにしました。
3. 旧サイトとの突き合わせ検証(verify.mjs)
S3 に残っている旧サイトの HTML と新サイトの出力を verify.mjs で比較しました。
検証項目 | 結果 | 補足 |
|---|---|---|
旧 URL ステータス | 483 / 483 が 200 | 記事・固定ページ・タグ・著者・ページ送り・RSS・サイトマップ |
本文・メタデータ一致 | 256 / 256 が完全一致 | タイトル・日付・タグ・著者・canonical・OGP も確認 |
一覧ページの並び順・カード | 220 / 220 が一致 | 公開日時が完全同一の 4 組は |
RSS / サイトマップ件数 | 255 件 / 476 URL | 旧サイトと完全一致 |
内部リンク切れ | 0 件 | Cloudflare 上で 487 件を確認 |
スクリーンショット差分 | 0 px | デザイン調整前、Gatsby 版 CSS 流用時の主要 5 ページ |
旧サイトの JSON-LD では本文中の </script> で構造化データが壊れている箇所があったため、新サイト側ではエスケープして出力するように直しています。見た目の再現が終わったあと、トップのヘッダーを約 470px → 285px に調整したり、管理画面の既定ロケールを ja にしたり、画像のない記事向けにタイトル入り OGP 画像を生成する仕組みも足しました。
Cloudflare へのデプロイとハマったところ
デプロイには従来の Wrangler ではなく、Cloudflare が新しく出している統合 CLI(cf CLI・ベータ版)と TypeScript ベースの設定ファイル cloudflare.config.ts を使っています(Astro 7.4.12、@astrojs/cloudflare 15.0.0-beta.5、EmDash 1.5.0)。
The Cloudflare CLI,
cf, is one command-line interface for the public Cloudflare API and for Workers projects. Use it to manage zones, DNS, storage, and security settings, and to create, develop, and deploy Workers. Coding agents run the same commands you do.
Workers のビルド・デプロイだけでなくゾーンや DNS・ストレージ操作まで 1 本の CLI に統合されていて、AI コーディングエージェントからも扱いやすい設計になっています。まだベータ版ということもあり、@astrojs/cloudflare も cf CLI 対応のベータ版(15.0.0-beta.5)を使う構成にしました。cf deploy 1 発でビルドから D1 / R2 / KV のバインディング反映までまとめてやってくれます。
Shiki のバンドルサイズ対策
コードハイライトの Shiki はそのまま載せると Worker が重くなりやすいので、JavaScript 正規表現エンジンに変えて記事で使っている言語だけ読み込む形にしました。これで圧縮後の Worker は約 3.1MB に収まっています。
作業中に踏んだ注意点
- Worker ルートを追加すると
workers.devが 404 になる カスタムルートを追加すると既定でworkers.devが無効になるため、切り替え前の確認用 URL を残す間はworkersDevを明示しておく必要がありました。本番切り替え後にworkersDev: falseにして閉じています。 cf deployは作業ツリーからビルドする 未コミットの変更もそのまま本番に出るので、作業途中のディレクトリから叩かないよう気をつける必要があります。--prebuiltは変更前のビルドを使う 設定を変えたあとに--prebuilt付きでデプロイすると古いビルド成果物が使われるため、設定変更時は再ビルドが必要です。
Cloudflare for SaaS での無停止ドメイン切り替え
anti-pattern.co.jp の DNS は Route 53 のまま残したかったため、DNS 移管はせず Cloudflare for SaaS(カスタムホスト名) を使いました。
If you are building your application on Cloudflare Workers, you can use a Worker as the origin for your SaaS zone (also known as your fallback origin).
When customers point their domains to your SaaS zone (for example,
mystore.customer.comCNAMEs toservice.saasprovider.com), their traffic enters your Cloudflare zone. Any Worker routes configured on your zone will match this incoming traffic.
本来の Cloudflare for SaaS は、引用にあるように「SaaS プロバイダが顧客ごとの独自ドメインを CNAME で受け取り、マルチテナントに証明書発行やルーティングを行う」ための機能です。
今回はマルチテナント SaaS ではなくブログ 1 サイトだけなので、少しイレギュラーな使い方 をしています。Cloudflare の通常のカスタムドメイン機能はそのドメインの DNS 自体が Cloudflare 側にある前提になるため、親ドメイン(anti-pattern.co.jp)の DNS を Route 53 から動かさずに tech.anti-pattern.co.jp だけ Cloudflare Worker へ向ける手段として、Cloudflare for SaaS のカスタムホスト名機能を借りました(カスタムホスト名は 100 件まで無料枠があるので、1 本だけの利用なら追加費用もかかりません)。
Cloudflare 側に持っている別ドメインのゾーン(例: example.net)を受け皿にして、次の順で切り替えています。
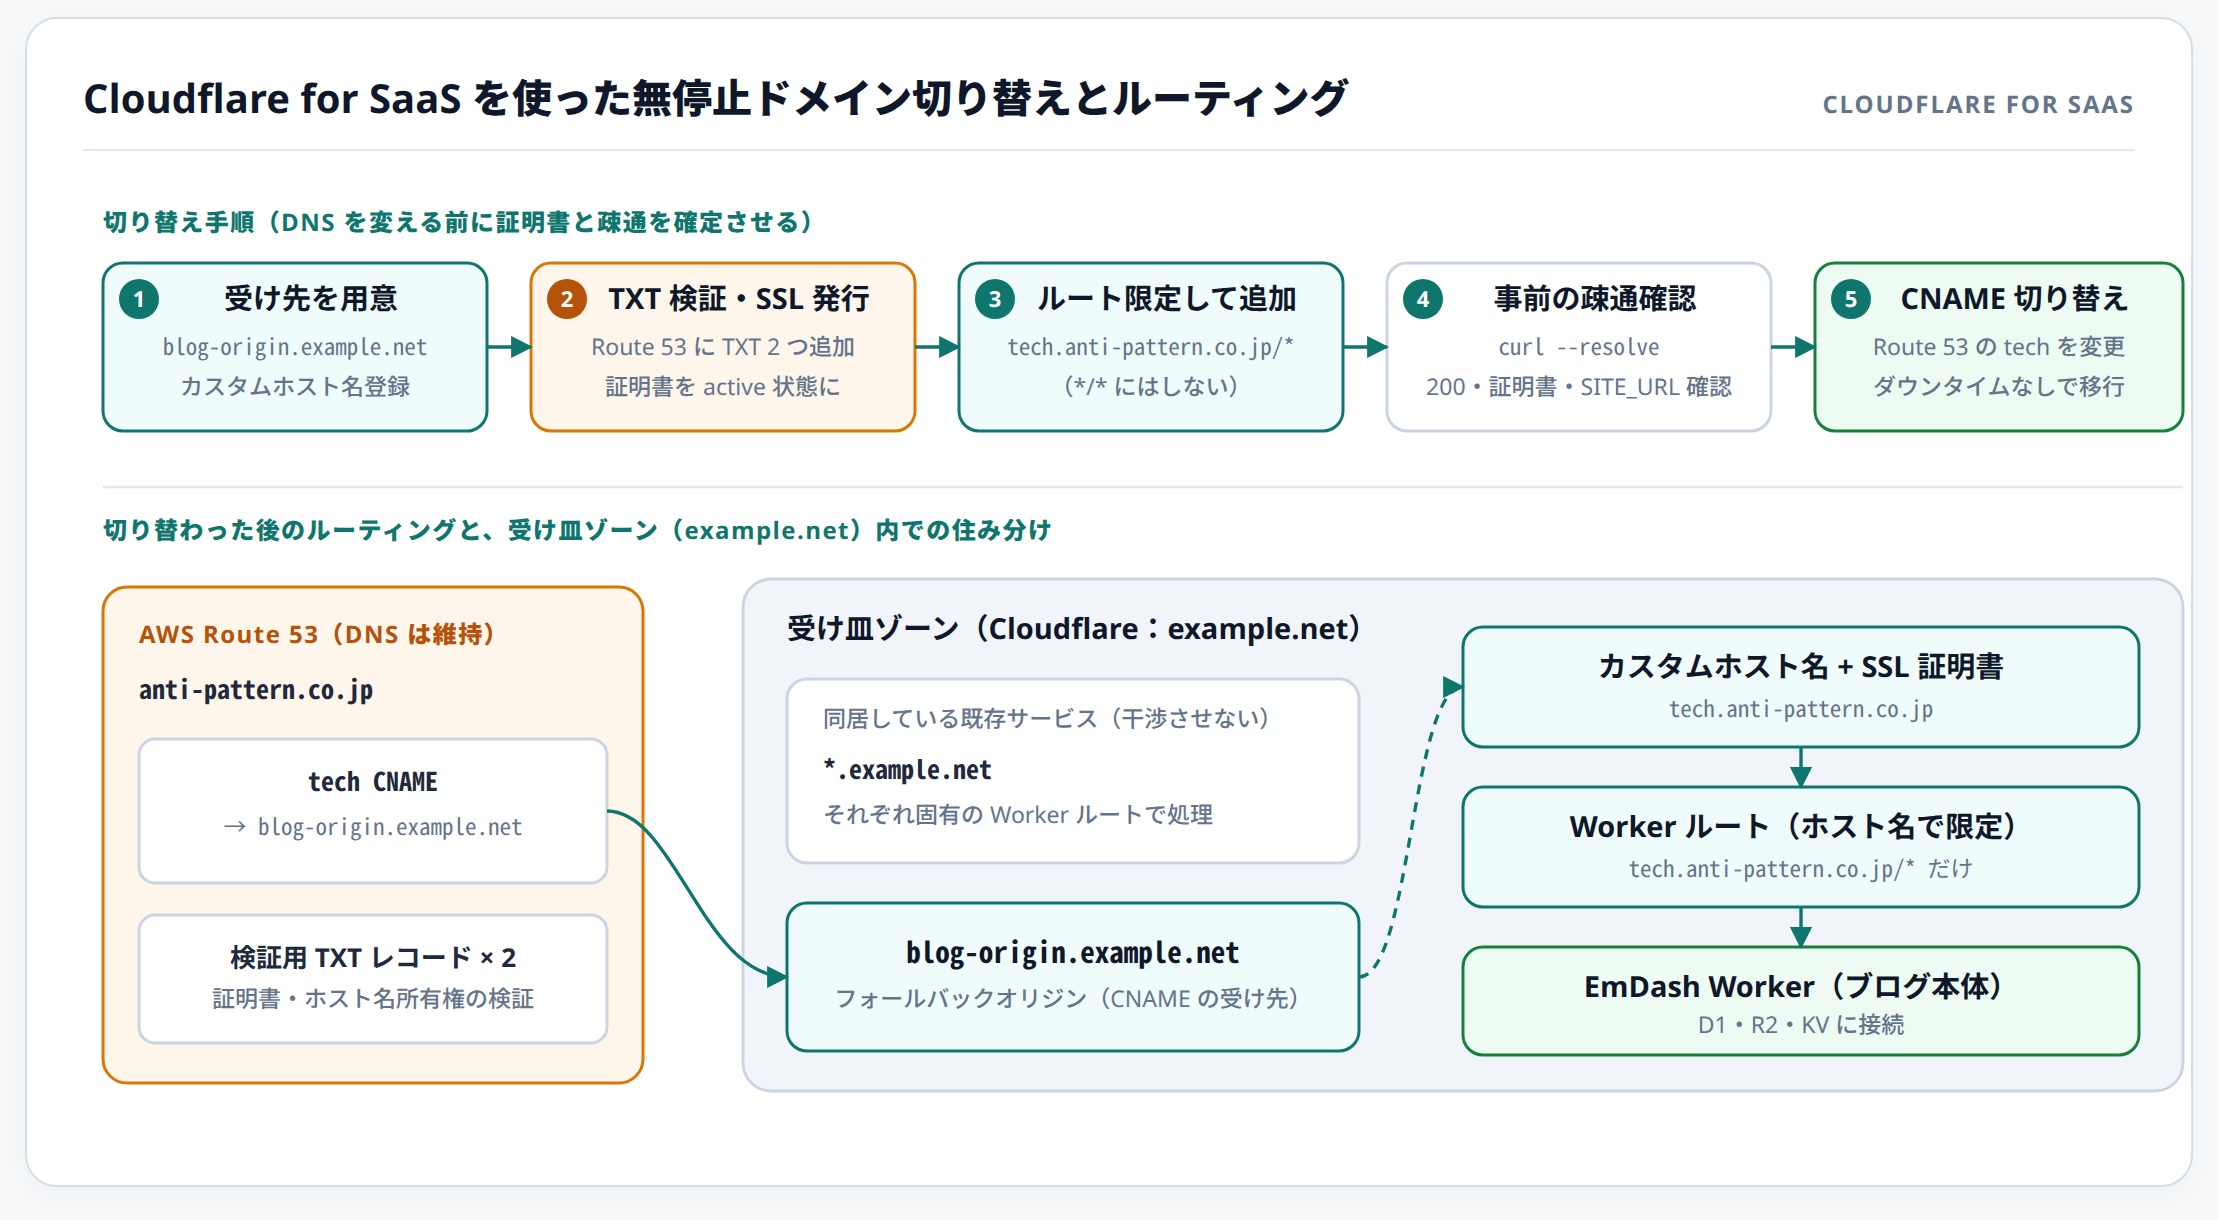
- 受け皿ゾーンで Cloudflare for SaaS を有効化し、プロキシ有効の DNS レコード(例:
blog-origin.example.net)をフォールバックオリジンとして作成 - カスタムホスト名として
tech.anti-pattern.co.jpを登録 - Route 53 に検証用 TXT レコード(2 種)を追加し、CNAME を変える前に SSL 証明書を
active状態にする - Worker ルートに
tech.anti-pattern.co.jp/*を追加(※ 別ゾーンに他サービスが同居している場合、*/*にすると他サービスまで吸われてしまうため、必ずホスト名で絞ります) curl --resolveでローカルから本番ドメインを直接 Cloudflare に向け、トップ・記事・RSS・サイトマップが 200 を返し、正しい証明書が出ていることを確認- Route 53 の
techの CNAME をblog-origin.example.netへ切り替え
証明書の発行と疎通確認を DNS 切り替え前に済ませていたため、CNAME を切り替えた瞬間も止まらずに移行できました。
パスキー引き継ぎと運用まわり
WebAuthn の仕様と handover
EmDash の管理画面ログインはパスキー(WebAuthn)ですが、パスキーは登録時のドメインに紐づきます。公式ドキュメントの Move to a New Domain でも以下のように説明されています。
A configured
siteUrlis the address passkeys belong to: it sets the relying party ID and the single browser origin that passkey verification accepts.
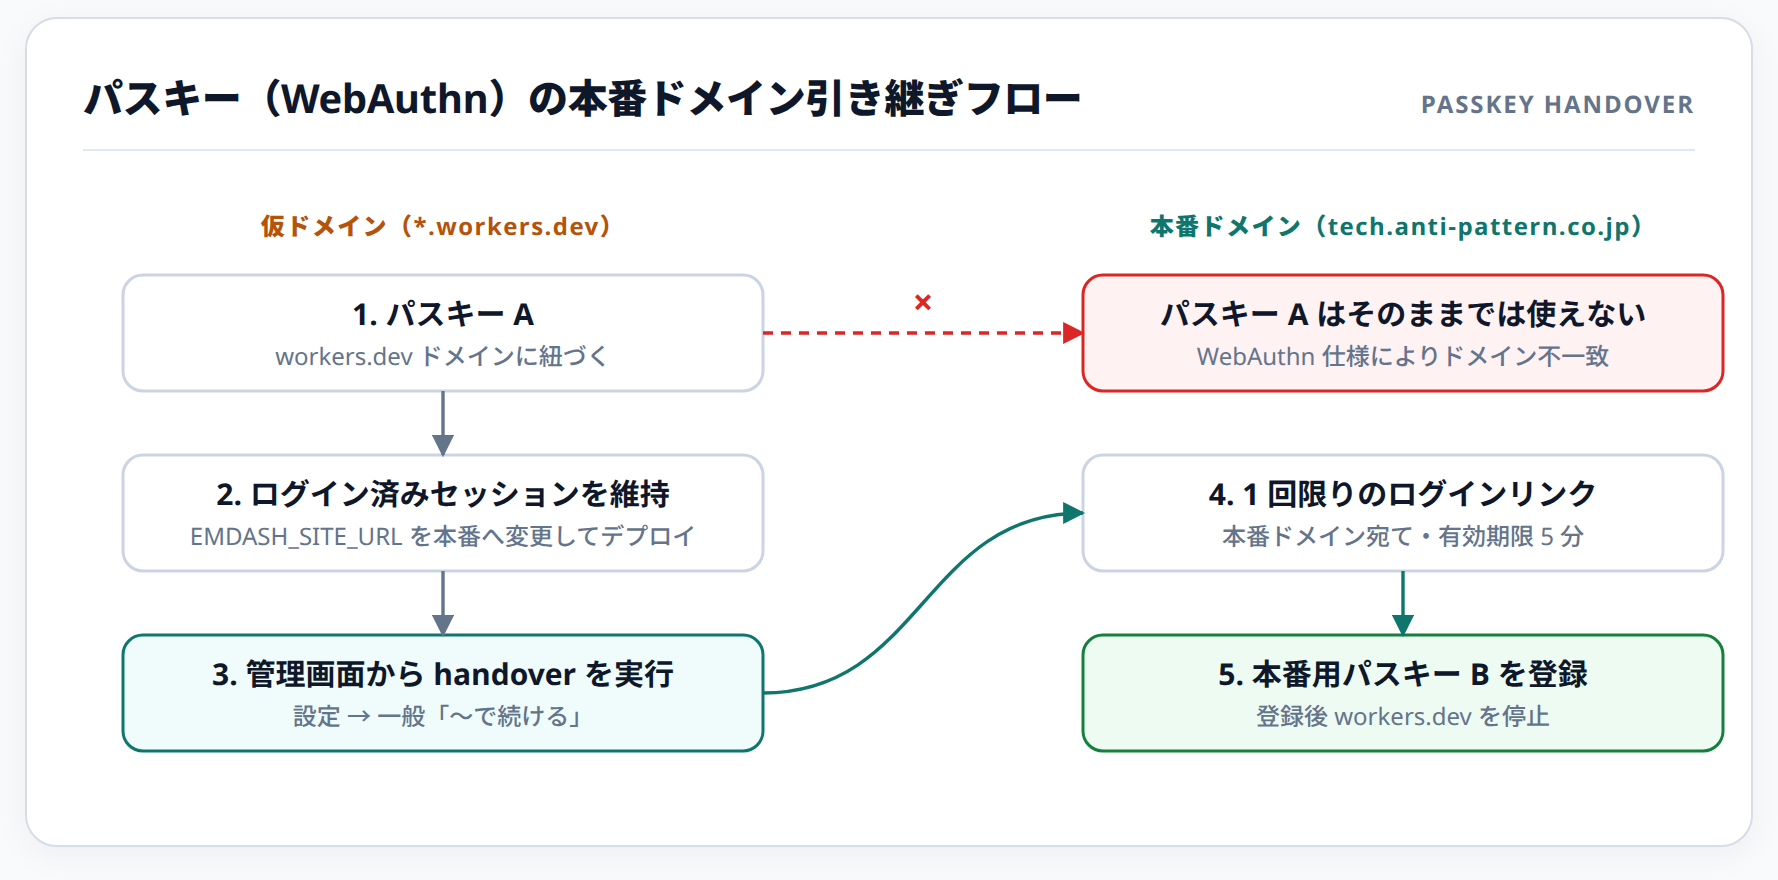
workers.dev のまま作った管理者のパスキーは本番ドメインでは使えないため、EMDASH_SITE_URL を本番に変えて再デプロイしたあと、ログイン済みセッションが残っている状態から管理画面の handover 機能(「〜で続ける」/ 5 分で失効する 1 回限りのログインリンク)で本番用のパスキーを登録し、その後 workers.dev を停止しました。
※ 先にリンクを発行してから EMDASH_SITE_URL を変えると遷移先が workers.dev のままになるので順番だけ注意です。
ユーザー招待とコスト感
メール送信を設定していない状態でも、管理画面の「ユーザーを招待」から招待 URL(7 日間・1 回限り有効)を発行して渡せば、本人がパスキーを登録した時点でアカウントが作られます。後から Google ログイン + 許可ドメイン設定にすれば、入退社管理も Google Workspace 側に寄せられます。
費用は Cloudflare Workers Paid(月 $5 で 1,000 万リクエスト込み)と Cloudflare for SaaS(カスタムホスト名 100 件まで無料)の枠内に収まる見込みです。静的ファイルはリクエスト数に含まれないので、社内ブログ規模なら十分収まります。
おわりに
S3 の公開済みデータを元に verify.mjs を回しながら進めたことで、URL を変えずに 2 日間で移行できました。
これからは記事公開ごとのフルビルド待ちがなくなり、EmDash 標準の MCP(/_emdash/api/mcp)から直接記事の下書きや更新もできるようになっています。実際、この記事自体も EmDash の MCP 経由で作成しました。