


Fargate を IPv6 専用にして NAT Gateway をなくした話
 Kohei Kondo15 min read
はじめに
こんにちは、koheです。
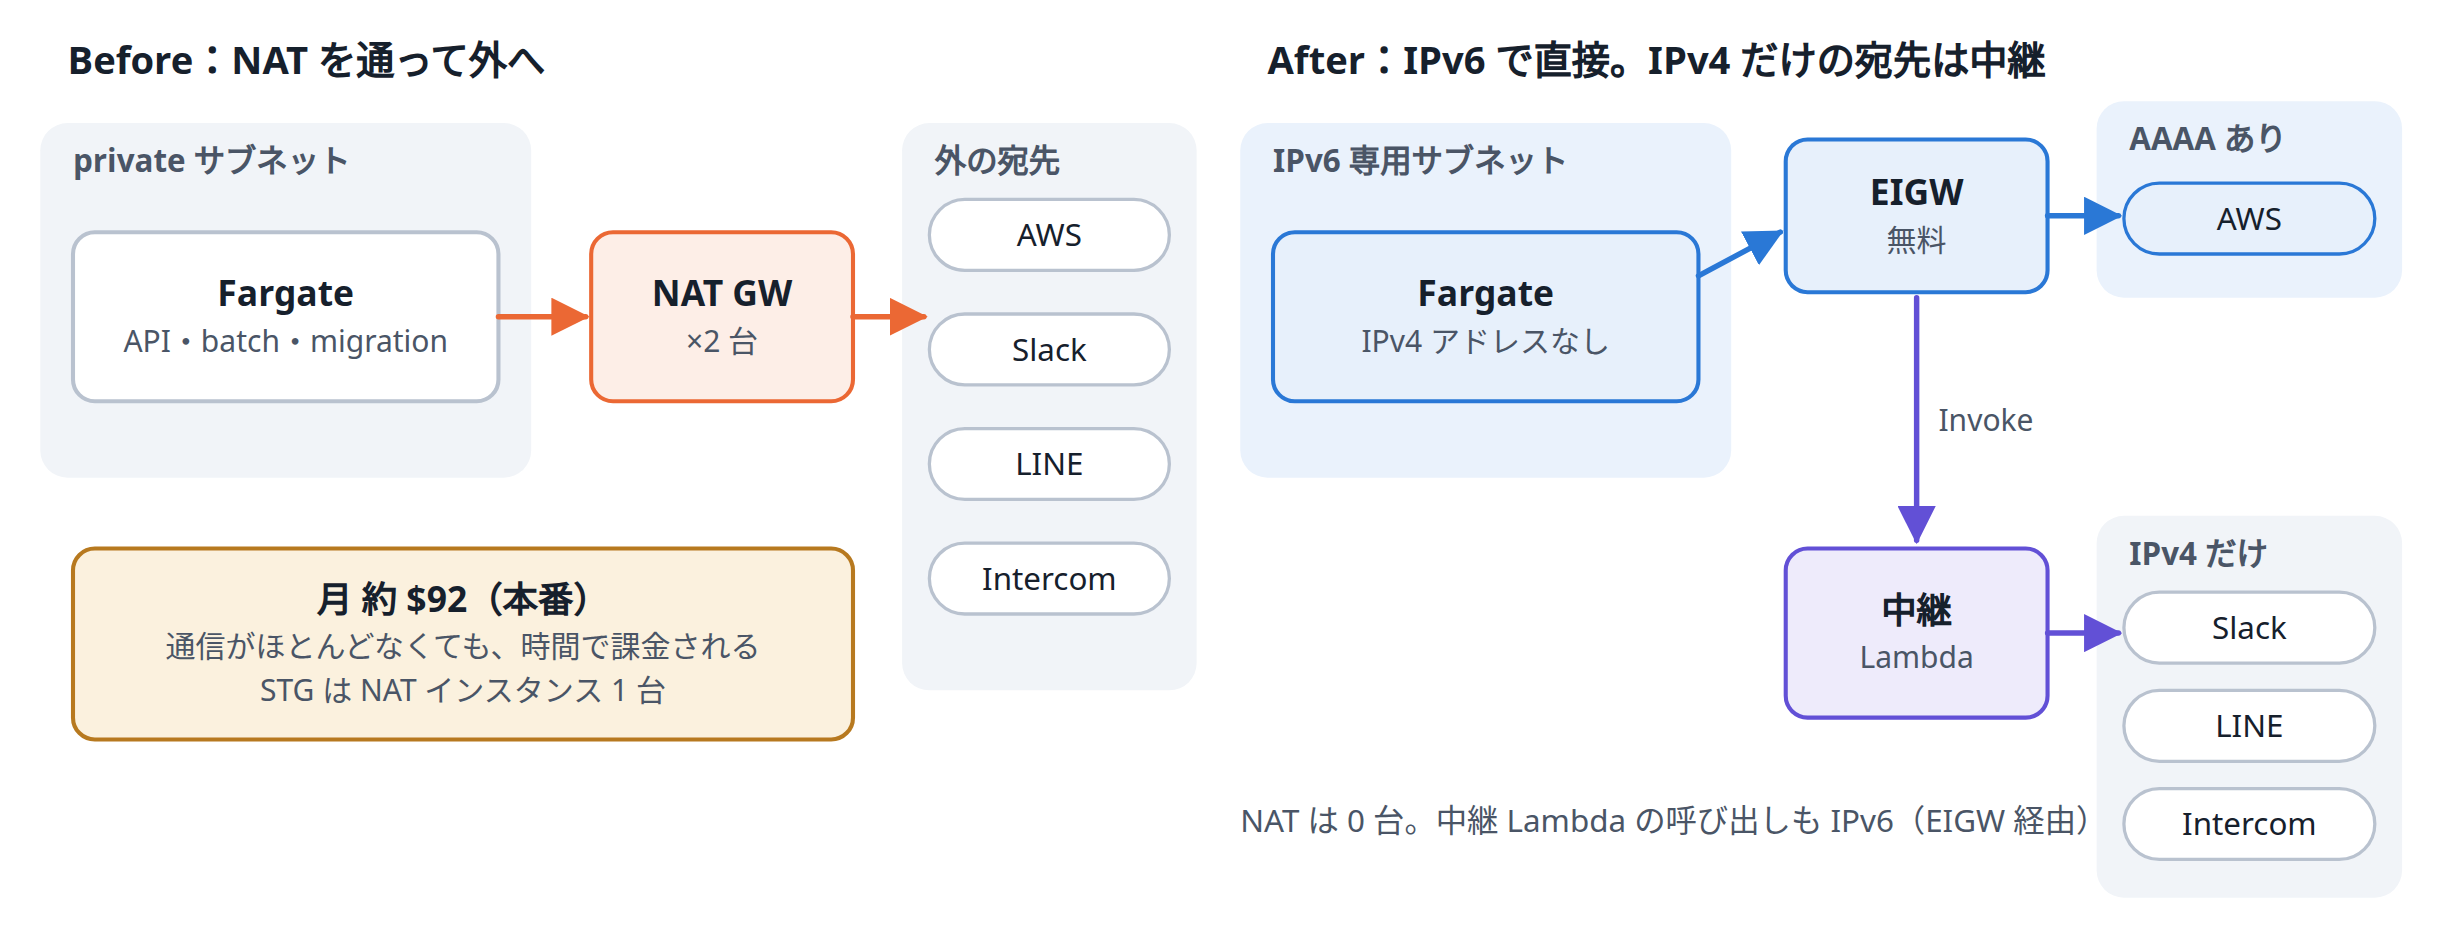
自社プロダクトの AWS(本番と STG)から NAT をなくしました。Fargate のタスクを IPv6 専用のサブネットに移し、IPv4 しかない宛先だけを VPC の外の Lambda に中継してもらう構成です。
NAT をなくしたことで、費用は月 約 $108(年 約 $1,300)下がる見込みです。NAT を外す作業そのものより、「NAT が運んでいたものを全部、別の道に移す」ほうがずっと手間がかかったので、そこを中心に書きます。
NAT Gateway が DB と同じくらい高かった
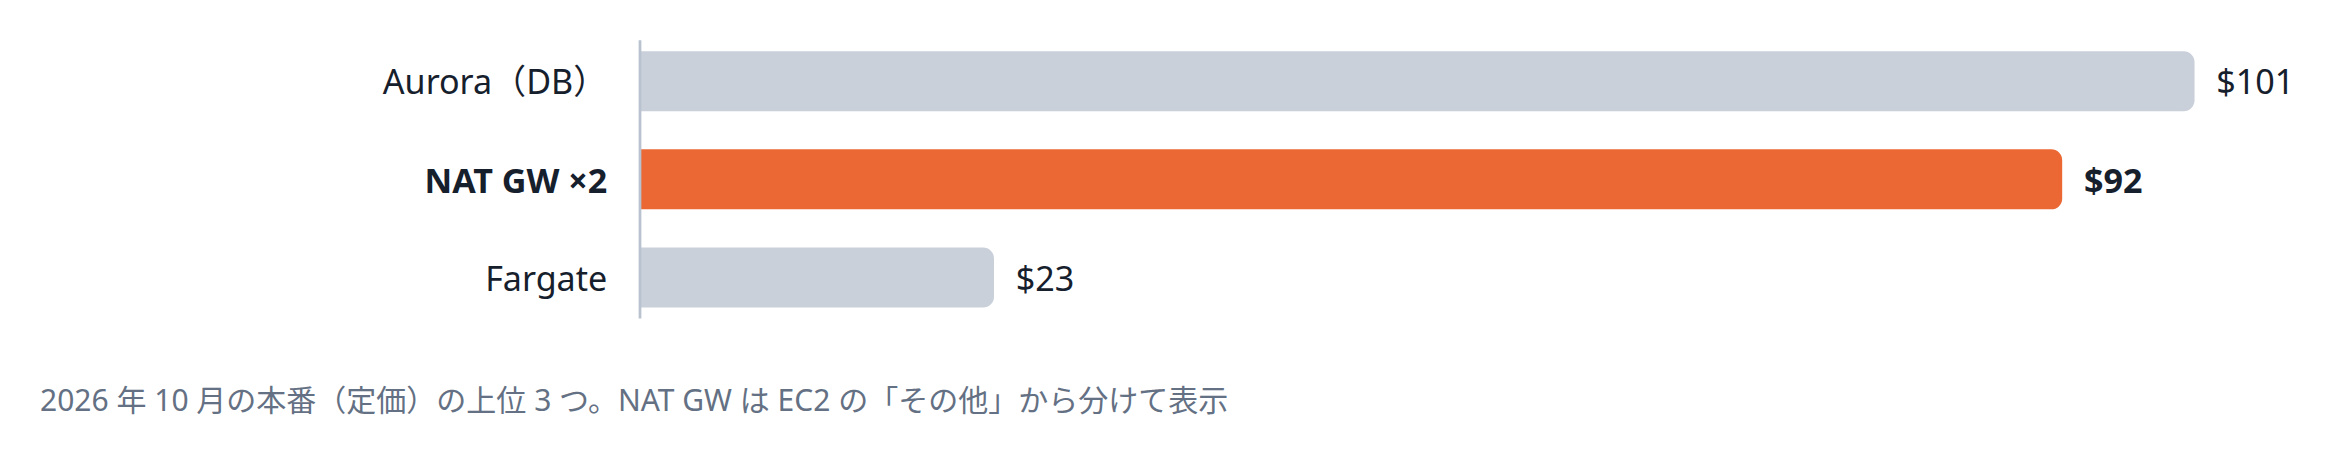
2026 年 10 月の本番の請求(定価)のうち、大きいものはこうでした。
項目 | 金額(月) |
|---|---|
Aurora(DB) | $101 |
NAT Gateway ×2 | $92 |
Fargate | $23 |
NAT Gateway が DB とほぼ同じ額です。しかも NAT を通っていた通信は月に 3GB ほどで、$92 のうち通信量に比例する分は $0.2 しかありませんでした。残りは、置いておくだけでかかる時間料金です。
When you provision a NAT gateway, you are charged for each hour that your NAT gateway is available and each gigabyte of data that it processes.
AZ ごとに 1 台置いているので、通信がほぼなくても 2 台で月 約 $90 です。
STG では節約のために、NAT Gateway の代わりに小さな EC2 の NAT インスタンスを置いていました。安くはなりますが、外へ出る出口の作りが本番と STG で変わってしまいます。本番と STG に差分があるのも嫌でした。NAT をなくせば、本番も STG も同じ構成にそろえられます。
NAT をなくす方法の候補
private サブネットのタスクが外へ出る方法は、いくつかあります。
方法 | 良いところ | 気になったところ |
|---|---|---|
NAT Gateway のまま | 何も変えなくていい | 時間料金がずっとかかる |
VPC エンドポイント | AWS のサービスには NAT なしで届く | エンドポイントごと・AZ ごとに時間料金。ECR、Logs、SSM、Lambda… と数が要る。Slack や LINE には使えない |
タスクに公開 IPv4 を付ける | 構成が単純 | 公開 IPv4 アドレスも有料。タスクがインターネットから見える場所に出る |
IPv6 専用サブネット + 中継 | 時間料金のかかる出口がなくなる | 相手が IPv6 を持っていないと届かない |
教科書どおりなら、NAT Gateway のままか、VPC エンドポイントに寄せるところだと思います。今回は外部の SaaS(Slack、LINE、Intercom)にも出ていく必要があったので、エンドポイントだけでは足りませんでした。
そこで、IPv6 専用サブネットに寄せて、どうしても IPv4 が必要な宛先だけを中継する、少し変わった形にしました。※ IPv6 専用の Fargate はまだ事例が少ないので、STG で最後までやり切ってから本番に進めています。
まず、NAT が運んでいたものを棚卸しする
NAT は「外へ出る唯一の道」でした。そのまま外すと、外への通信が全部止まります。コード、設定、CI、運用手順を調べて、外へ出る通信を洗い出しました。
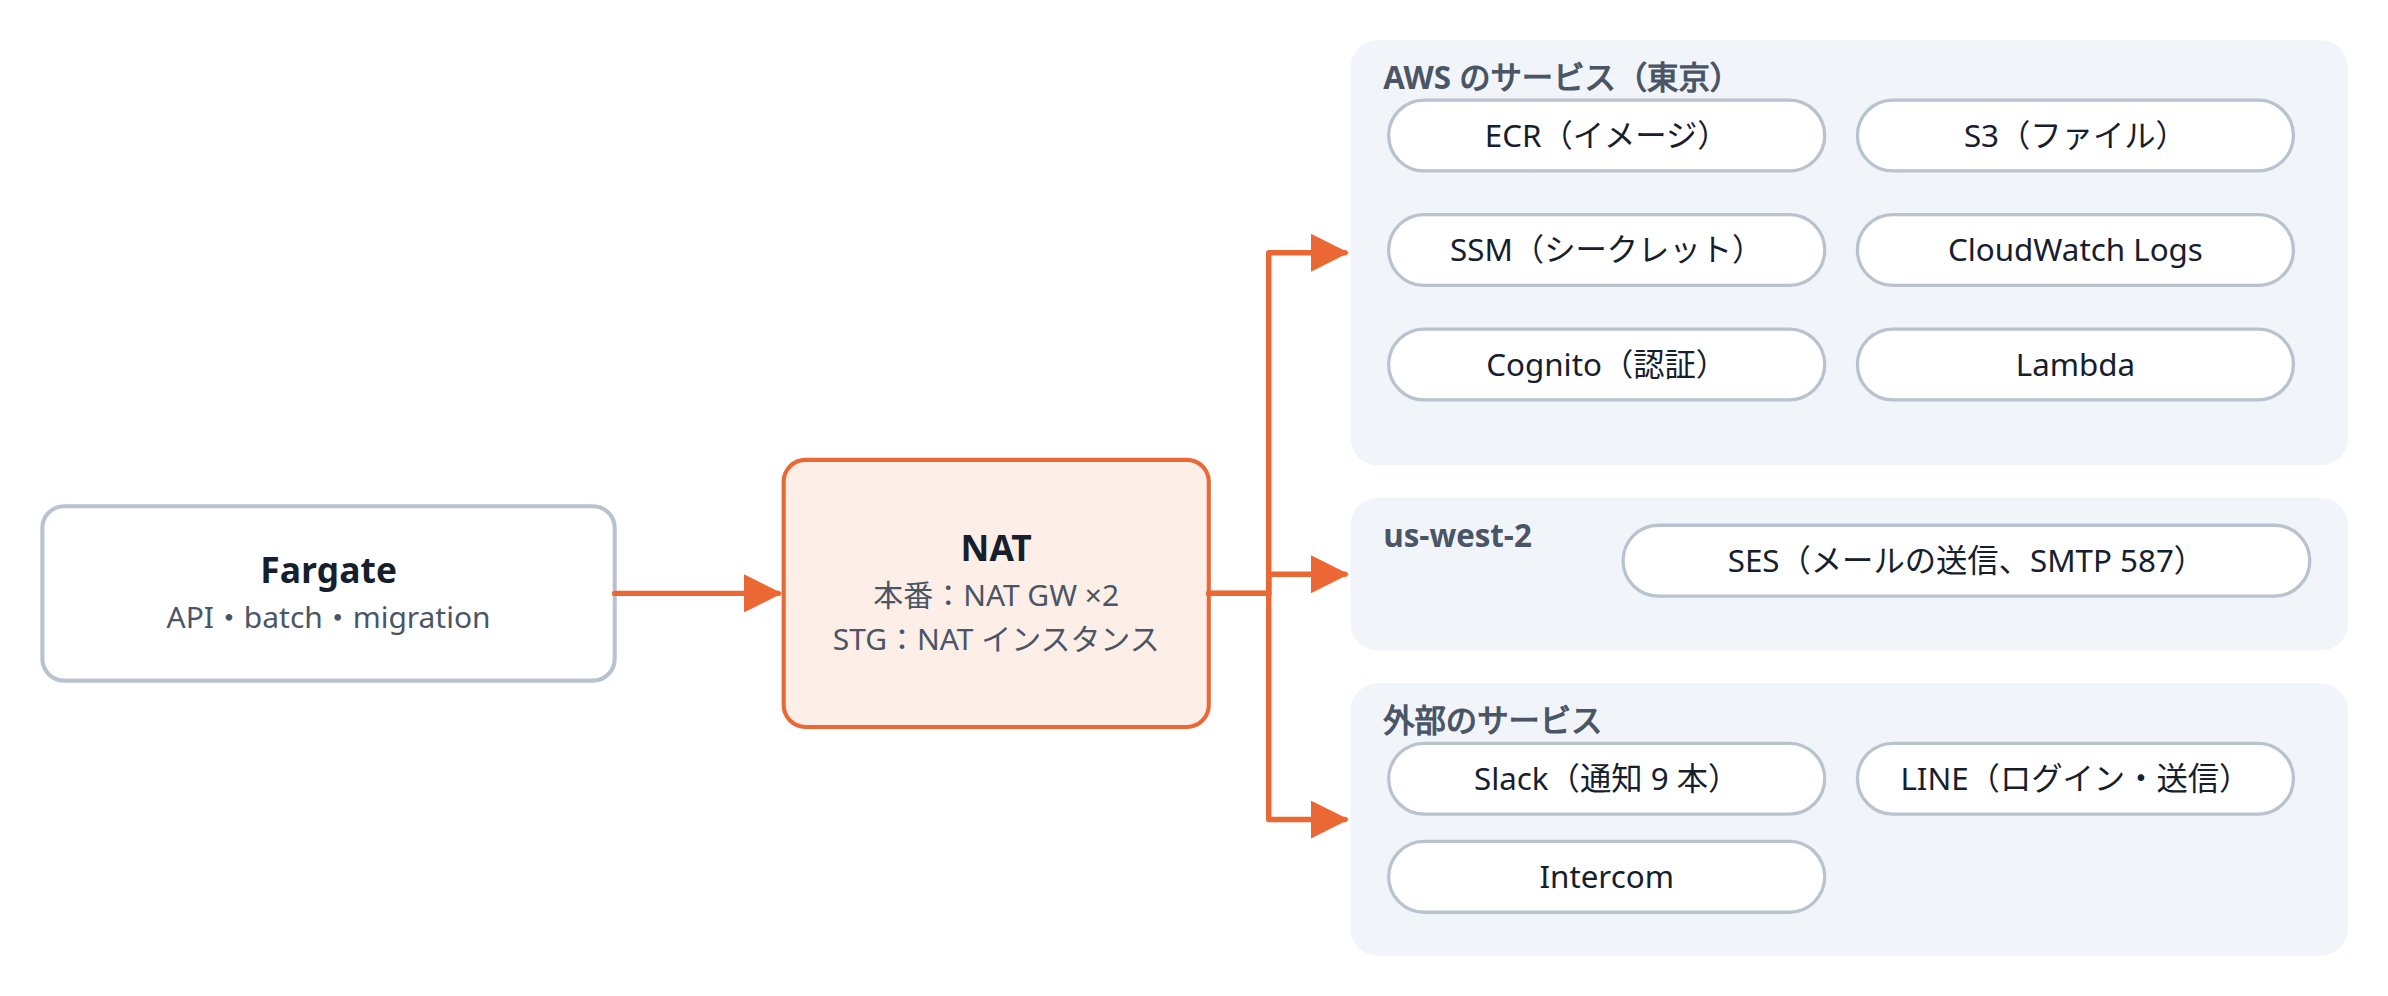
種類 | 宛先 | 使っているところ |
|---|---|---|
AWS(東京) | ECR、S3、SSM、CloudWatch Logs、Cognito、Lambda | イメージの取得、ファイル、シークレット、ログ、認証 |
AWS(us-west-2) | SES(SMTP) | メールの送信 |
外部 | Slack(Webhook 9 本)、LINE、Intercom | 通知、LINE ログイン、問い合わせ |
IPv6 専用サブネットと Egress-only IGW
NAT の代わりの出口が Egress-only Internet Gateway(EIGW)です。
An egress-only internet gateway is a horizontally scaled, redundant, and highly available VPC component that allows outbound communication over IPv6 from instances in your VPC to the internet, and prevents the internet from initiating an IPv6 connection with your instances.
— Enable outbound IPv6 traffic using an egress-only internet gateway
外へ出る通信だけを通し、外からは入れません。NAT Gateway と同じ「出口だけ」の役割で、時間料金がかかりません。
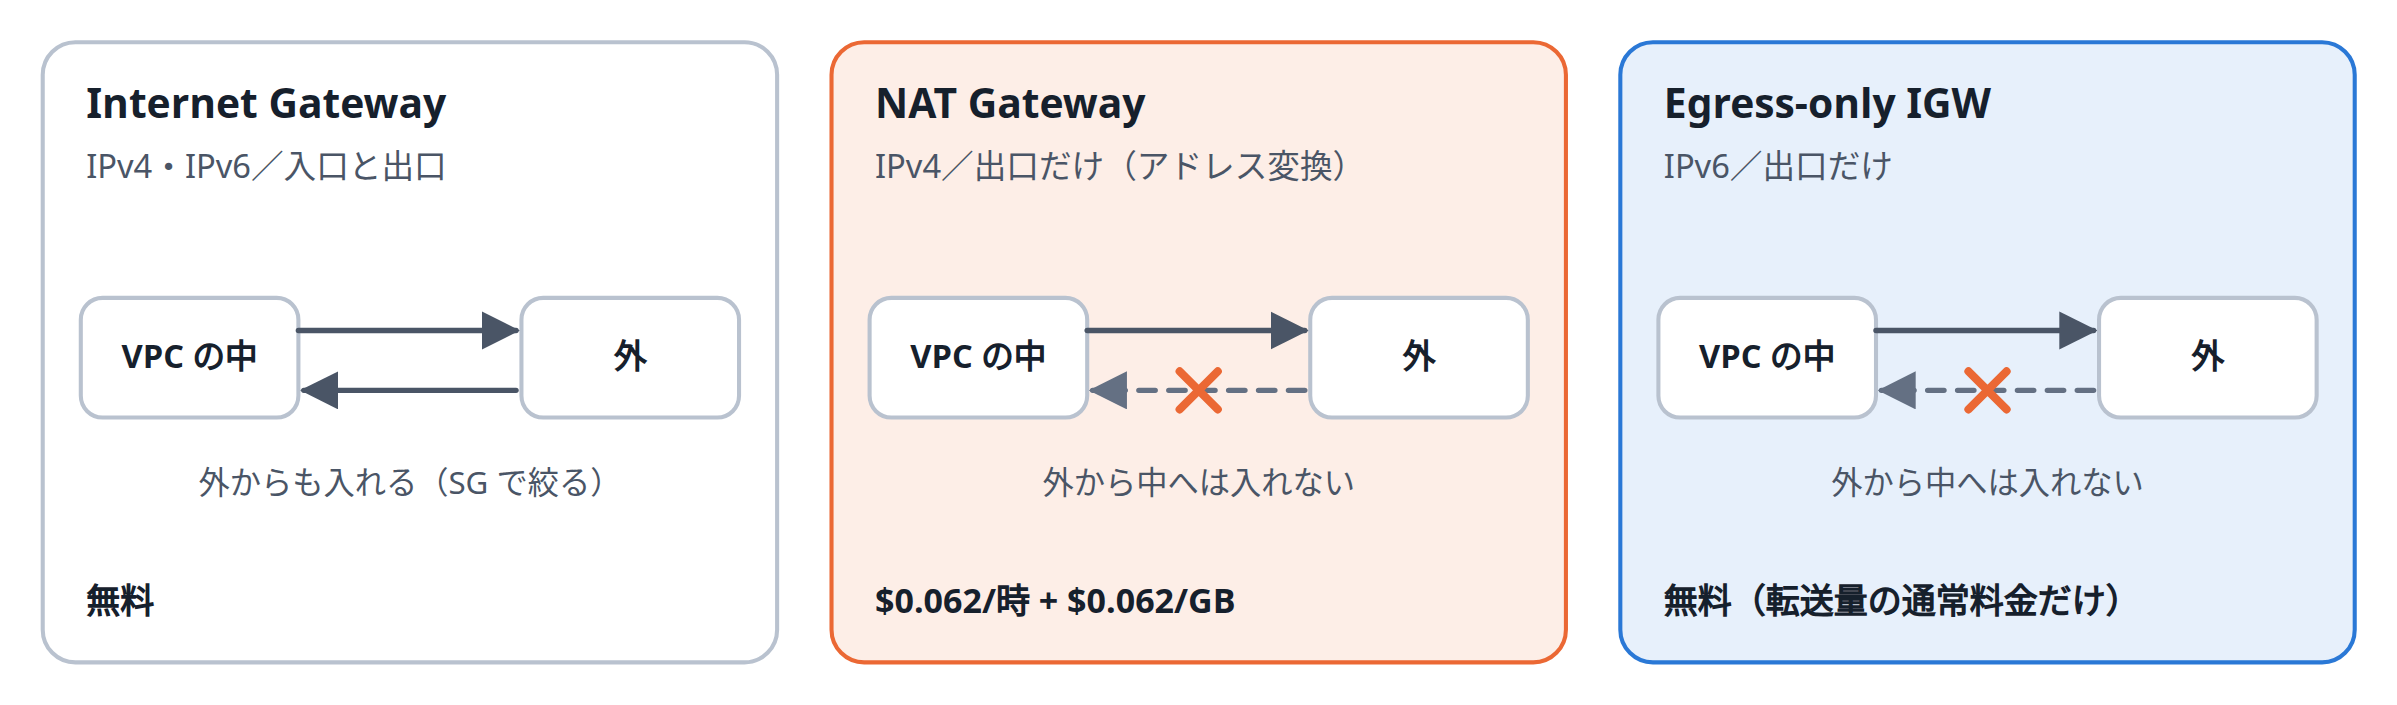
IPv6 のアドレスはすべてグローバルなので、アドレスの変換は要りません。VPC には Amazon が IPv6 の /56 を無料で割り当ててくれます。各 AZ に IPv4 アドレスを持たない「IPv6 専用サブネット」を作り、ルートは ::/0 → EIGW だけにしました。
宛先を AAAA の有無で分ける
IPv6 専用のタスクから届くのは、DNS で AAAA レコード(IPv6 のアドレス)が返ってくる相手だけです。洗い出した宛先を、AAAA があるかどうかで 2 つに分けました。
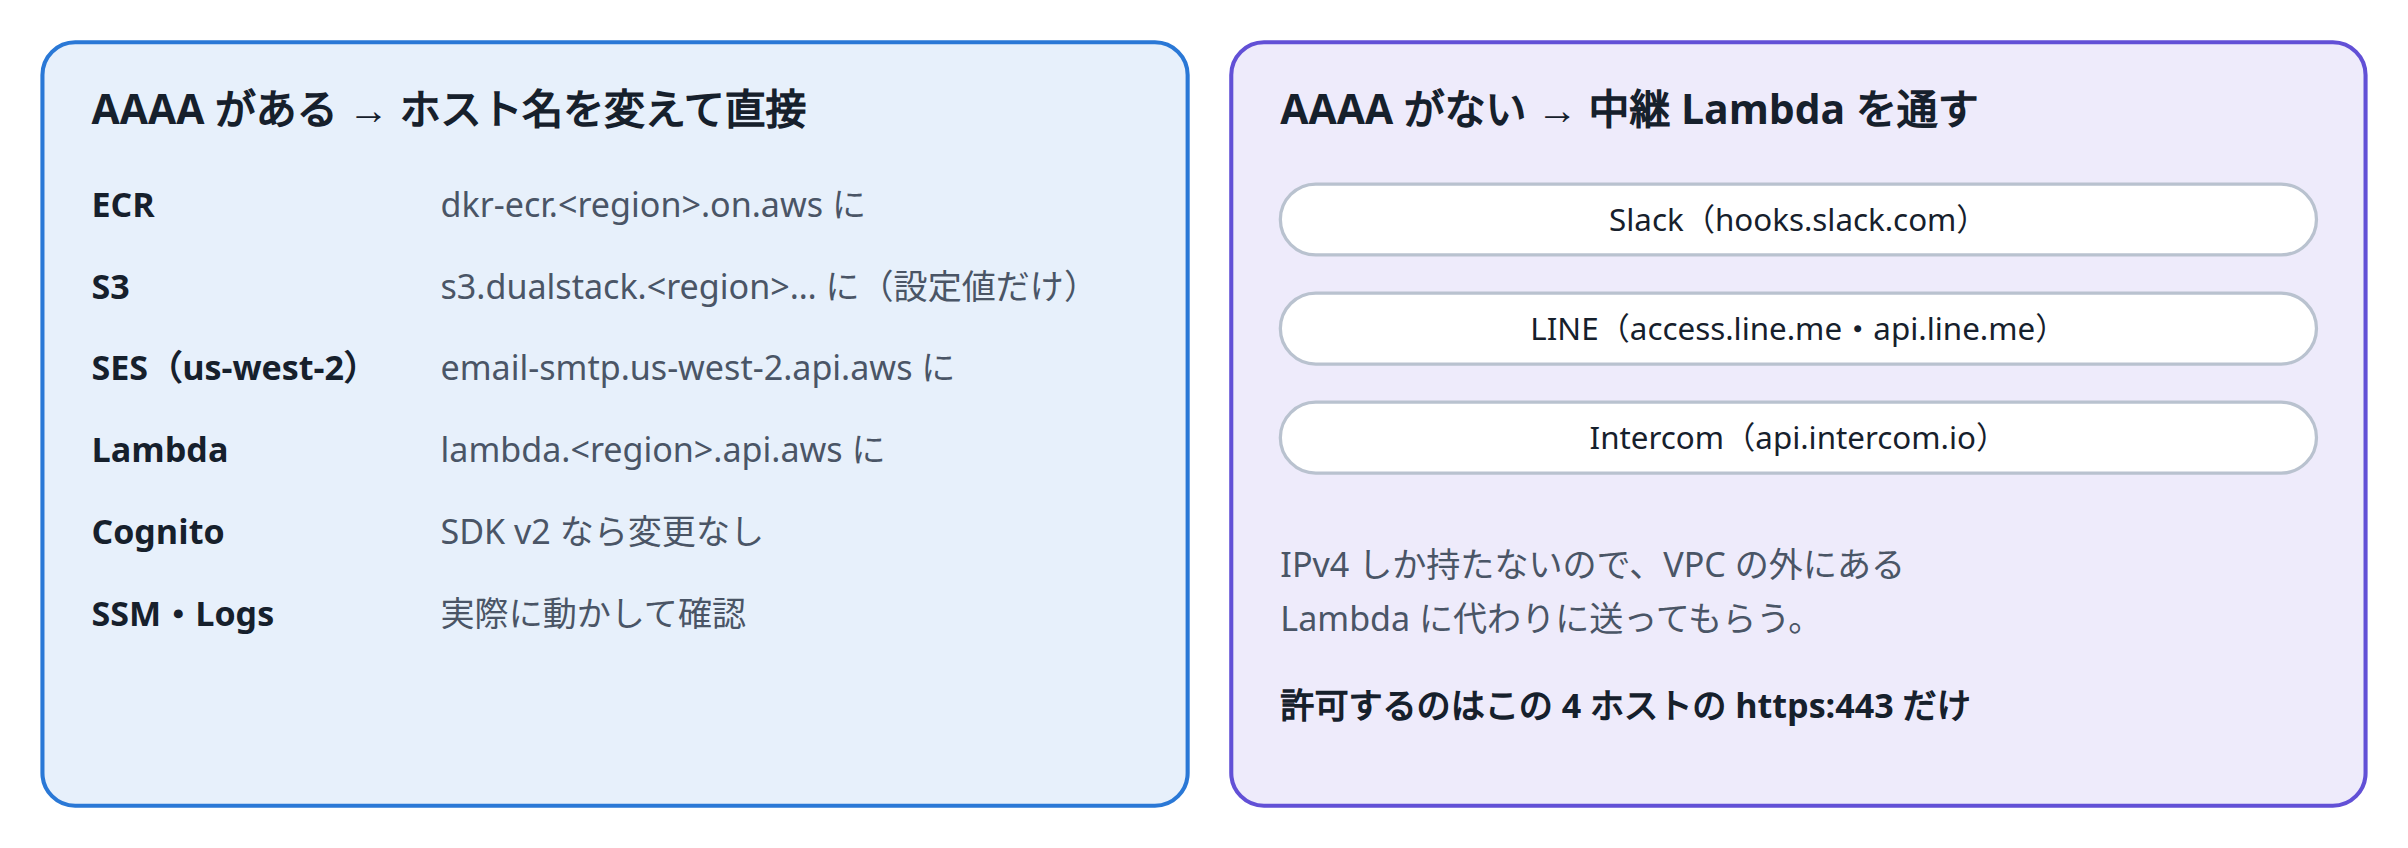
AAAA がある宛先は、デュアルスタック用のホスト名に変えるだけで済みました。
宛先 | 変えたこと |
|---|---|
ECR | タスク定義のイメージを |
S3 | アプリの設定値を |
SES(us-west-2) |
|
Lambda | SDK でデュアルスタックのエンドポイントを有効にする |
Cognito | 変更なし |
SSM・CloudWatch Logs | ドキュメントで確信が持てなかったので、migration のタスクを実際に流して確かめた |
ECR はホスト名が違うのを知らないとハマります。
To make a request to an Amazon ECR registry over IPv6, you need to use a dual-stack endpoint.
ここでの一番の学びは、ホスト名の切り替えは NAT があるうちに済ませられることです。デュアルスタックのホストには IPv4 のアドレスもあるので、今の構成のまま先に切り替えて動作を確かめられます。そうしておくと、引っ越しは「サブネットを変えるだけ」になり、何か起きたときにホスト名の問題か IPv6 の問題かを切り分けやすくなります。
※ Cognito は AWS SDK for Go の v1 ではデュアルスタックのエンドポイントをうまく選べず、v2 に上げてあったので助かりました。
IPv4 しかない宛先は、中継 Lambda に任せる
Slack、LINE、Intercom には AAAA がありません。この 3 つだけは、VPC の外にある Lambda に代わりに送ってもらいます。Lambda は VPC の外なので普通に IPv4 で外へ出られますし、タスクから Lambda の呼び出しはデュアルスタックのエンドポイントに IPv6 で届きます。
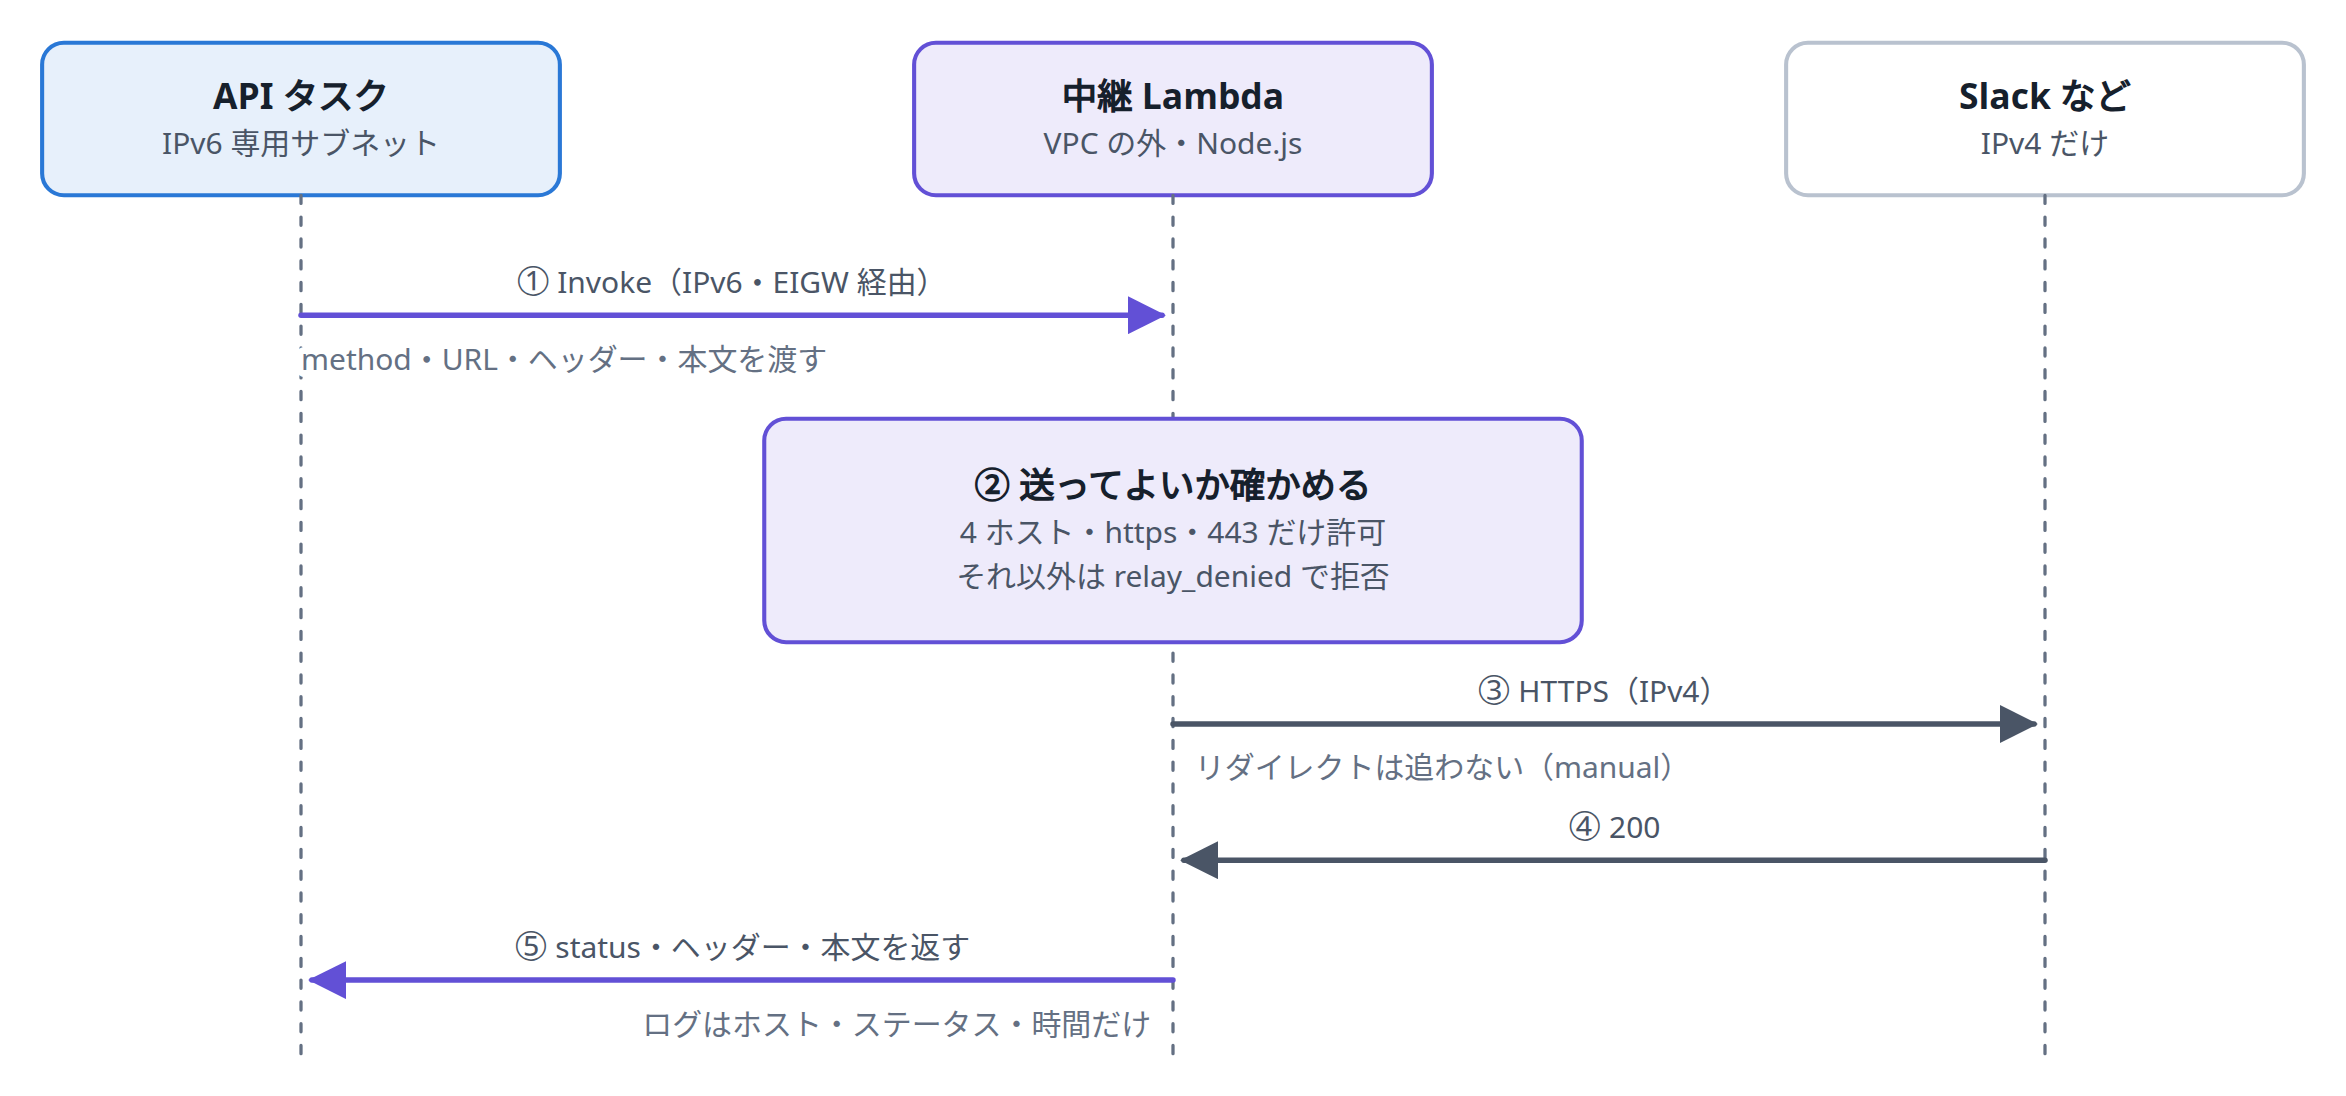
Lambda を HTTP の中継(フォワードプロキシ)に使うのは本来の使い方ではないので、何でも送れる穴にならないよう守りを入れました。
- 送ってよい宛先は 4 ホストの https・443 番だけ。それ以外は拒否する
- リダイレクトは追わない(許可した宛先から別の宛先へ飛ばされないように)
- ログに出すのはホスト、ステータス、所要時間だけ。パスやヘッダー、本文(トークンや Webhook の URL)は出さない
- 呼び出し側はリトライしない(同じ通知が二重に届かないように)
- 拒否や失敗はエラーとして記録し、既存の仕組みで Slack に通知する
アプリ(Go)側の変更は 1 か所です。Slack、Intercom、LINE のライブラリはどれも Go 標準の HTTP クライアントを使うので、起動時に Transport(実際に通信する部分)を差し替えて、宛先のホストで振り分けるようにしました。各ライブラリのコードには手を入れていません。
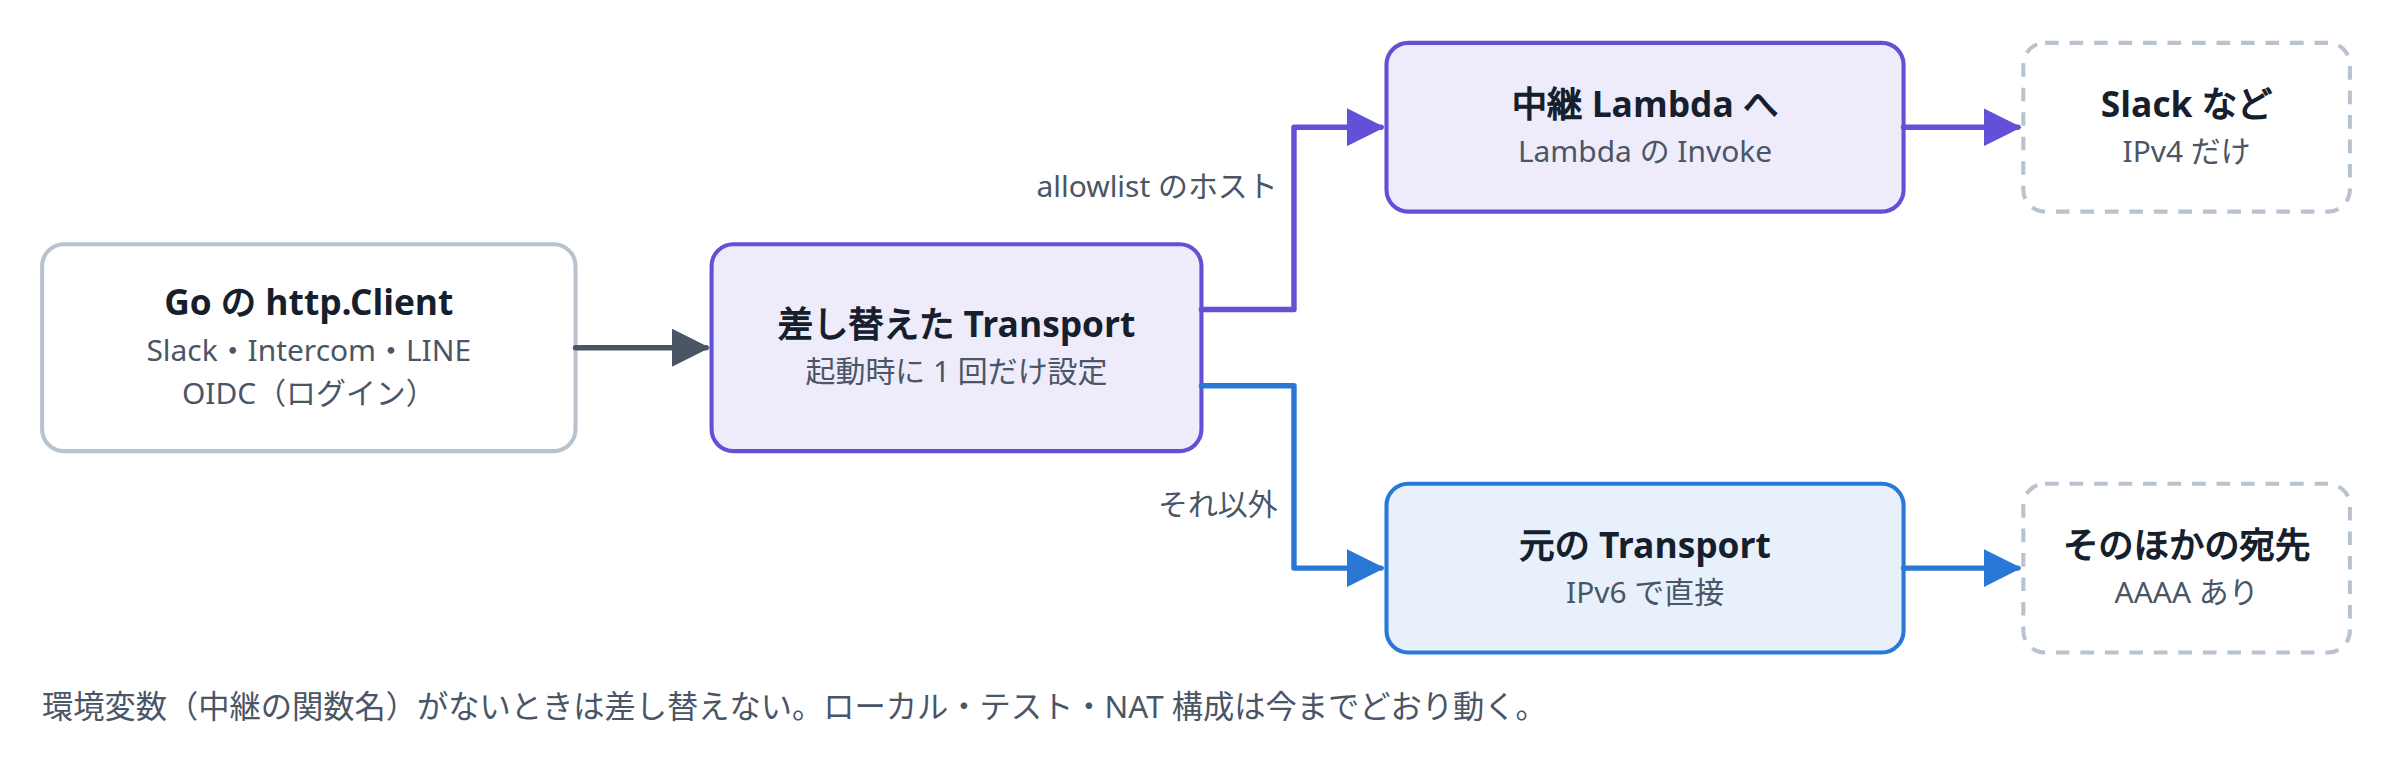
環境変数がないときは差し替えないので、ローカルやテストは今までどおり動きます。※ 起動時に行う LINE ログインの設定取得にはリトライを足しました。中継が一瞬こけただけで API が起動できなくなるのは避けたかったので。
つまずいたところ
IPv6 を付けたら、SG に ::/0 の egress が足された
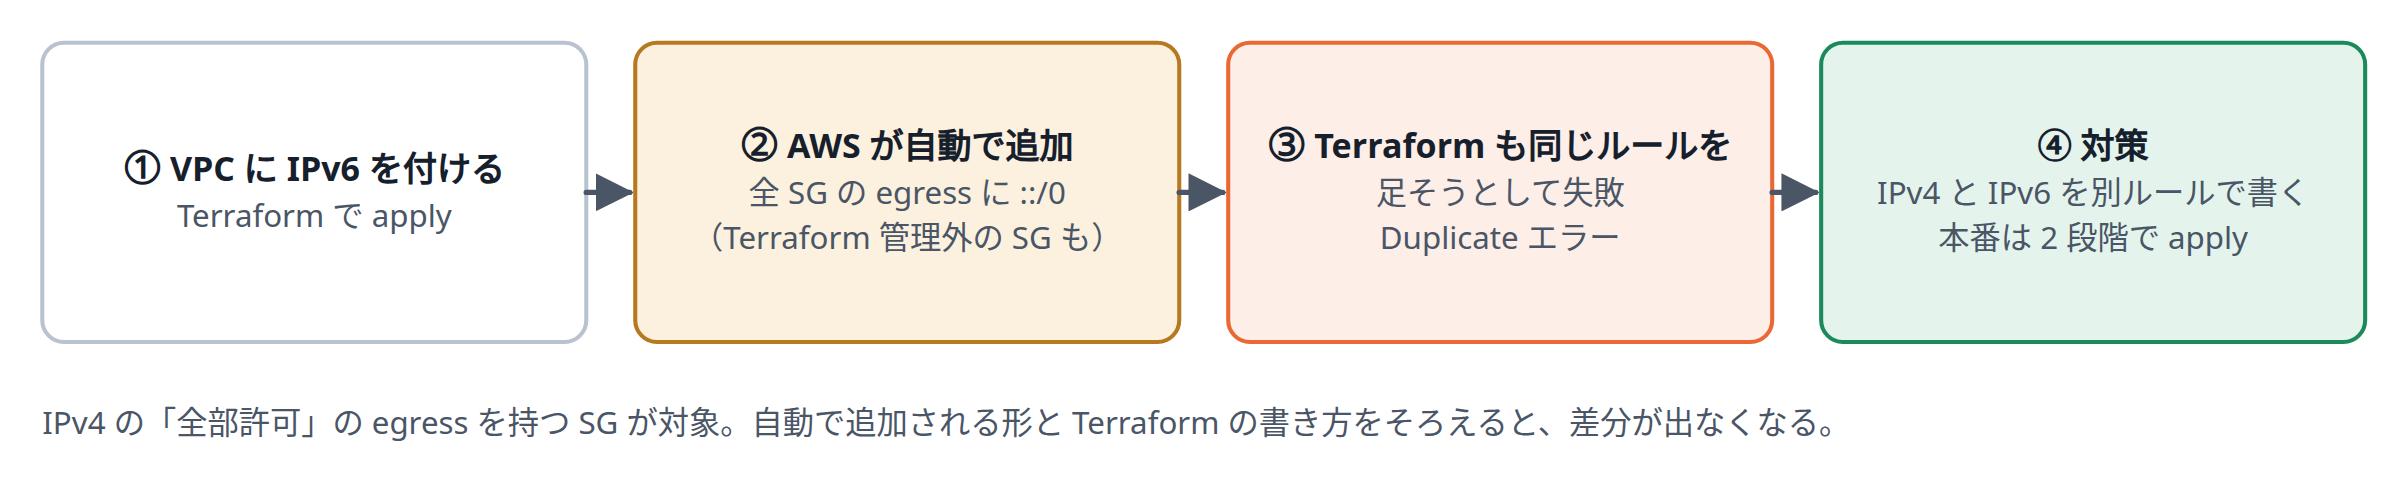
VPC に IPv6 を付けた直後、Terraform の apply が重複エラーで失敗しました。AWS が、IPv4 の「全部許可」の egress を持つ SG に ::/0 の egress を自動で足していて、Terraform が同じルールを足そうとしたためです。
ドキュメントではデフォルトの SG についてこう書かれています。
Allows all outbound IPv6 traffic. This rule is added only if your VPC has an associated IPv6 CIDR block.
実際にはデフォルト以外の SG(Terraform 管理外のものも)にも足されていました。IPv4 と IPv6 の egress を別のルールとして書き、自動で足される形とそろえて解決しています。本番では、ネットワークを先に apply する 2 段階に分けました。
ALB がいない AZ のタスクには、通信が来ない
本番の ALB は AZ a と c にしか置いていませんでした。IPv6 専用サブネットは a・c・d に作ったので、AZ d で起動したタスクだけ Target.NotInUse になり、通信が来ませんでした。
Target is in an Availability Zone that is not enabled for the load balancer
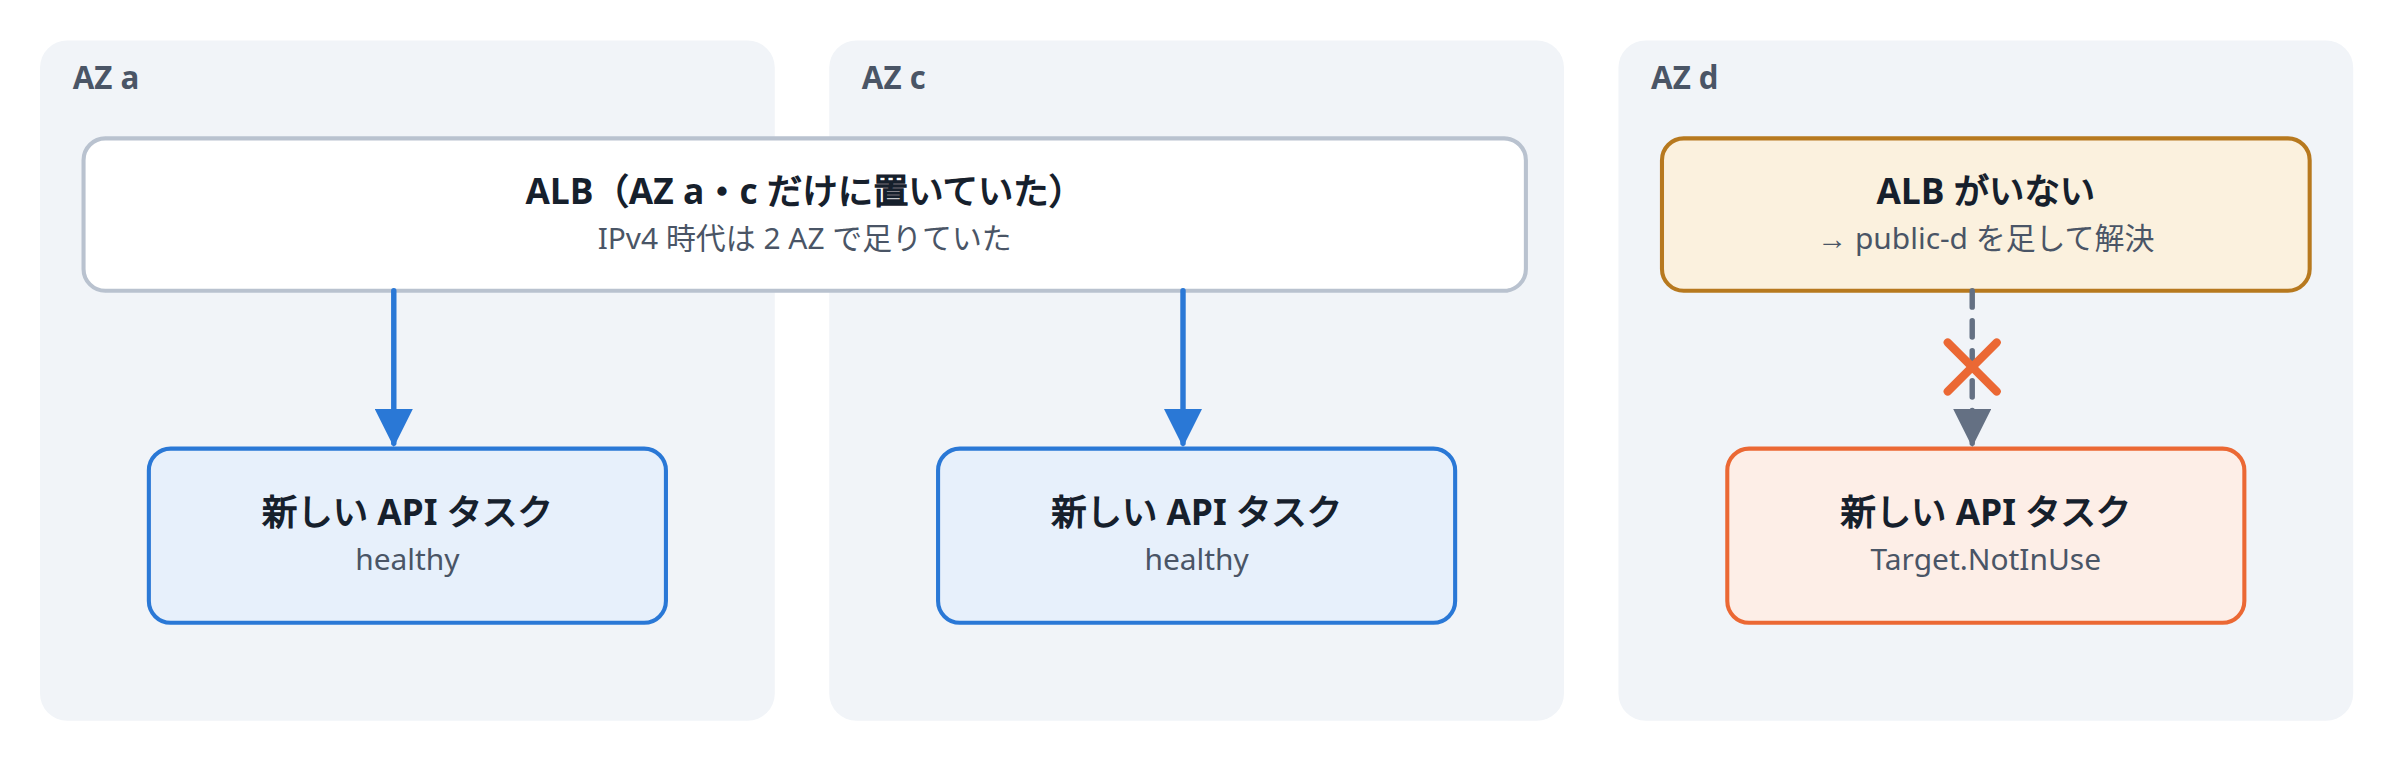
IPv6 だから AZ が 3 つ要るわけではなく、タスクを置く AZ と ALB の AZ がずれていただけです。ALB に AZ d のサブネットを足して解決しました。※ ALB の料金は AZ の数では変わりません。
Blue/Green のサービスは、ターゲットグループを変えられない
本番の API は CodeDeploy の Blue/Green でデプロイしています。この方式の ECS サービスは、あとからターゲットグループ(TG)を変えられません。IPv4 の TG に IPv6 専用のタスクは登録できないので、STG のように付け替えるだけでは済みませんでした。
そこで、IPv6 専用の新しいサービスと IPv6 の TG の組を並べて作り、ALB の転送先を切り替えました。ECS は ALB に紐づいていない TG を使えないので、最初に新しい TG を重み 0(通信は流さない)でリスナーのルールに入れています。
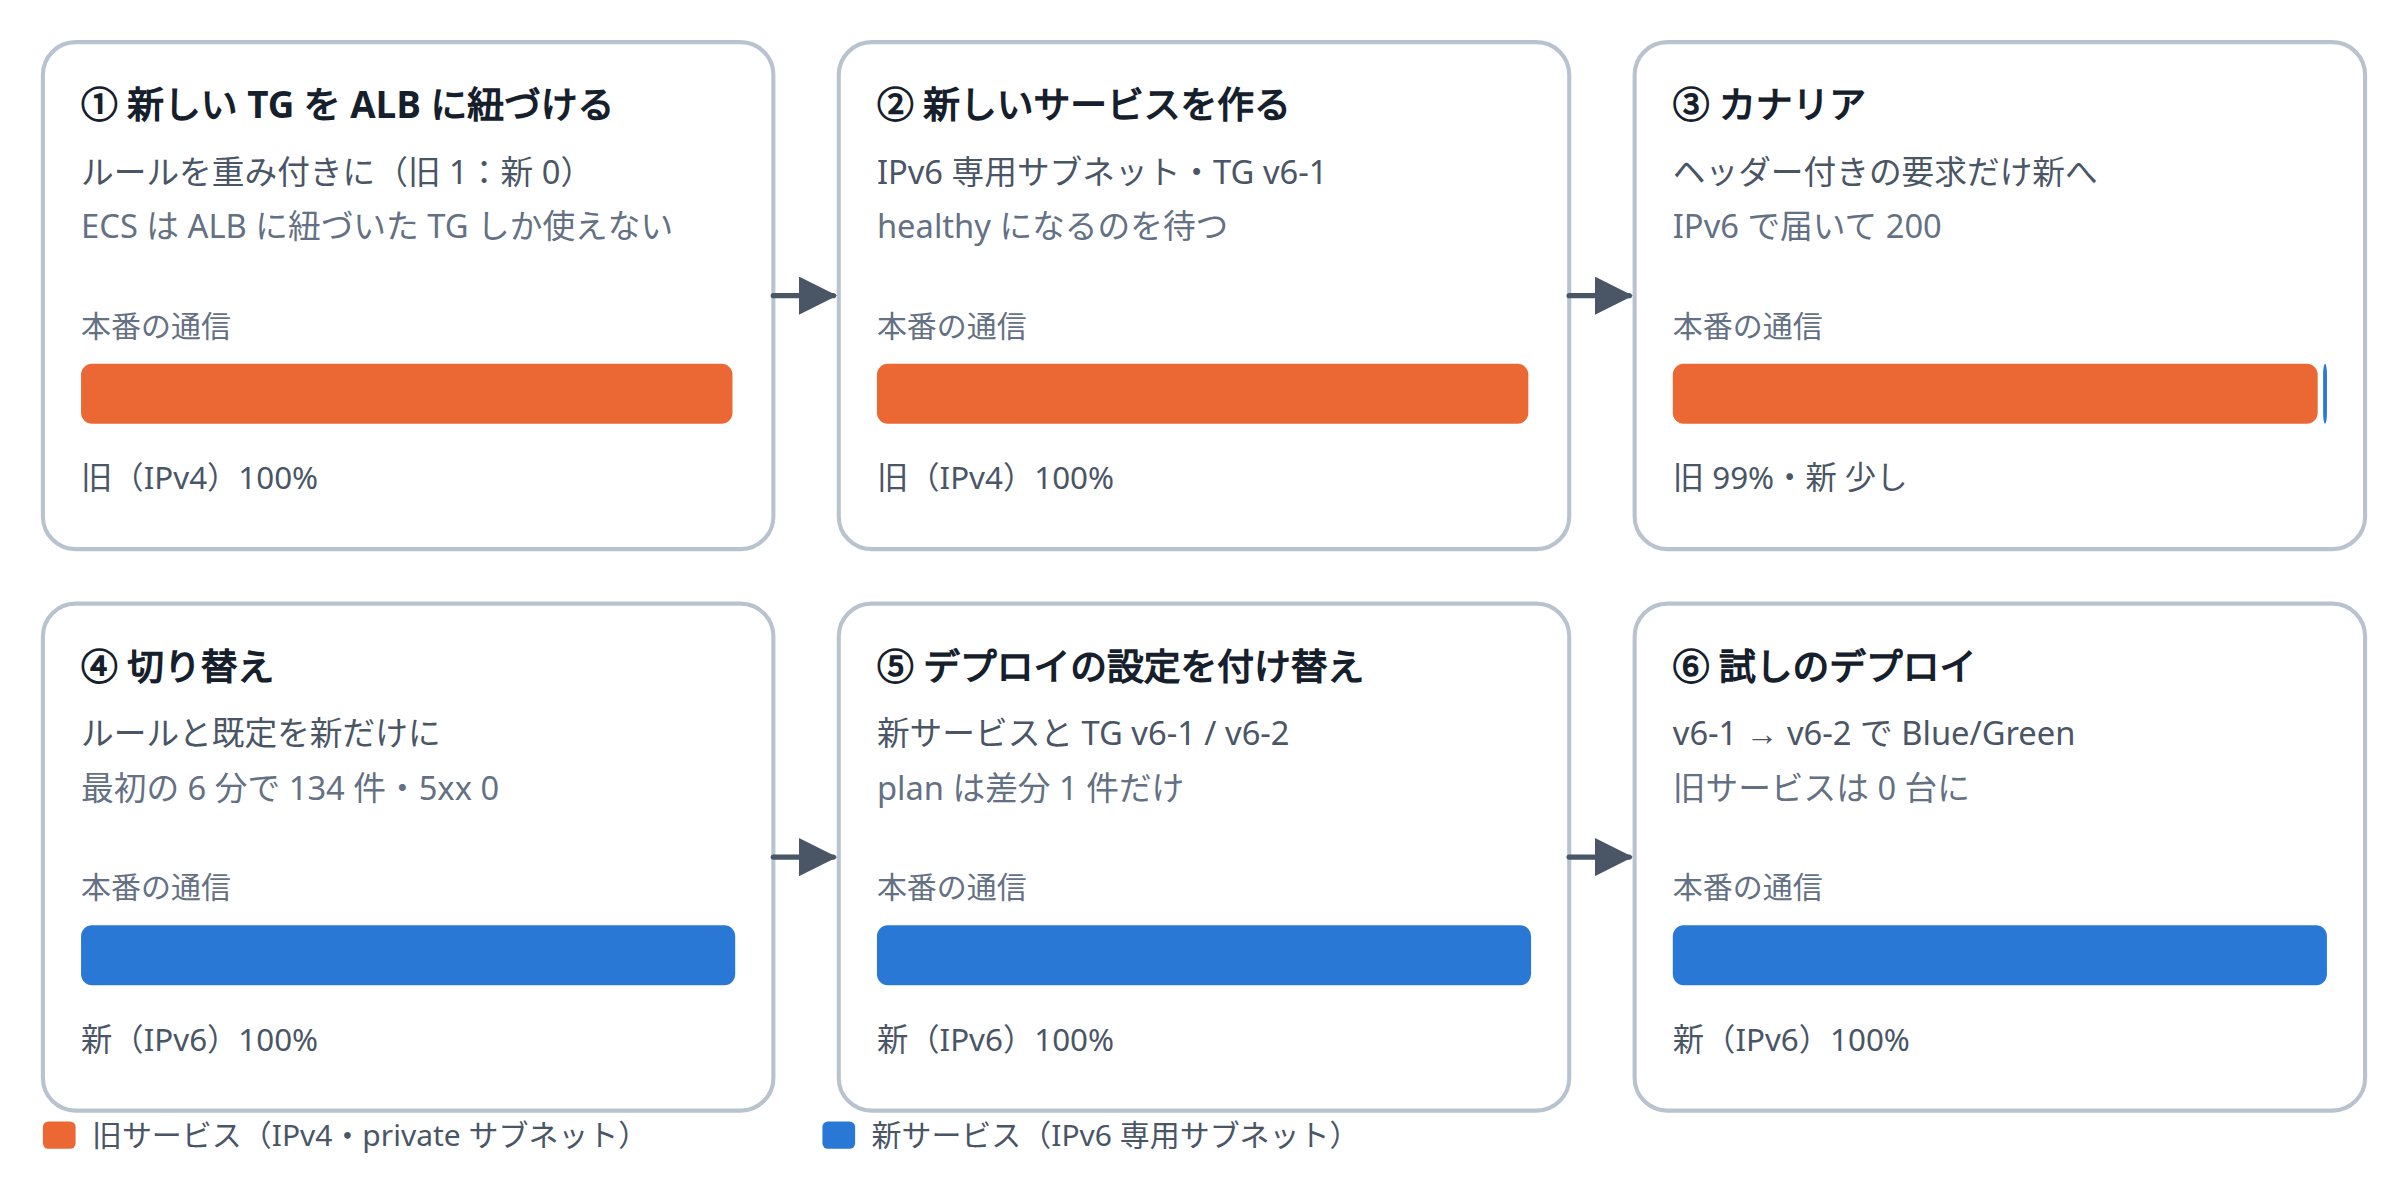
ヘッダー付きの要求だけを新しい側へ流すカナリアで確かめてから切り替えました。切り替え後の最初の 6 分で 134 リクエスト、5xx は 0 件です。そのあと、ログイン、二段階認証、ファイルの表示、通知の送信といった主な操作も実際に触って確かめました。
CI の再実行は、元の実行の変数を使う
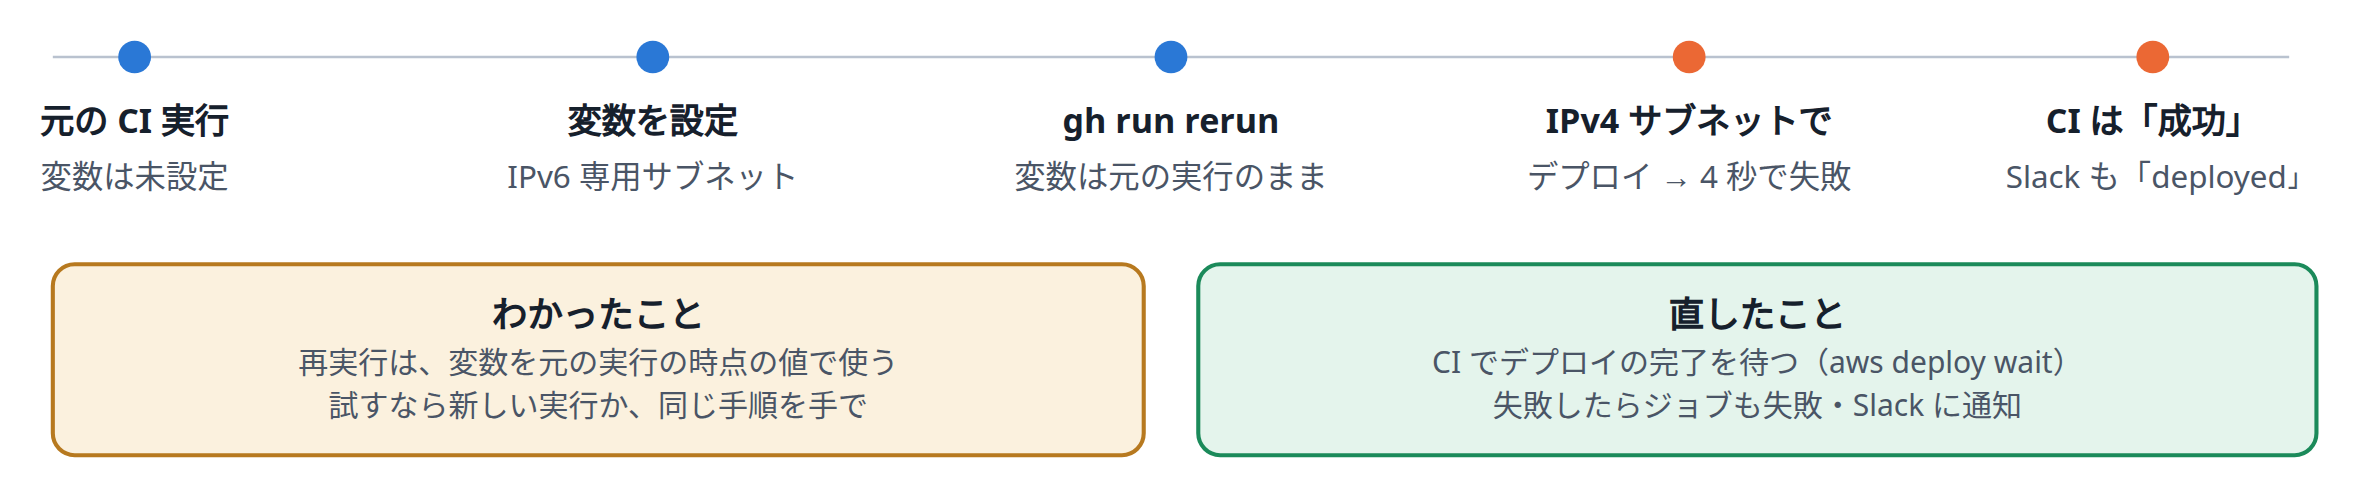
本番の API の CI は、GitHub の変数でサブネットを渡しています。変数を IPv6 専用サブネットに変えてから CI を再実行したところ、元の実行の時点の値(未設定)が使われ、古い IPv4 のサブネットでデプロイが走って 4 秒で失敗しました。新しいタスクが作られる前だったので、本番への影響はありません。
問題は、それでも CI が成功と表示し、Slack にも「deployed」と通知していたことです。CI が CodeDeploy のデプロイ完了を待っていなかったので、待つように直しました。
NAT を外す
NAT を通る通信が 0 になったことを確かめてから、戻せる順に外しました。本番では API を切り替えたあと、NAT Gateway 2 台の通信量は 0 になっていました(それまでは 1 時間に約 600KB)。
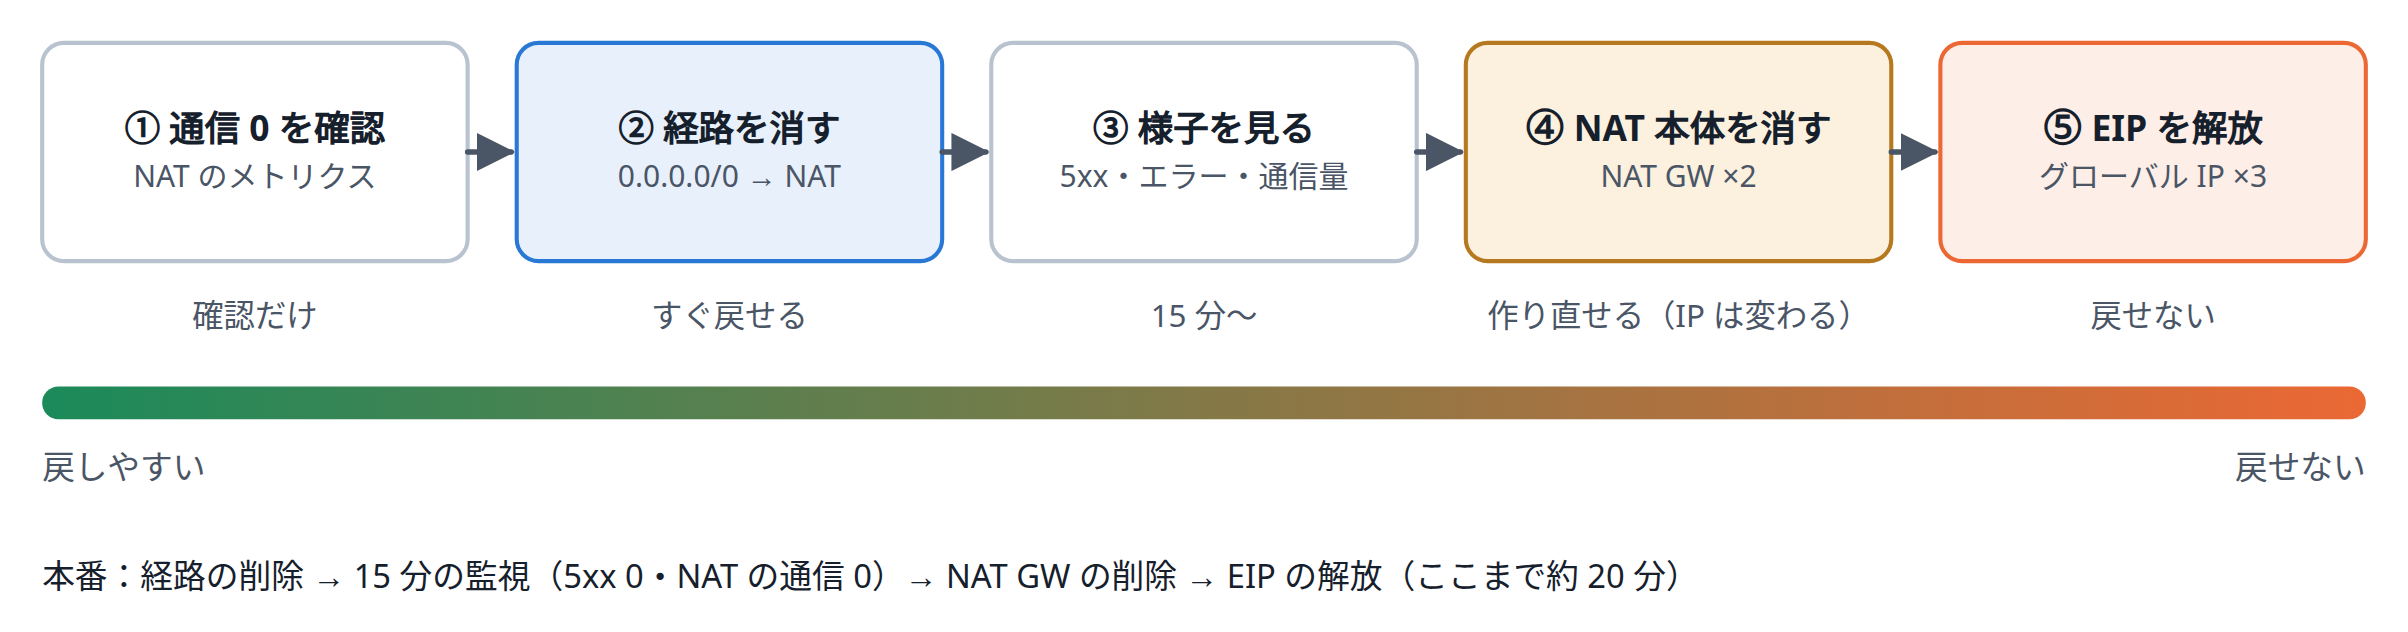
順番 | やったこと | 戻せるか |
|---|---|---|
1 | NAT を通る通信が 0 か確かめる | — |
2 | ルートテーブルから | 経路を足し直せばすぐ戻る |
3 | 15 分ほど様子を見る(5xx、エラー、NAT の通信量) | — |
4 | NAT Gateway を消す | 作り直せる(IP は変わる) |
5 | Elastic IP を解放する | 戻せない |
経路を消したあとの 15 分は、124 リクエストで 5xx 0 件、エラー 0 件、NAT の通信も 0 でした。そのあと NAT Gateway 2 台を消し、Elastic IP を 3 個(使っていなかった 1 個を含む)解放しました。
Terraform の後片付け
NAT がなくなると、AZ ごとに分けていた private のルートテーブルは中身が同じになります。3 つを 1 つにまとめ、旧 API サービスと旧 TG も消しました。
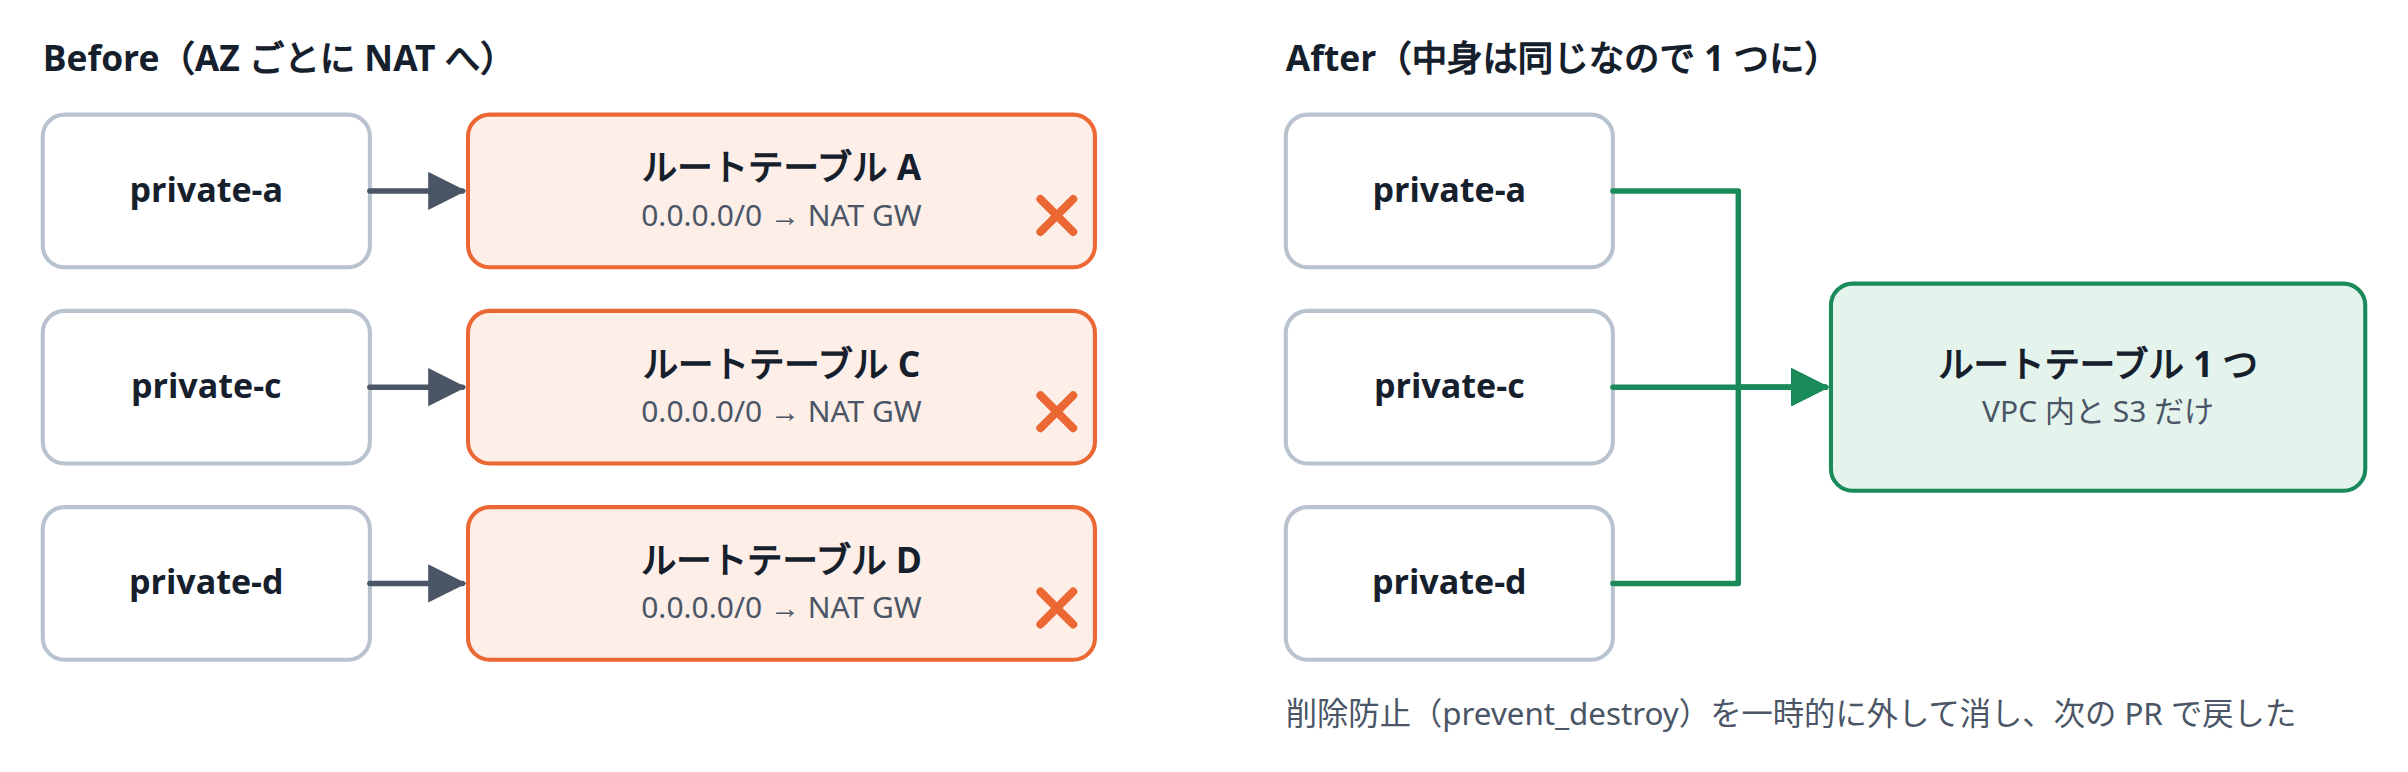
- 削除防止(
prevent_destroy)が付いた resource は、1 つ目の PR で一時的に外して消し、2 つ目の PR で戻す - 新しい API サービスは
state rmとmovedで、Terraform の中心の module に移す - apply の前に、plan で消える resource と「消えてはいけないもの」の一覧を照らし合わせる
※ Terraform はルートテーブルを消すとき、先にサブネットとの関連付けを外します。apply の途中の 1〜2 秒だけ、サブネットが VPC のメインのルートテーブルに付きました。メインにも VPC 内の経路はあるので影響はありませんでしたが、事前に知っておくとよいと思います。
進め方
STG で最初から最後まで(NAT の撤去と後片付けまで)やり切ってから、本番を同じ順で進めました。どちらも 1 日ずつです。
Terraform は STG と本番で同じ main.tf を使い、新しく足した設定は環境ごとの値でオン・オフできるようにしました。STG の作業中は本番の設定をオフにしておき、変更のたびに本番の plan が No changes であることを確かめています。
作業は Claude Code と進めました。調査、plan、確認のコマンドは Claude Code に任せ、本番の変更は 1 つずつ自分で承認しています。本番のデプロイのように Claude Code 側の安全チェックで止まる操作は、自分で実行しました。切り替え前後の監視(5xx、エラー、中継のログ、NAT の通信量)はスクリプトにして、段階ごとに同じものを流しました。
結果
NAT をなくしたことで減る費用は、月 約 $108 の見込みです。
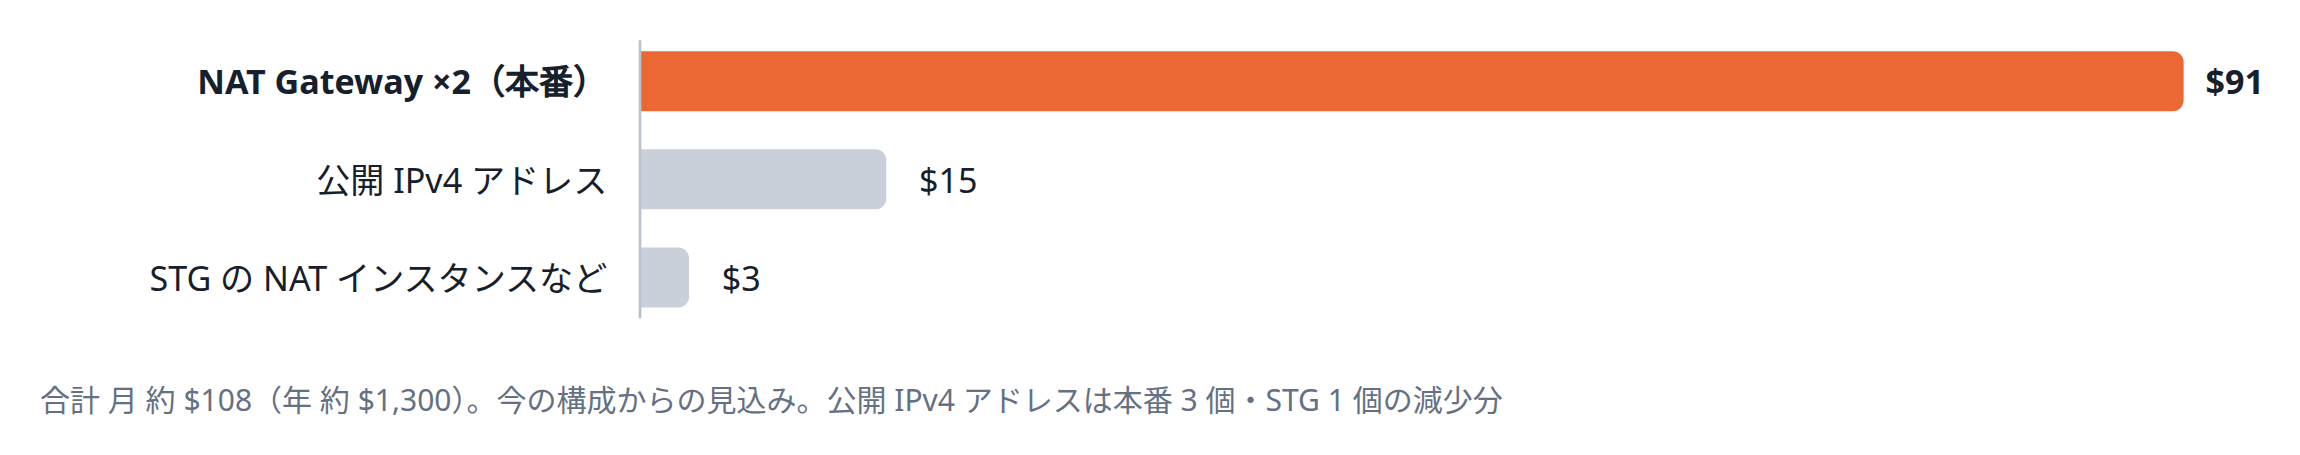
項目 | 月の削減額(見込み) |
|---|---|
NAT Gateway ×2(本番。時間料金と通過料) | 約 $91 |
公開 IPv4 アドレス(本番 3 個、STG 1 個) | 約 $15 |
STG の NAT インスタンスなど | 約 $3 |
合計 | 約 $108(年 約 $1,300) |
ほとんどが NAT Gateway の時間料金です。代わりの出口にした EIGW には、時間料金がかかりません。
まとめ
- 費用は「時間で払っているもの」から探す。NAT Gateway は通信が月 3GB でも $92 かかっていた
- NAT を外す作業の本体は、運んでいたものの棚卸しと、宛先ごとの対応。AAAA の有無で分けると、やることがはっきりする
- ホスト名の切り替えは、NAT があるうちに済ませる
- STG で最後までやり切る。ただし Blue/Green や ALB の AZ のような、本番だけの構成は別に洗い出す
- 戻せる順に外す。経路の削除、様子見、本体の削除、IP の解放の順
IPv6 専用の Fargate 自体は、宛先さえそろえば問題なく動きました。手間がかかったのは、IPv6 そのものより「どこへ出ていたかを全部知ること」のほうでした。